
TLS 版本合規深度解讀:為什麼現行標準要求 TLS 1.2 起步,TLS 1.3 為何是首選方向?
解析 PCI DSS v4.0.1 對 TLS 協定版本的合規要求,比較 TLS 1.0 至 1.3 的安全差異,並引用 PCI SSC 官方 FAQ 與 NIST SP 800-52 Rev. 2 最新意見徵詢,提供 QSA 顧問觀點的升級建議。
在 PCI DSS 現行標準(v4.0.1)中,TLS 協定版本的組態設定,是每次評估都會被檢視的核心項目之一。不少客戶在評估過程中被告知「需部署 TLS 1.2 以上版本,建議直接升級至 TLS 1.3」,卻不清楚這項要求背後的安全邏輯、合規依據與版本演進脈絡。
實務上,仍有不少老舊業務系統、內網服務沿用 TLS 1.0 甚至 SSL 3.0 協定,表面上不影響業務運行,實則埋下數據竊聽、流量竄改、中間人攻擊等重大風險,也是多數企業合規評估中的高頻扣分項目。以下我們拆解 TLS 各版本之間的安全差異,並說明合規要求背後的判斷依據。
TLS 版本迭代的核心意義
TLS(Transport Layer Security,傳輸層安全協定)是保障網路資料傳輸加密、身分驗證與資料完整性的核心協定,舉凡 HTTPS、內網加密通訊、介接傳輸安全,皆仰賴其提供保護。從早期 SSL 協定演進至現行 TLS 協定,每一次版本迭代,本質上都是在修補高風險漏洞、淘汰弱加密演算法、提升傳輸安全性的過程。
目前業界與合規標準對各版本的定性相當明確:
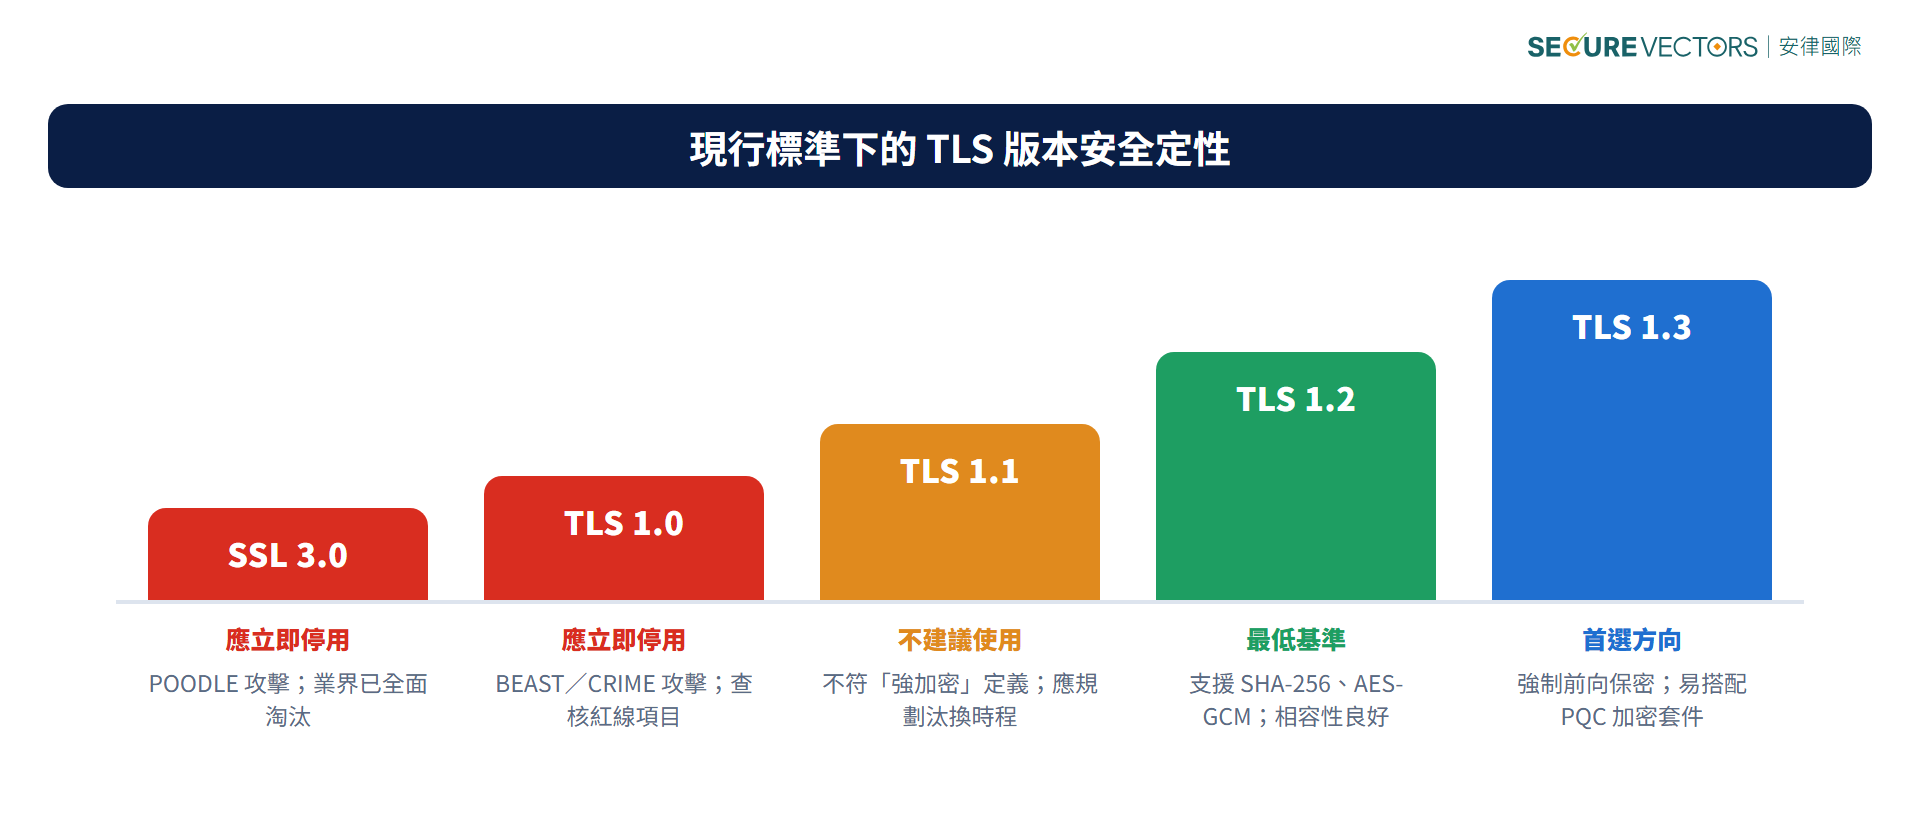
- SSL 3.0、TLS 1.0:已被業界與合規標準列為應淘汰項目,不應繼續使用。
- TLS 1.1:PCI SSC 官方已認定其不符合「強加密」(strong cryptography)定義,NIST 現行指引亦不建議使用(該指引目前仍在公開意見徵詢階段),但尚非絕對禁止;安律國際不建議企業將其作為長期方案。
- TLS 1.2:現行「強加密」要求下的基準版本,是企業應部署的最低版本(PCI DSS 條文本身未逐字指定版本號,但 TLS 1.0/1.1 已被官方排除在「強加密」定義之外,詳見文末條文引用)。
- TLS 1.3:新一代最佳版本,兼顧高效能與高安全性,為首選升級方向。
補充說明:PCI DSS 條文本身,並未逐條指定必須採用的 TLS 版本號,而是要求企業採行「強加密」(strong cryptography)。根據 PCI Security Standards Council 官方 FAQ〈Does PCI DSS define which versions of TLS must be used?〉(Article #1491,2026 年 7 月更新),所謂「early TLS」至少涵蓋 TLS 1.0 與 TLS 1.1,兩者皆不符合 PCI DSS 對「強加密」的定義,因此無法用於滿足合規要求中涉及強加密之相關條款;該 FAQ 同時建議企業優先採用支援前向保密(forward secrecy)、並評估導入後量子密碼演算法的加密套件。
另一方面,NIST SP 800-52 Rev. 2(現行 TLS 實作指引)對政府專用伺服器要求必須支援 TLS 1.2,並明確表示「不建議」(should not)設定使用 TLS 1.1,對 TLS 1.0 則是「禁止」(shall not)使用;對於需與一般大眾或企業端互通的伺服器,TLS 1.1 與 TLS 1.0 的使用則屬於「一般不建議,但視互通需求可保留」的彈性空間。值得留意的是,NIST 已於 2026 年 5 月就這份指引展開公開意見徵詢(徵詢期至 2026 年 7 月 10 日),內容包含是否調整 TLS 1.1/1.0 相關規定的討論,現行版本並非最終定案。
綜合 PCI SSC 與 NIST 現行立場,安律國際的判斷是:TLS 1.0 已無正當使用情境,且被兩份官方文件一致排除在安全基準之外,屬於應立即停用的項目;TLS 1.1 則是「不建議使用」的過渡協定,企業應規劃汰換時程,但尚不構成絕對禁止。
為什麼 TLS 1.0 應絕對禁用,TLS 1.1 也不建議繼續使用?
TLS 1.0 誕生於 1999 年,架構老舊、演算法薄弱,存在多個無法修復的高風險漏洞。其中,BEAST 攻擊(2011 年)針對的是 TLS 1.0 在 CBC 模式下的初始化向量缺陷;CRIME 攻擊則利用 TLS/SSL 壓縮機制的旁路弱點,對 SSL 3.0 與 TLS 1.0 均有影響;POODLE 攻擊(2014 年)主要針對 SSL 3.0 的填充驗證缺陷。這些攻擊手法都可能被用於破解加密流量、竊取資料或竄改傳輸內容。目前全球主流瀏覽器、伺服器軟體與合規標準,皆已全面禁用 TLS 1.0,這也是現行合規查核的紅線項目之一。
TLS 1.1 相較 TLS 1.0,修復了 CBC 模式的初始化向量缺陷(也就是 BEAST 攻擊所利用的弱點),在當年是重要的過渡版本,也在一定程度上兼容了老舊業務系統。惟其整體加密機制仍偏弱,如今已不被視為可長期依賴的合規方案。
這也是 TLS 1.1 在過去(PCI DSS v3.x 時期)曾被視為最低合規門檻的原因:相較 TLS 1.0 降低了部分風險,同時兼顧老舊系統的相容性。但這裡要特別強調:PCI SSC 官方 FAQ 已明確說明 TLS 1.1 不符合「強加密」定義,NIST 現行指引也不建議企業繼續使用 TLS 1.1(惟該指引目前仍在公開意見徵詢階段)。綜合兩份官方資料,我們不建議企業再將 TLS 1.1 作為長期方案,但這屬於「不建議」而非「絕對禁止」的層級,與 TLS 1.0 已被一致排除、應立即停用的定性並不相同。
為什麼 TLS 1.2 是目前建議的最低基準?
TLS 1.1 即使在過去曾被視為可接受的底線,仍存在明顯短板:僅修復部分漏洞,仍依賴老舊弱雜湊演算法,缺乏前向保密機制,加密效率較低,難以抵禦新型網路攻擊;PCI SSC 與 NIST 均已將其列為不建議使用的協定版本。
相較之下,TLS 1.2 是現行「強加密」要求下,企業可採用的最低版本(PCI DSS 條文未逐字指定版本號,但 TLS 1.0/1.1 已被官方排除在「強加密」定義之外),穩定性與通用性也較高,核心優勢如下:
- 演算法全面升級:徹底淘汰 MD5、SHA-1 等弱雜湊演算法,支援 SHA-256 高強度雜湊、AES-GCM 高階加密模式,加密強度大幅提升。
- 漏洞防護完善:修復 TLS 1.0/1.1 絕大多數已知高風險漏洞,目前無公開可利用的致命缺陷,抗攻擊能力顯著增強。
- 相容性良好:可適配絕大多數現行伺服器、終端與業務系統,兼顧安全性與相容性。
- 合規覆蓋面廣:有助於滿足企業資安管理規範、資料安全稽核、金融產業監理要求,以及公部門採購資安查核等相關要求。
而迭代後的 TLS 1.3,在 1.2 版本基礎上,精簡了交握(handshake)流程、強制開啟前向保密、徹底剔除所有弱演算法,傳輸速度更快、安全性更高,是中大型企業、核心業務系統的最佳升級方向。此外,TLS 1.3 也較容易搭配支援前向保密與後量子密碼演算法的加密套件,有助於企業提前因應後量子時代的加密挑戰——這也是 PCI SSC 官方 FAQ 中提及的最佳實務方向之一。
企業落地合規的實務建議
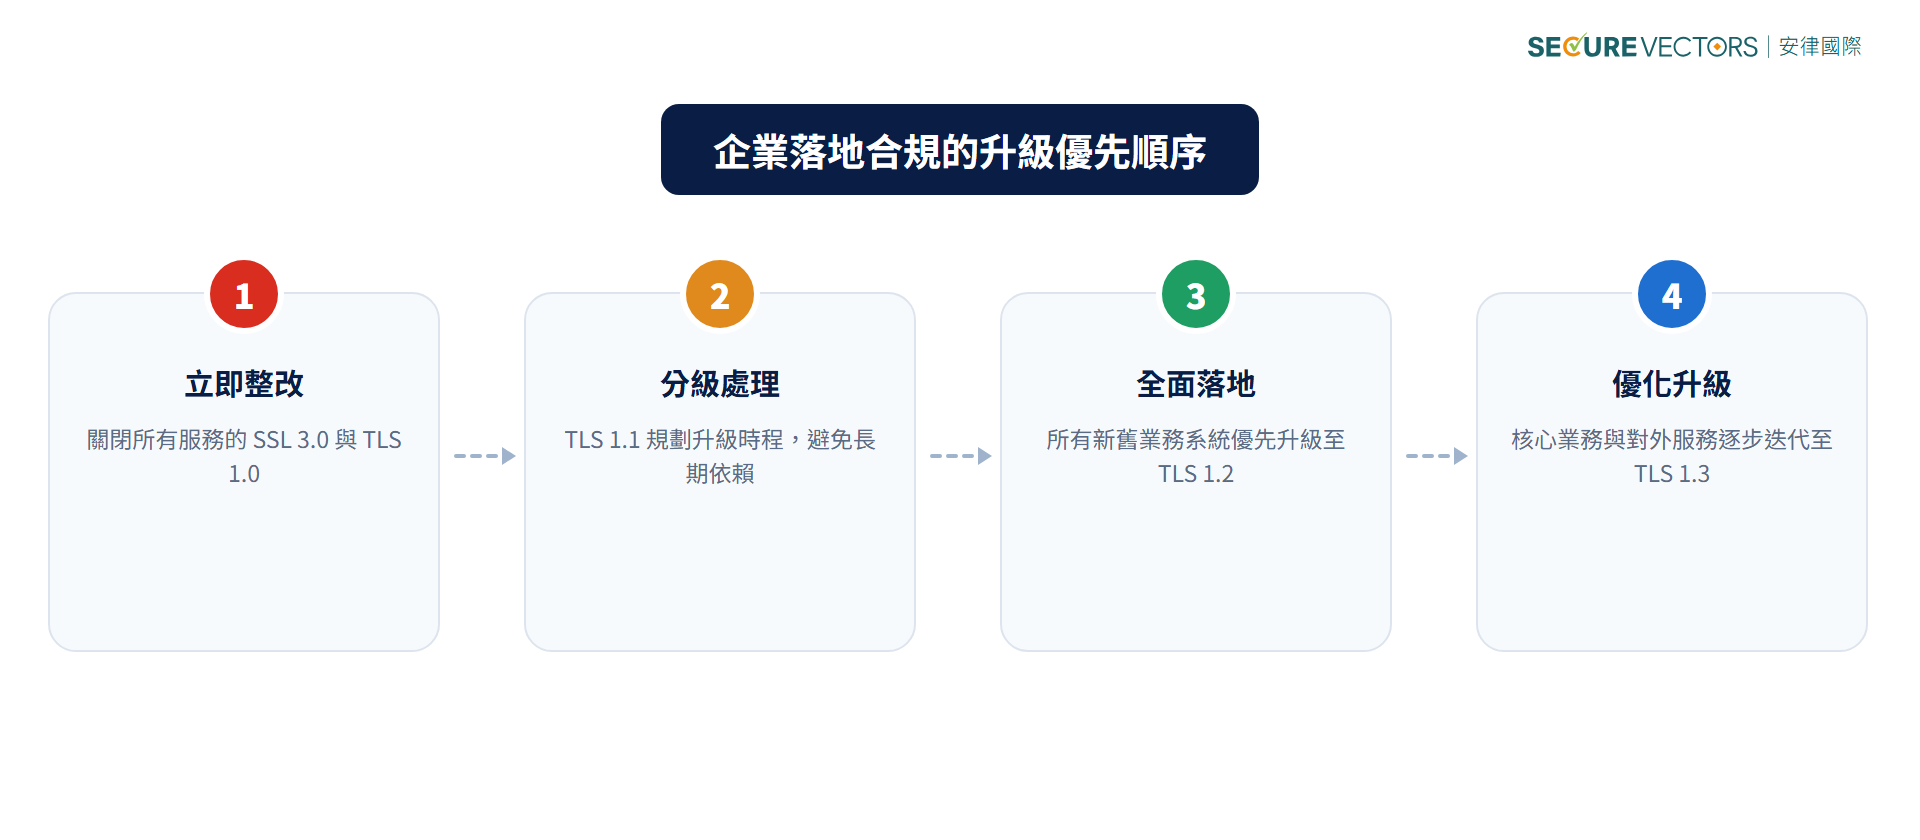
結合合規查核標準與實際導入場景,我們協助客戶梳理的升級優先順序如下:
- 立即整改:關閉所有服務的 SSL 3.0、TLS 1.0 版本,杜絕紅線違規。
- 分級處理:TLS 1.1 雖非絕對禁止,但已不建議使用,同樣應規劃升級時程,避免長期依賴。
- 全面落地:所有新舊業務系統,優先升級至 TLS 1.2,作為長期穩定版本。
- 優化升級:核心業務、對外服務、高敏感資料系統,逐步迭代至 TLS 1.3。
結語:安律國際顧問觀點
TLS 協定版本看似只是基礎組態設定,實則是網路傳輸安全的第一道防線。低版本協定的安全漏洞,是駭客入侵、資料外洩最常見的突破口之一。在現行「強加密」要求下,「TLS 1.2 起步、優先 TLS 1.3」才是站得住腳的合規作法——這並非形式化的文件要求,而是企業降低網路安全風險的實際需要。建議企業同時關注後量子密碼技術的發展動態,為長期合規布局預作準備。
及時完成協定版本升級、關閉弱加密套件,有助於企業順利通過各類合規評估,並從源頭強化資料傳輸安全防護。若貴公司尚未完成 TLS 版本盤點,或不確定現行組態是否已符合 PCI DSS v4.0.1 的強加密要求,歡迎與安律國際顧問團隊聯繫,由具備 QSA 資格的顧問協助進行技術盤點與落地規劃。
名詞解釋
- TLS(Transport Layer Security,傳輸層安全協定):用於保護網路傳輸資料的加密協定,是 SSL 協定的後繼版本。
- SSL(Secure Sockets Layer,安全通訊協定):TLS 的前身,因存在多項高風險漏洞,已被業界全面淘汰。
- 強加密(Strong Cryptography):PCI DSS 用語,指符合特定金鑰長度(112 bits)、演算法強度與安全性要求的密碼學技術組合,並非指定單一協定版本,而是一組安全性判準。
- 前向保密(Forward Secrecy):一種金鑰交換機制,即使長期私鑰外洩,過去已加密的通訊內容仍無法被還原解密。
- 後量子密碼演算法(Post-Quantum Cryptography):因應未來量子電腦可能破解現行加密演算法而設計的新一代密碼學技術。
- BEAST/CRIME/POODLE 攻擊:分別針對 SSL/早期 TLS 協定實作缺陷所發展出的已知攻擊手法,是 TLS 1.0 與 SSL 3.0 被要求淘汰的技術背景。
常見問題 FAQ
Q1:PCI DSS 有明文規定一定要用 TLS 1.2 以上嗎?
PCI DSS 條文本身並未逐字指定 TLS 版本號,而是要求企業採用「強加密」。但根據 PCI SSC 官方 FAQ,TLS 1.0 與 TLS 1.1 皆不符合強加密定義,因此在實務認定上,TLS 1.2 即成為企業必須達到的最低版本門檻。
Q2:現在還能用 TLS 1.1 嗎?會被扣分嗎?
TLS 1.1 目前屬於「官方不建議使用」而非「絕對禁止」的層級。若企業仍在使用,評估時通常會被要求說明汰換時程與過渡期風險控管措施,長期而言仍建議規劃升級至 TLS 1.2 以上。
Q3:TLS 1.3 和 TLS 1.2 差在哪裡?一定要升級嗎?
TLS 1.3 精簡了交握流程、強制啟用前向保密,且移除所有已知弱演算法,安全性與效能均優於 TLS 1.2。PCI DSS 雖未強制要求 TLS 1.3,但對核心業務系統、高敏感資料處理環境,安律國際建議優先規劃升級。
Q4:內網系統也需要符合 TLS 版本要求嗎?
只要系統屬於持卡人資料環境(CDE)範圍,無論是否對外開放,皆應符合 PCI DSS 強加密要求。內網系統若仍使用 SSL 3.0 或 TLS 1.0,同樣會被列為評估缺失項目。
參考資料來源
- PCI Security Standards Council FAQ, Article #1491,《Does PCI DSS define which versions of TLS must be used?》,2026 年 7 月更新:pcisecuritystandards.org/faqs/1491
- NIST SP 800-52 Rev. 2,《Guidelines for the Selection, Configuration, and Use of Transport Layer Security (TLS) Implementations》:csrc.nist.gov/pubs/sp/800/52/r2/final
- NIST, "NIST Requests Public Comments on SP 800-52 Rev. 2",2026 年 5 月:nist.gov/news-events/news/2026/05/nist-requests-public-comments-sp-800-52-rev-2-guidelines-selection