
TLS バージョン準拠の詳解:現行標準が TLS 1.2 以上を求める理由と、TLS 1.3 が優先される理由
PCI DSS v4.0.1 が TLS プロトコルバージョンに求める準拠要件を解析し、TLS 1.0 から 1.3 までの安全性の差異を比較。PCI SSC 公式 FAQ と NIST SP 800-52 Rev. 2 の最新の意見募集を引用し、QSA コンサルタントの視点からアップグレードの推奨を示します。
PCI DSS の現行標準(v4.0.1)において、TLS プロトコルバージョンの構成設定は、審査のたびに確認される中核項目の一つです。審査の過程で「TLS 1.2 以上の導入が必要、できれば TLS 1.3 へ直接アップグレードを」と伝えられたものの、その要求の背後にあるセキュリティ上の論理、準拠の根拠、バージョンの変遷については説明を受けていない——そうしたお客様は少なくありません。
実務では、旧来の業務システムや社内ネットワークのサービスが TLS 1.0、場合によっては SSL 3.0 のまま運用されている例がいまだに相当数あります。表面上は業務に支障が出ないため見過ごされがちですが、その裏では通信の盗聴、トラフィックの改ざん、中間者攻撃といった重大なリスクが積み上がっており、準拠評価において指摘を受けやすい項目でもあります。以下では TLS 各バージョンのセキュリティ上の差異を整理し、要求の背後にある判断根拠を説明します。
TLS のバージョン更新が意味してきたこと
TLS(Transport Layer Security、トランスポート層セキュリティ)は、ネットワーク上のデータ伝送における暗号化、本人認証、データ完全性を担保する中核プロトコルです。HTTPS、社内の暗号化通信、システム間連携の伝送保護は、いずれもこれに依拠しています。初期の SSL から現行の TLS に至るまで、バージョンの更新は本質的に、高リスクの脆弱性を塞ぎ、脆弱な暗号アルゴリズムを退け、伝送の安全性を引き上げる作業の連続でした。
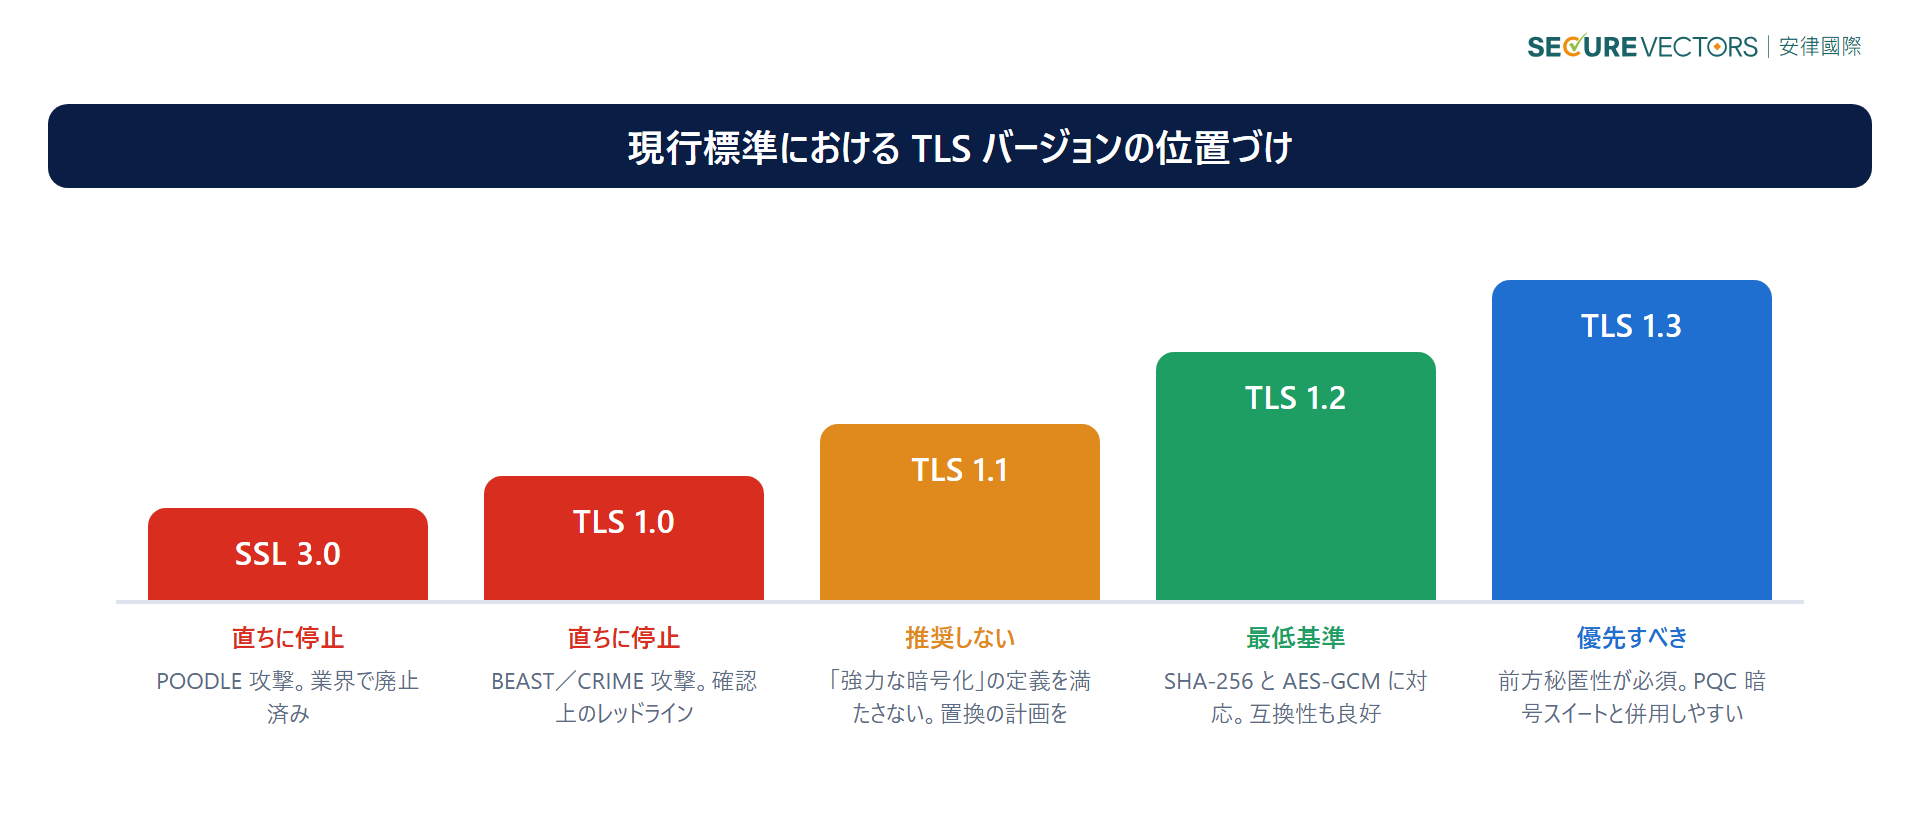
現時点で、業界および準拠基準による各バージョンの位置づけは明確です。
- SSL 3.0、TLS 1.0:業界および準拠基準により廃止対象と位置づけられており、使用を継続すべきではありません。
- TLS 1.1:PCI SSC は「強力な暗号化」(strong cryptography)の定義を満たさないと判断しており、NIST の現行ガイダンスも使用を推奨していません(当該ガイダンスは現在も公開意見募集の段階にあります)。ただし絶対的な禁止ではありません。Secure Vectors としては、長期的な方策とすることは推奨しません。
- TLS 1.2:現行の「強力な暗号化」要件のもとでの基準バージョンであり、企業が導入すべき最低バージョンです(PCI DSS の条文自体はバージョン番号を逐語的に指定していませんが、TLS 1.0/1.1 は「強力な暗号化」の定義から公式に除外されています。末尾の参考資料を参照)。
- TLS 1.3:高い性能と高い安全性を両立する現行の最良バージョンであり、優先すべきアップグレード先です。
補足:PCI DSS の条文自体は、採用すべき TLS のバージョン番号を逐条的に指定してはおらず、企業に「強力な暗号化」の採用を求めています。PCI Security Standards Council の公式 FAQ「Does PCI DSS define which versions of TLS must be used?」(Article #1491、2026 年 7 月更新)によれば、いわゆる「early TLS」は少なくとも TLS 1.0 と TLS 1.1 を含み、いずれも PCI DSS の「強力な暗号化」の定義を満たさないため、強力な暗号化に関わる要件を満たす手段としては使用できません。同 FAQ はあわせて、前方秘匿性(forward secrecy)に対応した暗号スイートを優先し、ポスト量子暗号アルゴリズムの導入を検討するよう推奨しています。
一方、NIST SP 800-52 Rev. 2(現行の TLS 実装ガイダンス)は、政府専用サーバに対して TLS 1.2 のサポートを必須とし、TLS 1.1 の使用設定は「推奨しない」(should not)と明示、TLS 1.0 については「使用してはならない」(shall not)としています。一般利用者や企業側と相互接続する必要のあるサーバについては、TLS 1.1 と TLS 1.0 の使用は「原則として推奨しないが、相互接続の必要に応じて残す余地がある」という柔軟な扱いです。留意すべき点として、NIST は 2026 年 5 月にこのガイダンスについて公開意見募集を開始し(募集期限は 2026 年 7 月 10 日)、TLS 1.1/1.0 に関する規定を見直すかどうかも論点に含まれています。現行版が最終確定というわけではありません。
PCI SSC と NIST の現行の立場を総合すると、Secure Vectors の判断は次のとおりです。TLS 1.0 はもはや正当な利用場面がなく、二つの公式文書によって一致してセキュリティ基準から除外されており、直ちに停止すべき項目です。TLS 1.1 は「推奨しない」水準の過渡的プロトコルであり、企業は置き換えの時期を計画すべきですが、絶対的な禁止には至っていません。
なぜ TLS 1.0 は必ず無効化すべきで、TLS 1.1 も継続使用を推奨しないのか
TLS 1.0 は 1999 年に登場したもので、設計が古く、アルゴリズムも脆弱で、修正不能な高リスクの脆弱性を複数抱えています。BEAST 攻撃(2011 年)は、CBC モードにおける TLS 1.0 の初期化ベクトルの欠陥を突くものでした。CRIME 攻撃は TLS/SSL の圧縮機構におけるサイドチャネルの弱点を利用し、SSL 3.0 と TLS 1.0 の双方に影響しました。POODLE 攻撃(2014 年)は主に SSL 3.0 のパディング検証の欠陥を対象としたものです。いずれも、暗号化された通信の解読、データの窃取、伝送内容の改ざんに利用され得ます。現在では世界の主要ブラウザ、サーバソフトウェア、準拠基準のいずれもが TLS 1.0 を全面的に無効化しており、現行の準拠確認におけるレッドラインの一つとなっています。
TLS 1.1 は TLS 1.0 に対して、CBC モードの初期化ベクトルの欠陥(すなわち BEAST 攻撃が利用した弱点)を修正したもので、当時は重要な過渡的バージョンであり、旧来の業務システムとの互換性も一定程度保っていました。ただし暗号機構全体としては依然として弱く、現在では長期的に依拠できる準拠手段とは見なされていません。
これは、TLS 1.1 がかつて(PCI DSS v3.x の時期に)最低限の準拠水準と見なされていた理由でもあります。TLS 1.0 に比べてリスクを一部低減しつつ、旧システムとの互換性にも配慮できたためです。ただし強調しておきたいのは、PCI SSC の公式 FAQ が TLS 1.1 は「強力な暗号化」の定義を満たさないと明示しており、NIST の現行ガイダンスも継続使用を推奨していない点です(当該ガイダンスは現在も公開意見募集の段階にあります)。二つの公式資料を総合すると、TLS 1.1 を長期的な方策とすることは推奨できません。とはいえこれは「推奨しない」の水準であって「絶対的な禁止」ではなく、一致して除外され直ちに停止すべきとされる TLS 1.0 とは位置づけが異なります。
なぜ TLS 1.2 が現時点で推奨される最低基準なのか
TLS 1.1 は、かつて許容される下限と見なされていた時期であっても、短所は明らかでした。脆弱性の修正は一部にとどまり、旧来の脆弱なハッシュアルゴリズムに依存し、前方秘匿性の機構を欠き、暗号処理の効率も低く、新しい形態の攻撃に対抗しにくいという点です。PCI SSC と NIST はいずれも、これを推奨しないプロトコルバージョンとして位置づけています。
これに対し TLS 1.2 は、現行の「強力な暗号化」要件のもとで企業が採用できる最低バージョンであり(PCI DSS の条文はバージョン番号を逐語的に指定していませんが、TLS 1.0/1.1 は「強力な暗号化」の定義から公式に除外されています)、安定性と汎用性も高いものです。中核的な利点は次のとおりです。
- アルゴリズムの全面的な刷新:MD5、SHA-1 といった脆弱なハッシュアルゴリズムを完全に退け、SHA-256 による高強度ハッシュと AES-GCM の暗号モードに対応し、暗号強度が大きく向上しました。
- 脆弱性対策の充実:TLS 1.0/1.1 の既知の高リスク脆弱性の大半が修正されており、現時点で公開された致命的な悪用手段はなく、攻撃耐性が明確に高まっています。
- 良好な互換性:現行のサーバ、端末、業務システムの大多数に適合し、安全性と互換性を両立できます。
- 広い準拠カバレッジ:企業のセキュリティ管理規程、データセキュリティ監査、金融業界の監督要件、公共調達におけるセキュリティ確認などの要求を満たすうえで有効です。
さらに次世代の TLS 1.3 は、1.2 を基礎としつつ、ハンドシェイクの手順を簡素化し、前方秘匿性を必須とし、既知の脆弱なアルゴリズムをすべて排除しています。伝送はより速く、安全性もより高く、中堅・大企業や中核業務システムにとって最良のアップグレード先です。加えて TLS 1.3 は、前方秘匿性やポスト量子暗号アルゴリズムに対応した暗号スイートと組み合わせやすく、ポスト量子時代の暗号上の課題に先んじて備えるうえでも有効です。これは PCI SSC の公式 FAQ が挙げるベストプラクティスの方向性の一つでもあります。
準拠を実装に落とし込むための実務的な推奨
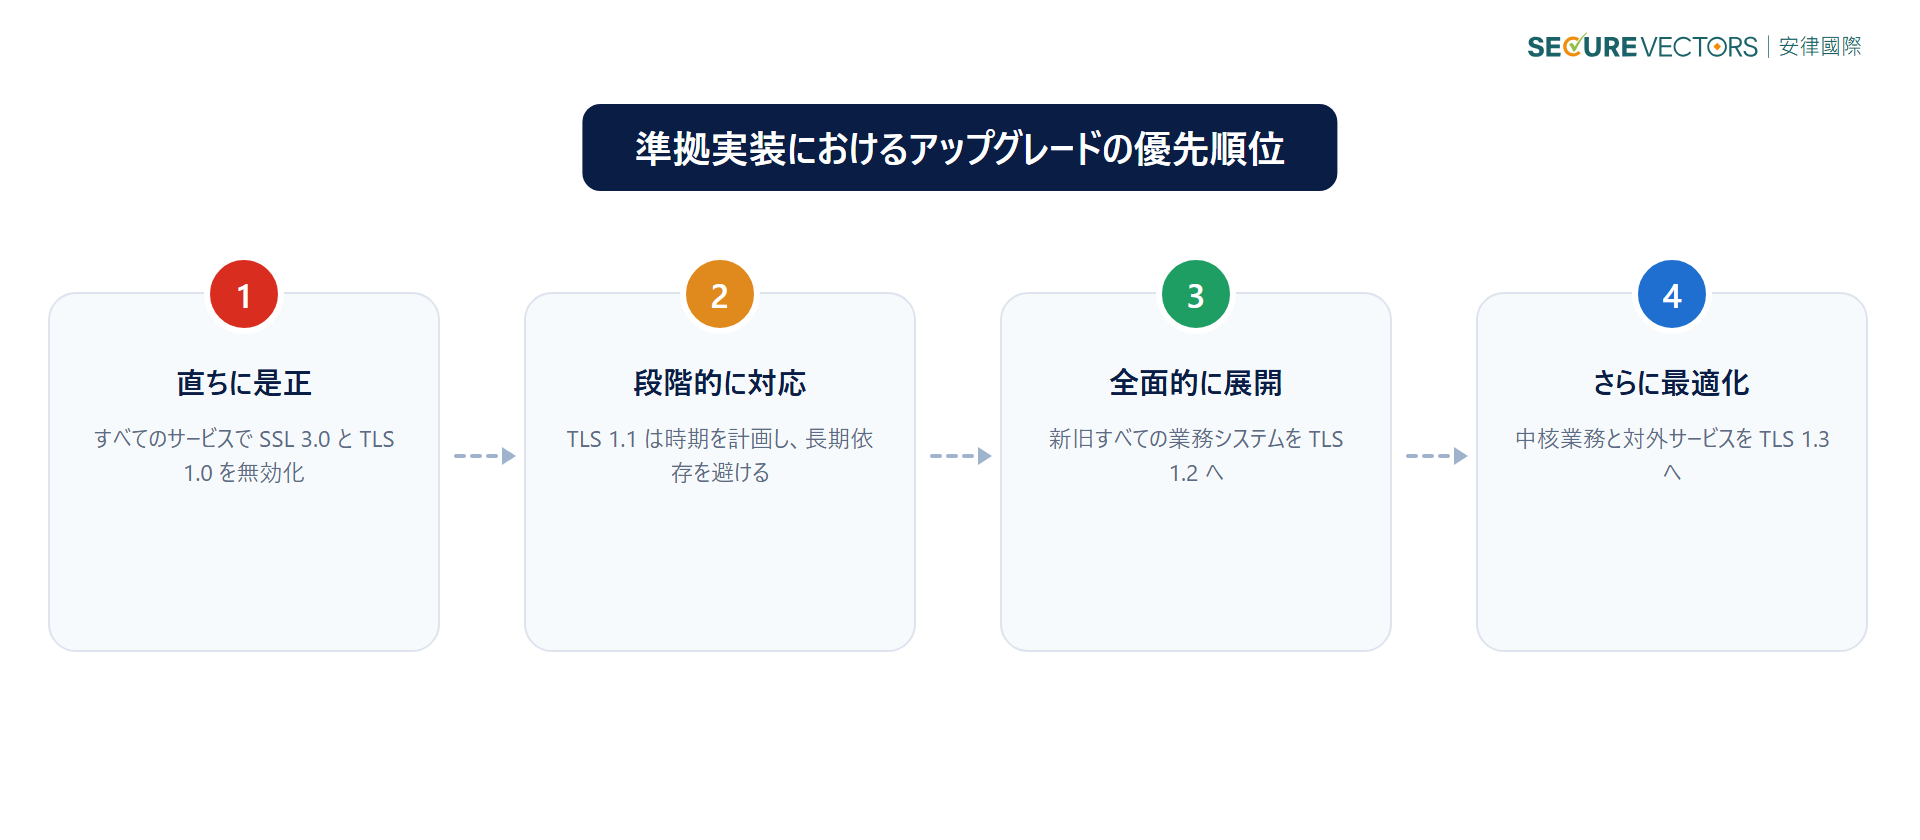
準拠確認の基準と実際の導入現場を踏まえ、お客様とともに整理しているアップグレードの優先順位は次のとおりです。
- 直ちに是正:すべてのサービスで SSL 3.0 と TLS 1.0 を無効化し、レッドラインの違反をなくす。
- 段階的に対応:TLS 1.1 は絶対的な禁止ではないものの推奨されないため、同様にアップグレードの時期を計画し、長期的な依存を避ける。
- 全面的に展開:新旧を問わずすべての業務システムを、長期的に安定したバージョンとして TLS 1.2 へ優先的にアップグレードする。
- さらに最適化:中核業務、対外サービス、機微性の高いデータを扱うシステムから順に TLS 1.3 へ移行する。
むすび:Secure Vectors の視点
TLS のプロトコルバージョンは基礎的な構成設定に見えますが、実際にはネットワーク伝送セキュリティの第一の防衛線です。古いバージョンのプロトコルが抱える脆弱性は、侵入やデータ漏えいの最も一般的な入口の一つです。現行の「強力な暗号化」要件のもとでは、「TLS 1.2 から始め、TLS 1.3 を優先する」という方針こそが筋の通った準拠の在り方であり、形式的な文書要件ではなく、ネットワークセキュリティのリスクを下げるための実際上の必要です。あわせて、ポスト量子暗号技術の動向にも目を向け、長期的な準拠の布石を打つことをおすすめします。
プロトコルバージョンのアップグレードを適時に完了し、脆弱な暗号スイートを無効化することは、各種の準拠評価を滞りなく通過するうえで有効であり、データ伝送の保護を根本から強化することにもつながります。TLS バージョンの棚卸しがまだの場合、あるいは現行の構成が PCI DSS v4.0.1 の強力な暗号化要件を満たしているか判断がつかない場合は、Secure Vectors のコンサルティングチームにご連絡ください。QSA 資格を有するコンサルタントが、技術的な棚卸しと実装計画をご支援します。
用語解説
- TLS(Transport Layer Security、トランスポート層セキュリティ):ネットワーク上を流れるデータを保護する暗号プロトコル。SSL の後継。
- SSL(Secure Sockets Layer):TLS の前身。高リスクの脆弱性を複数抱えていたため、業界全体で廃止済み。
- 強力な暗号化(Strong Cryptography):特定の鍵長(112 ビット)、アルゴリズム強度、安全性の要件を満たす暗号技術の組み合わせを指す PCI DSS の用語。単一のプロトコルバージョンを指定するものではなく、安全性の判断基準の集合。
- 前方秘匿性(Forward Secrecy):長期秘密鍵が将来漏えいしたとしても、過去に暗号化された通信内容を復元できないようにする鍵交換の仕組み。
- ポスト量子暗号(Post-Quantum Cryptography):将来の量子コンピュータが現行の暗号アルゴリズムを破る可能性に備えて設計された次世代の暗号技術。
- BEAST/CRIME/POODLE 攻撃:SSL および初期 TLS の実装上の欠陥に対して発展した既知の攻撃手法であり、TLS 1.0 と SSL 3.0 の廃止が求められる技術的背景。
よくあるご質問(FAQ)
Q1:PCI DSS は TLS 1.2 以上の使用を明文で義務づけていますか。
条文自体は TLS のバージョン番号を逐語的に指定しておらず、「強力な暗号化」の採用を求めています。ただし PCI SSC の公式 FAQ によれば TLS 1.0 と TLS 1.1 はいずれも強力な暗号化の定義を満たさないため、実務上の判断としては TLS 1.2 が企業の到達すべき最低バージョンとなります。
Q2:いま TLS 1.1 を使っていても問題ありませんか。指摘されますか。
TLS 1.1 は現在「公式に推奨されない」水準であり、「絶対的な禁止」ではありません。使用を継続している場合、審査では通常、置き換えの時期と移行期間中のリスク管理策の説明を求められます。長期的には TLS 1.2 以上へのアップグレードを計画してください。
Q3:TLS 1.3 と TLS 1.2 の違いは何ですか。必ずアップグレードすべきですか。
TLS 1.3 はハンドシェイクを簡素化し、前方秘匿性を必須とし、既知の脆弱なアルゴリズムをすべて排除しているため、安全性でも性能でも TLS 1.2 を上回ります。PCI DSS は TLS 1.3 を必須とはしていませんが、中核業務システムや機微性の高いデータを扱う環境については、Secure Vectors はアップグレードの優先的な計画を推奨します。
Q4:社内ネットワークのシステムも TLS バージョン要件を満たす必要がありますか。
システムがカード会員データ環境(CDE)の範囲に含まれる限り、外部公開の有無にかかわらず PCI DSS の強力な暗号化要件を満たす必要があります。社内システムが SSL 3.0 や TLS 1.0 を使用している場合も、同様に審査上の指摘事項として扱われます。
参考資料
- PCI Security Standards Council FAQ, Article #1491, "Does PCI DSS define which versions of TLS must be used?"、2026 年 7 月更新:pcisecuritystandards.org/faqs/1491
- NIST SP 800-52 Rev. 2, "Guidelines for the Selection, Configuration, and Use of Transport Layer Security (TLS) Implementations":csrc.nist.gov/pubs/sp/800/52/r2/final
- NIST, "NIST Requests Public Comments on SP 800-52 Rev. 2"、2026 年 5 月:nist.gov/news-events/news/2026/05/nist-requests-public-comments-sp-800-52-rev-2-guidelines-selection