
TLS 版本合规深度解读:为什么现行标准要求 TLS 1.2 起步,TLS 1.3 为何是首选方向?
解析 PCI DSS v4.0.1 对 TLS 协议版本的合规要求,比较 TLS 1.0 至 1.3 的安全差异,并引用 PCI SSC 官方 FAQ 与 NIST SP 800-52 Rev. 2 最新意见征询,提供 QSA 顾问观点的升级建议。
在 PCI DSS 现行标准(v4.0.1)中,TLS 协议版本的配置,是每次测评都会被检视的核心项目之一。不少客户在测评过程中被告知「需部署 TLS 1.2 以上版本,建议直接升级至 TLS 1.3」,却不清楚这项要求背后的安全逻辑、合规依据与版本演进脉络。
实务上,仍有不少老旧业务系统、内网服务沿用 TLS 1.0 甚至 SSL 3.0 协议,表面上不影响业务运行,实则埋下数据窃听、流量篡改、中间人攻击等重大风险,也是多数企业合规测评中的高频扣分项目。以下我们拆解 TLS 各版本之间的安全差异,并说明合规要求背后的判断依据。
TLS 版本迭代的核心意义
TLS(Transport Layer Security,传输层安全协议)是保障网络数据传输加密、身份验证与数据完整性的核心协议,举凡 HTTPS、内网加密通信、对接传输安全,皆仰赖其提供保护。从早期 SSL 协议演进至现行 TLS 协议,每一次版本迭代,本质上都是在修补高风险漏洞、淘汰弱加密算法、提升传输安全性的过程。
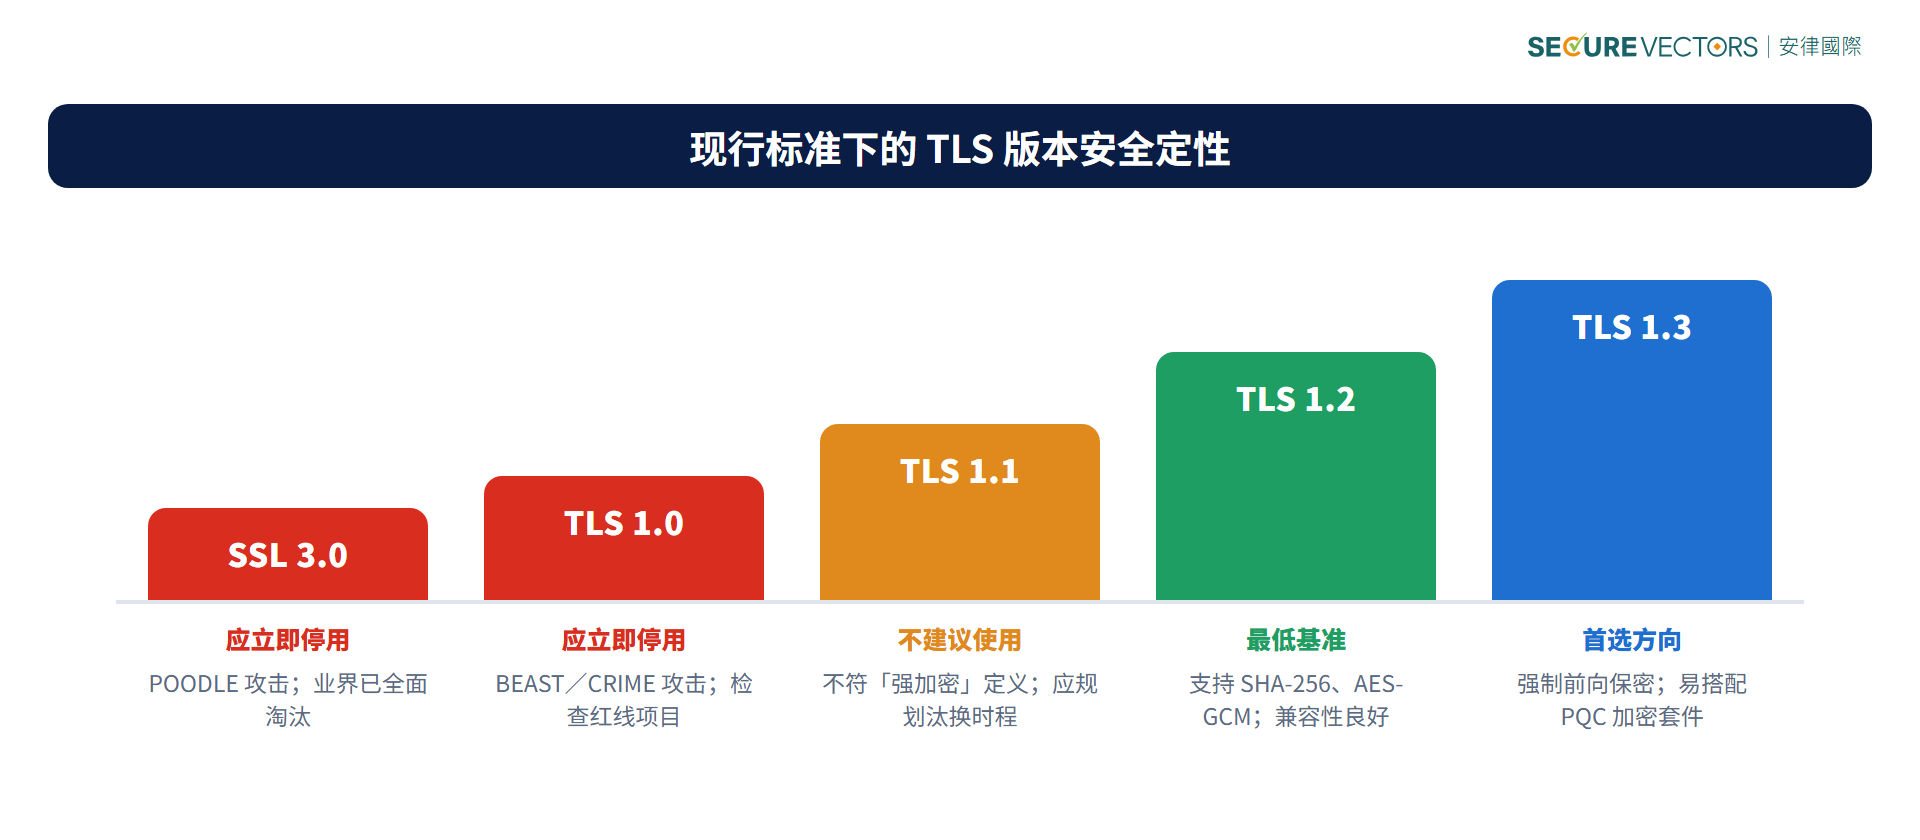
目前业界与合规标准对各版本的定性相当明确:
- SSL 3.0、TLS 1.0:已被业界与合规标准列为应淘汰项目,不应继续使用。
- TLS 1.1:PCI SSC 官方已认定其不符合「强加密」(strong cryptography)定义,NIST 现行指引亦不建议使用(该指引目前仍在公开意见征询阶段),但尚非绝对禁止;安律国际不建议企业将其作为长期方案。
- TLS 1.2:现行「强加密」要求下的基准版本,是企业应部署的最低版本(PCI DSS 条文本身未逐字指定版本号,但 TLS 1.0/1.1 已被官方排除在「强加密」定义之外,详见文末条文引用)。
- TLS 1.3:新一代最佳版本,兼顾高性能与高安全性,为首选升级方向。
补充说明:PCI DSS 条文本身,并未逐条指定必须采用的 TLS 版本号,而是要求企业采行「强加密」(strong cryptography)。根据 PCI Security Standards Council 官方 FAQ〈Does PCI DSS define which versions of TLS must be used?〉(Article #1491,2026 年 7 月更新),所谓「early TLS」至少涵盖 TLS 1.0 与 TLS 1.1,两者皆不符合 PCI DSS 对「强加密」的定义,因此无法用于满足合规要求中涉及强加密之相关条款;该 FAQ 同时建议企业优先采用支持前向保密(forward secrecy)、并评估导入后量子密码算法的加密套件。
另一方面,NIST SP 800-52 Rev. 2(现行 TLS 实现指引)对政府专用服务器要求必须支持 TLS 1.2,并明确表示「不建议」(should not)配置使用 TLS 1.1,对 TLS 1.0 则是「禁止」(shall not)使用;对于需与一般公众或企业端互通的服务器,TLS 1.1 与 TLS 1.0 的使用则属于「一般不建议,但视互通需求可保留」的弹性空间。值得留意的是,NIST 已于 2026 年 5 月就这份指引展开公开意见征询(征询期至 2026 年 7 月 10 日),内容包含是否调整 TLS 1.1/1.0 相关规定的讨论,现行版本并非最终定案。
综合 PCI SSC 与 NIST 现行立场,安律国际的判断是:TLS 1.0 已无正当使用情境,且被两份官方文件一致排除在安全基准之外,属于应立即停用的项目;TLS 1.1 则是「不建议使用」的过渡协议,企业应规划汰换时程,但尚不构成绝对禁止。
为什么 TLS 1.0 应绝对禁用,TLS 1.1 也不建议继续使用?
TLS 1.0 诞生于 1999 年,架构老旧、算法薄弱,存在多个无法修复的高风险漏洞。其中,BEAST 攻击(2011 年)针对的是 TLS 1.0 在 CBC 模式下的初始化向量缺陷;CRIME 攻击则利用 TLS/SSL 压缩机制的旁路弱点,对 SSL 3.0 与 TLS 1.0 均有影响;POODLE 攻击(2014 年)主要针对 SSL 3.0 的填充验证缺陷。这些攻击手法都可能被用于破解加密流量、窃取数据或篡改传输内容。目前全球主流浏览器、服务器软件与合规标准,皆已全面禁用 TLS 1.0,这也是现行合规检查的红线项目之一。
TLS 1.1 相较 TLS 1.0,修复了 CBC 模式的初始化向量缺陷(也就是 BEAST 攻击所利用的弱点),在当年是重要的过渡版本,也在一定程度上兼容了老旧业务系统。惟其整体加密机制仍偏弱,如今已不被视为可长期依赖的合规方案。
这也是 TLS 1.1 在过去(PCI DSS v3.x 时期)曾被视为最低合规门槛的原因:相较 TLS 1.0 降低了部分风险,同时兼顾老旧系统的兼容性。但这里要特别强调:PCI SSC 官方 FAQ 已明确说明 TLS 1.1 不符合「强加密」定义,NIST 现行指引也不建议企业继续使用 TLS 1.1(惟该指引目前仍在公开意见征询阶段)。综合两份官方资料,我们不建议企业再将 TLS 1.1 作为长期方案,但这属于「不建议」而非「绝对禁止」的层级,与 TLS 1.0 已被一致排除、应立即停用的定性并不相同。
为什么 TLS 1.2 是目前建议的最低基准?
TLS 1.1 即使在过去曾被视为可接受的底线,仍存在明显短板:仅修复部分漏洞,仍依赖老旧弱哈希算法,缺乏前向保密机制,加密效率较低,难以抵御新型网络攻击;PCI SSC 与 NIST 均已将其列为不建议使用的协议版本。
相较之下,TLS 1.2 是现行「强加密」要求下,企业可采用的最低版本(PCI DSS 条文未逐字指定版本号,但 TLS 1.0/1.1 已被官方排除在「强加密」定义之外),稳定性与通用性也较高,核心优势如下:
- 算法全面升级:彻底淘汰 MD5、SHA-1 等弱哈希算法,支持 SHA-256 高强度哈希、AES-GCM 高阶加密模式,加密强度大幅提升。
- 漏洞防护完善:修复 TLS 1.0/1.1 绝大多数已知高风险漏洞,目前无公开可利用的致命缺陷,抗攻击能力显著增强。
- 兼容性良好:可适配绝大多数现行服务器、终端与业务系统,兼顾安全性与兼容性。
- 合规覆盖面广:有助于满足企业安全管理规范、数据安全审计、金融行业监管要求,以及公共部门采购安全检查等相关要求。
而迭代后的 TLS 1.3,在 1.2 版本基础上,精简了握手(handshake)流程、强制开启前向保密、彻底剔除所有弱算法,传输速度更快、安全性更高,是中大型企业、核心业务系统的最佳升级方向。此外,TLS 1.3 也较容易搭配支持前向保密与后量子密码算法的加密套件,有助于企业提前应对后量子时代的加密挑战——这也是 PCI SSC 官方 FAQ 中提及的最佳实践方向之一。
企业落地合规的实务建议
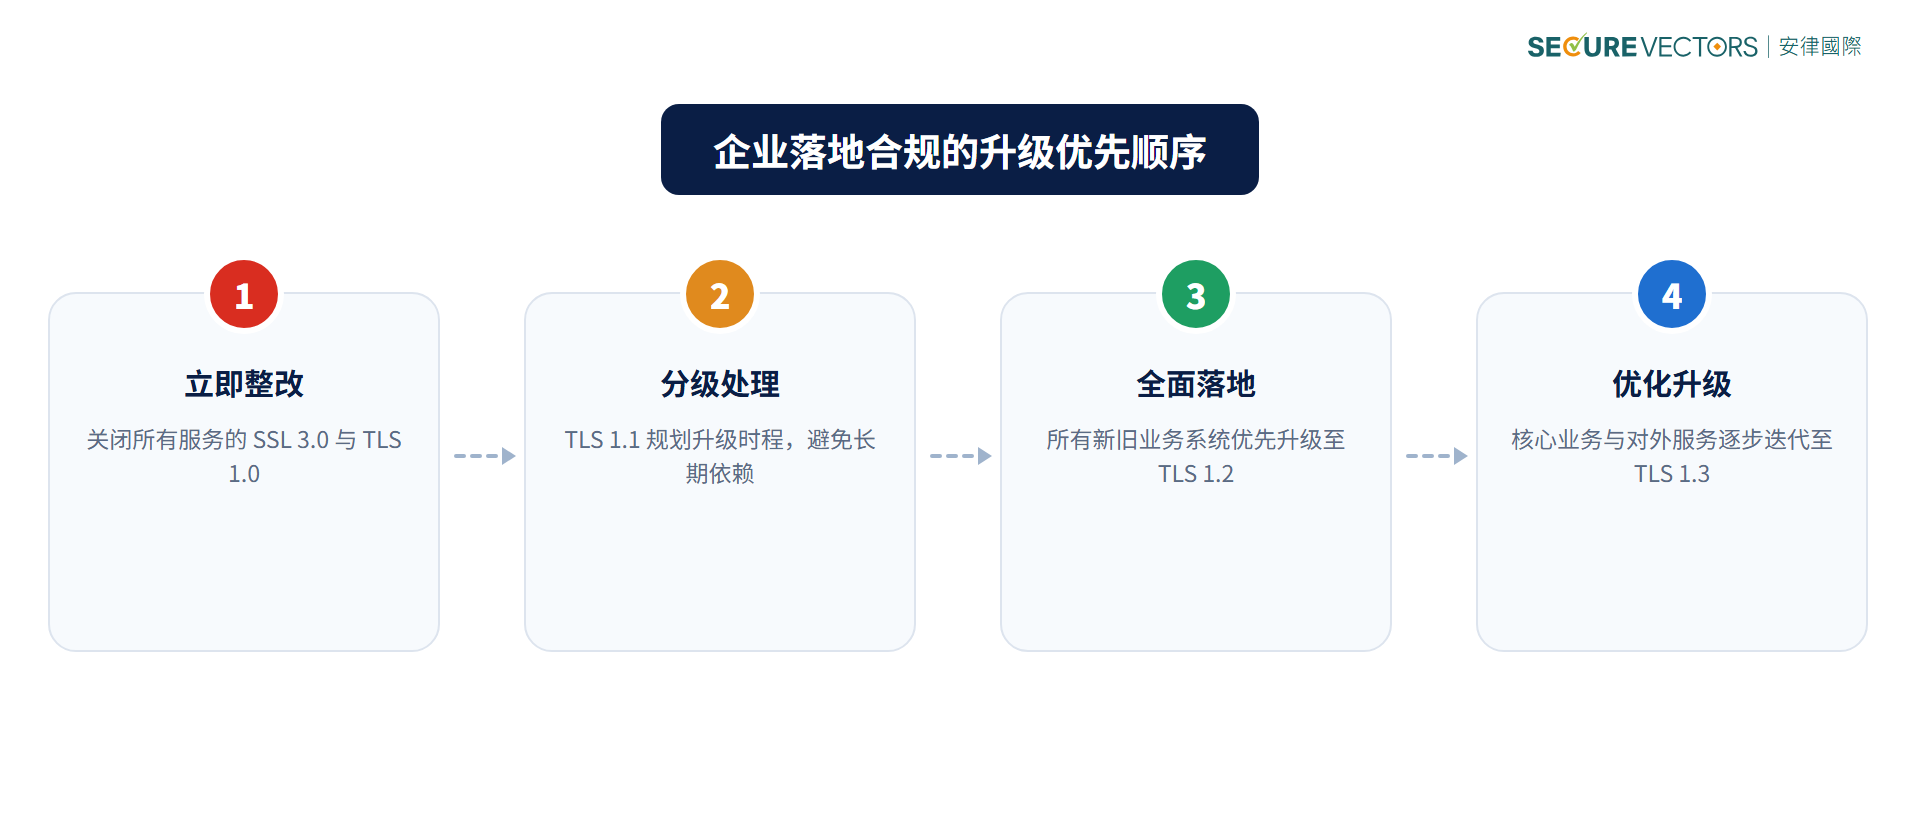
结合合规检查标准与实际导入场景,我们协助客户梳理的升级优先顺序如下:
- 立即整改:关闭所有服务的 SSL 3.0、TLS 1.0 版本,杜绝红线违规。
- 分级处理:TLS 1.1 虽非绝对禁止,但已不建议使用,同样应规划升级时程,避免长期依赖。
- 全面落地:所有新旧业务系统,优先升级至 TLS 1.2,作为长期稳定版本。
- 优化升级:核心业务、对外服务、高敏感数据系统,逐步迭代至 TLS 1.3。
结语:安律国际顾问观点
TLS 协议版本看似只是基础配置,实则是网络传输安全的第一道防线。低版本协议的安全漏洞,是黑客入侵、数据泄露最常见的突破口之一。在现行「强加密」要求下,「TLS 1.2 起步、优先 TLS 1.3」才是站得住脚的合规做法——这并非形式化的文件要求,而是企业降低网络安全风险的实际需要。建议企业同时关注后量子密码技术的发展动态,为长期合规布局预作准备。
及时完成协议版本升级、关闭弱加密套件,有助于企业顺利通过各类合规测评,并从源头强化数据传输安全防护。若贵公司尚未完成 TLS 版本盘点,或不确定现行配置是否已符合 PCI DSS v4.0.1 的强加密要求,欢迎与安律国际顾问团队联系,由具备 QSA 资格的顾问协助进行技术盘点与落地规划。
名词解释
- TLS(Transport Layer Security,传输层安全协议):用于保护网络传输数据的加密协议,是 SSL 协议的后继版本。
- SSL(Secure Sockets Layer,安全套接层协议):TLS 的前身,因存在多项高风险漏洞,已被业界全面淘汰。
- 强加密(Strong Cryptography):PCI DSS 用语,指符合特定密钥长度(112 bits)、算法强度与安全性要求的密码学技术组合,并非指定单一协议版本,而是一组安全性判准。
- 前向保密(Forward Secrecy):一种密钥交换机制,即使长期私钥泄露,过去已加密的通信内容仍无法被还原解密。
- 后量子密码算法(Post-Quantum Cryptography):因应未来量子计算机可能破解现行加密算法而设计的新一代密码学技术。
- BEAST/CRIME/POODLE 攻击:分别针对 SSL/早期 TLS 协议实现缺陷所发展出的已知攻击手法,是 TLS 1.0 与 SSL 3.0 被要求淘汰的技术背景。
常见问题 FAQ
Q1:PCI DSS 有明文规定一定要用 TLS 1.2 以上吗?
PCI DSS 条文本身并未逐字指定 TLS 版本号,而是要求企业采用「强加密」。但根据 PCI SSC 官方 FAQ,TLS 1.0 与 TLS 1.1 皆不符合强加密定义,因此在实务认定上,TLS 1.2 即成为企业必须达到的最低版本门槛。
Q2:现在还能用 TLS 1.1 吗?会被扣分吗?
TLS 1.1 目前属于「官方不建议使用」而非「绝对禁止」的层级。若企业仍在使用,测评时通常会被要求说明汰换时程与过渡期风险管控措施,长期而言仍建议规划升级至 TLS 1.2 以上。
Q3:TLS 1.3 和 TLS 1.2 差在哪里?一定要升级吗?
TLS 1.3 精简了握手流程、强制启用前向保密,且移除所有已知弱算法,安全性与性能均优于 TLS 1.2。PCI DSS 虽未强制要求 TLS 1.3,但对核心业务系统、高敏感数据处理环境,安律国际建议优先规划升级。
Q4:内网系统也需要符合 TLS 版本要求吗?
只要系统属于持卡人数据环境(CDE)范围,无论是否对外开放,皆应符合 PCI DSS 强加密要求。内网系统若仍使用 SSL 3.0 或 TLS 1.0,同样会被列为测评缺失项目。
参考资料来源
- PCI Security Standards Council FAQ, Article #1491,《Does PCI DSS define which versions of TLS must be used?》,2026 年 7 月更新:pcisecuritystandards.org/faqs/1491
- NIST SP 800-52 Rev. 2,《Guidelines for the Selection, Configuration, and Use of Transport Layer Security (TLS) Implementations》:csrc.nist.gov/pubs/sp/800/52/r2/final
- NIST, "NIST Requests Public Comments on SP 800-52 Rev. 2",2026 年 5 月:nist.gov/news-events/news/2026/05/nist-requests-public-comments-sp-800-52-rev-2-guidelines-selection