
量子危機倒數計時|金管會指引出爐、PCI DSS 同步關注,企業如何超前部署 PQC?
金管會發布《金融業後量子密碼遷移參考指引》,PCI SSC 也開始關注加密資產盤點。掌握 HNDL/TNFL 兩大量子威脅、CBOM 盤點方法與四項前置作業建議,協助企業超前部署 PQC 遷移。
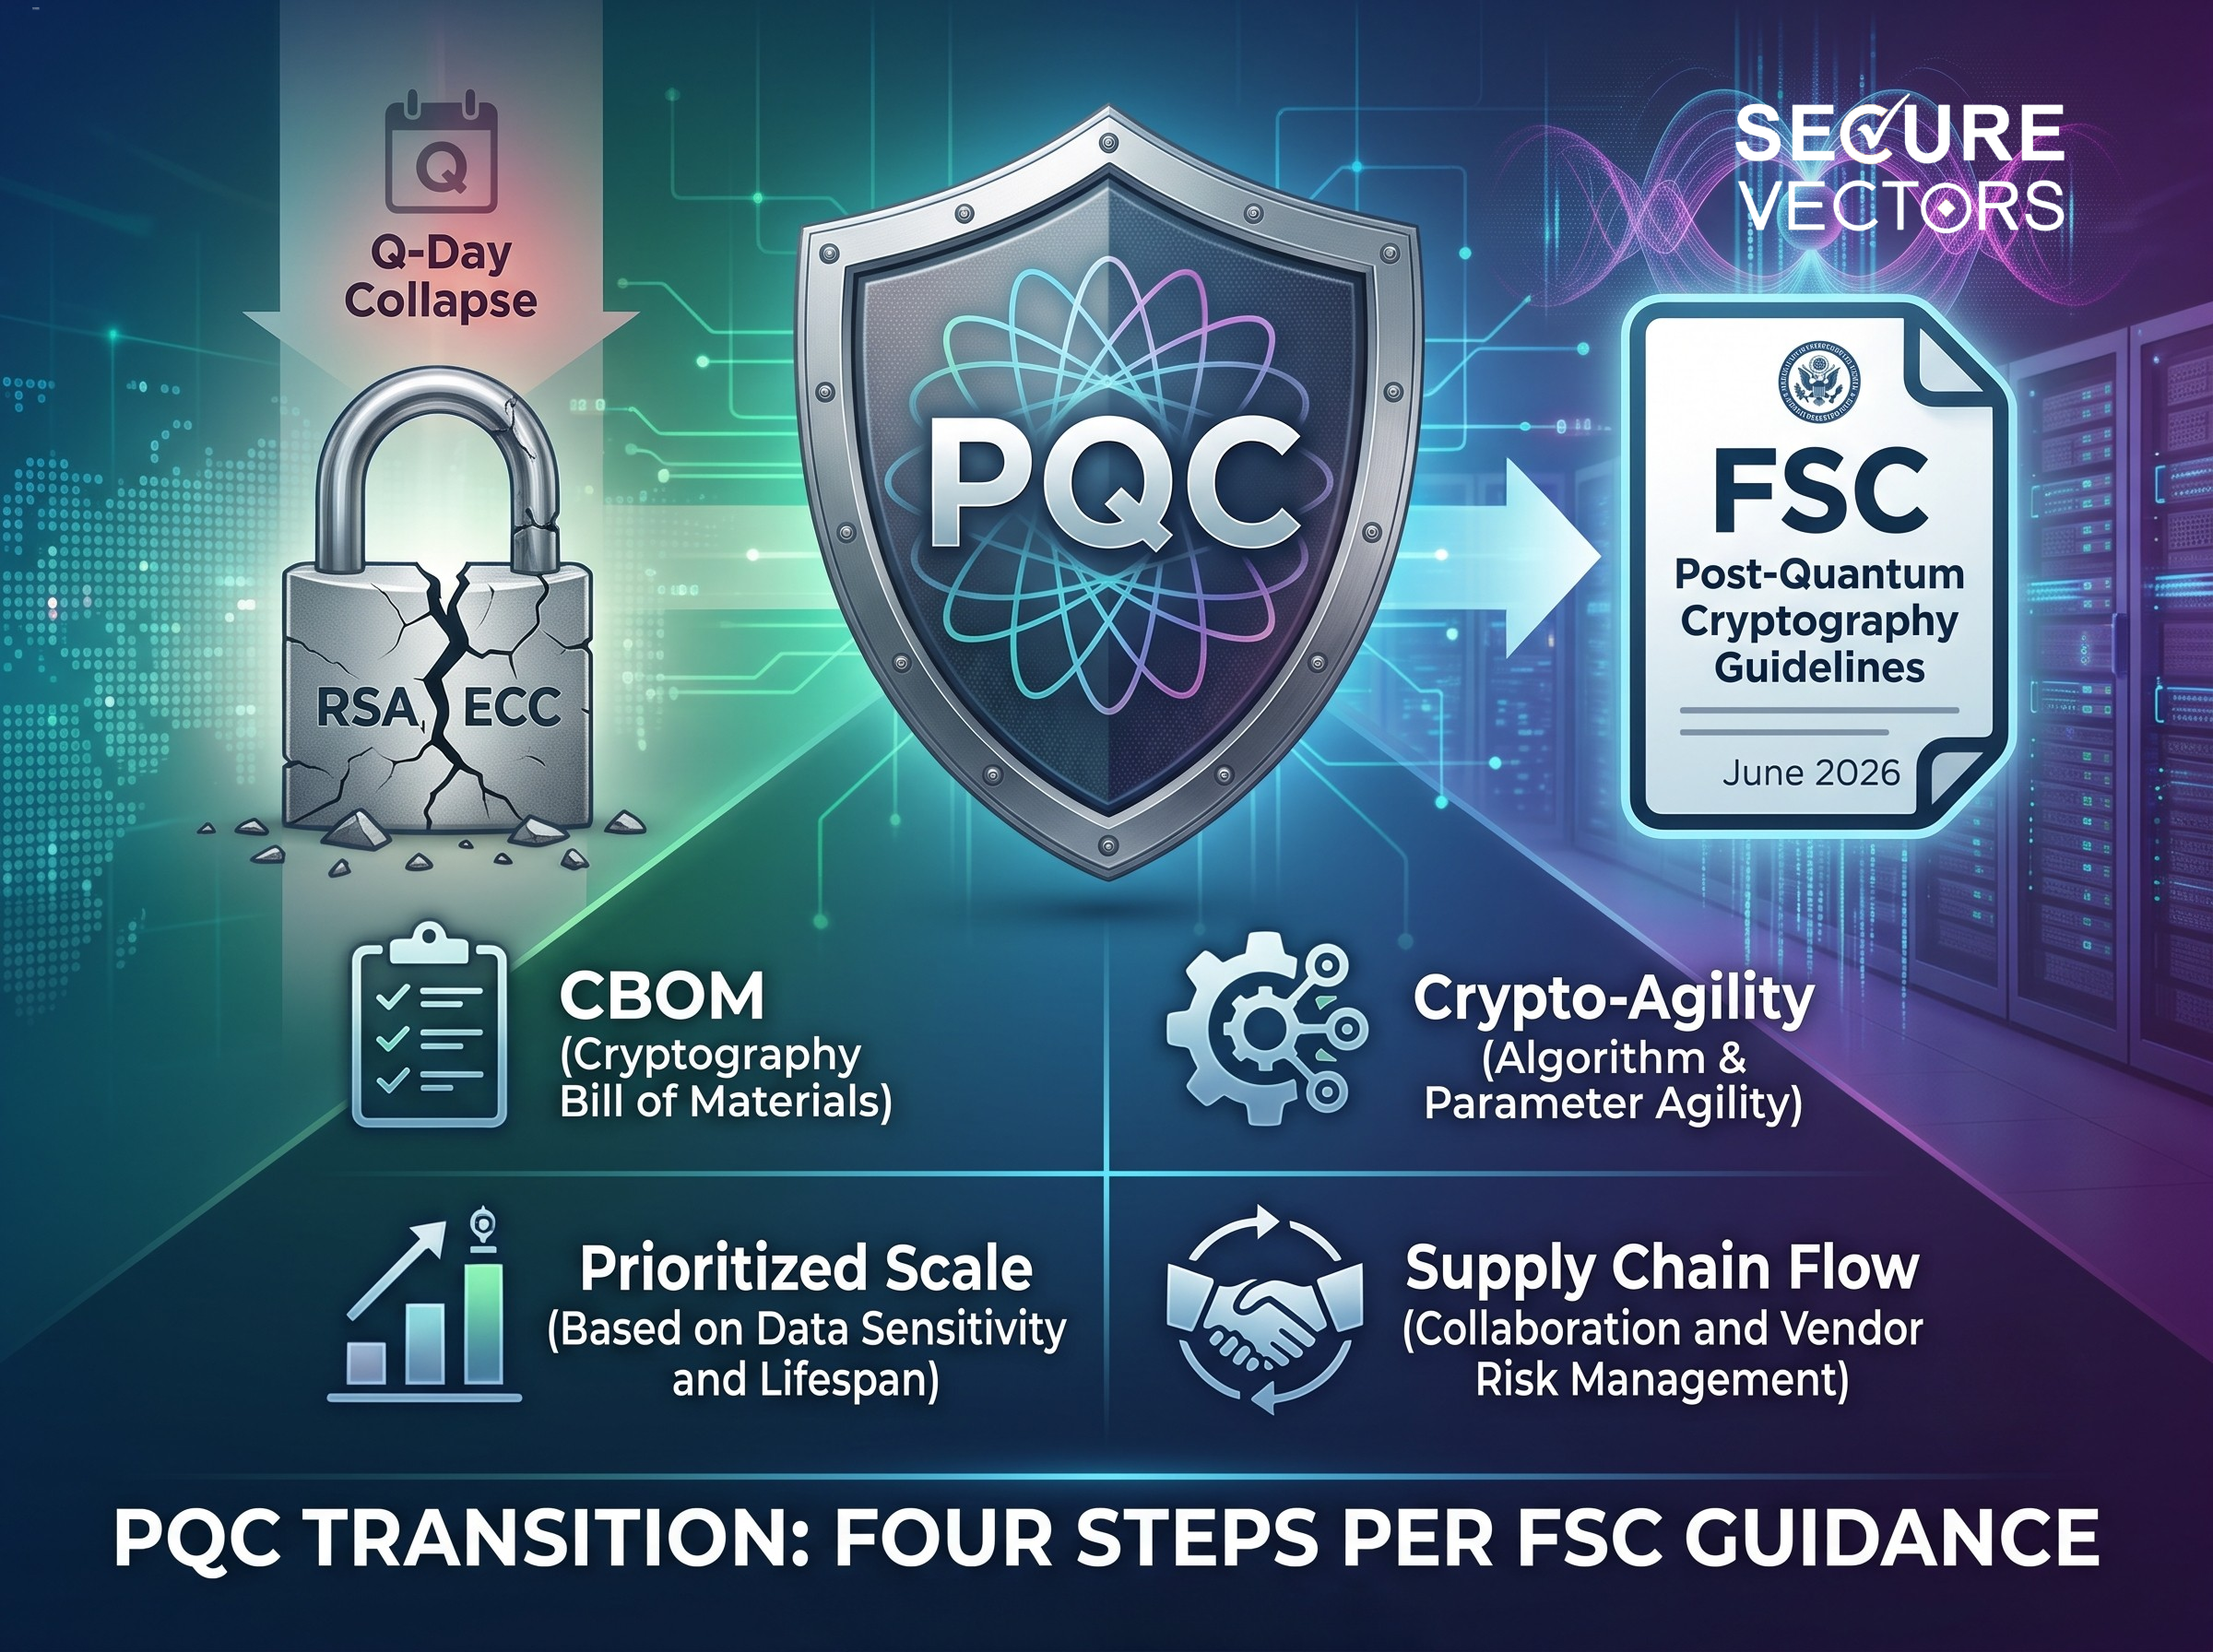
近年來,「量子計算」已經從科幻電影的劇本,正式躍升為各國政府與企業董事會關注的頭號科技議題。當量子運算的算力突破臨界點(也就是所謂的 Q-Day),我們目前所信賴的傳統公鑰加密系統(如 RSA、ECC)將在瞬間瓦解。
如果您認為這只是歐美科技巨頭的戰場,那可能要重新評估了。金融監督管理委員會(金管會)已於 2026 年 6 月正式發布了《金融業後量子密碼遷移參考指引》,建議金融業者提早規劃 PQC 遷移;同一時間,PCI 安全標準委員會(PCI SSC)也開始關注這股趨勢(詳見下方「與國際接軌」說明)。這份指引明確宣示:「觀望期」已經結束,「行動期」正式展開。不只是金融業,任何涉及敏感個資、支付金流與跨機構連線的企業,都建議提早正視這場資安典範轉移。
然而,從傳統密碼學過渡到後量子密碼學(PQC),絕不是單純「更新一個軟體套件」這麼簡單。在正式導入 PQC 之前,企業應該如何根據官方指引做好萬全的前置準備?
為什麼現在就要準備?防範 HNDL 與 TNFL 雙重威脅
許多企業會問:「量子電腦還沒真正普及,我們需要現在就行動嗎?」
金管會在指引中明確點出了兩大迫在眉睫的風險:
- 先攔截、日後解密(HNDL, Harvest Now, Decrypt Later):駭客目前正大量攔截並儲存企業的高價值加密數據(如商業機密、交易紀錄),等待未來量子電腦成熟後再進行回溯解密。如果您的數據需要保密 5 到 10 年以上,現在就已經處於極高風險之中。
- 現在信任、稍後偽造(TNFL, Trust Now, Forge Later):攻擊者可能利用量子計算破解數位簽章,偽造合法的憑證與身分證明。一旦發生,將從根本上瓦解金融交易的「不可否認性」。
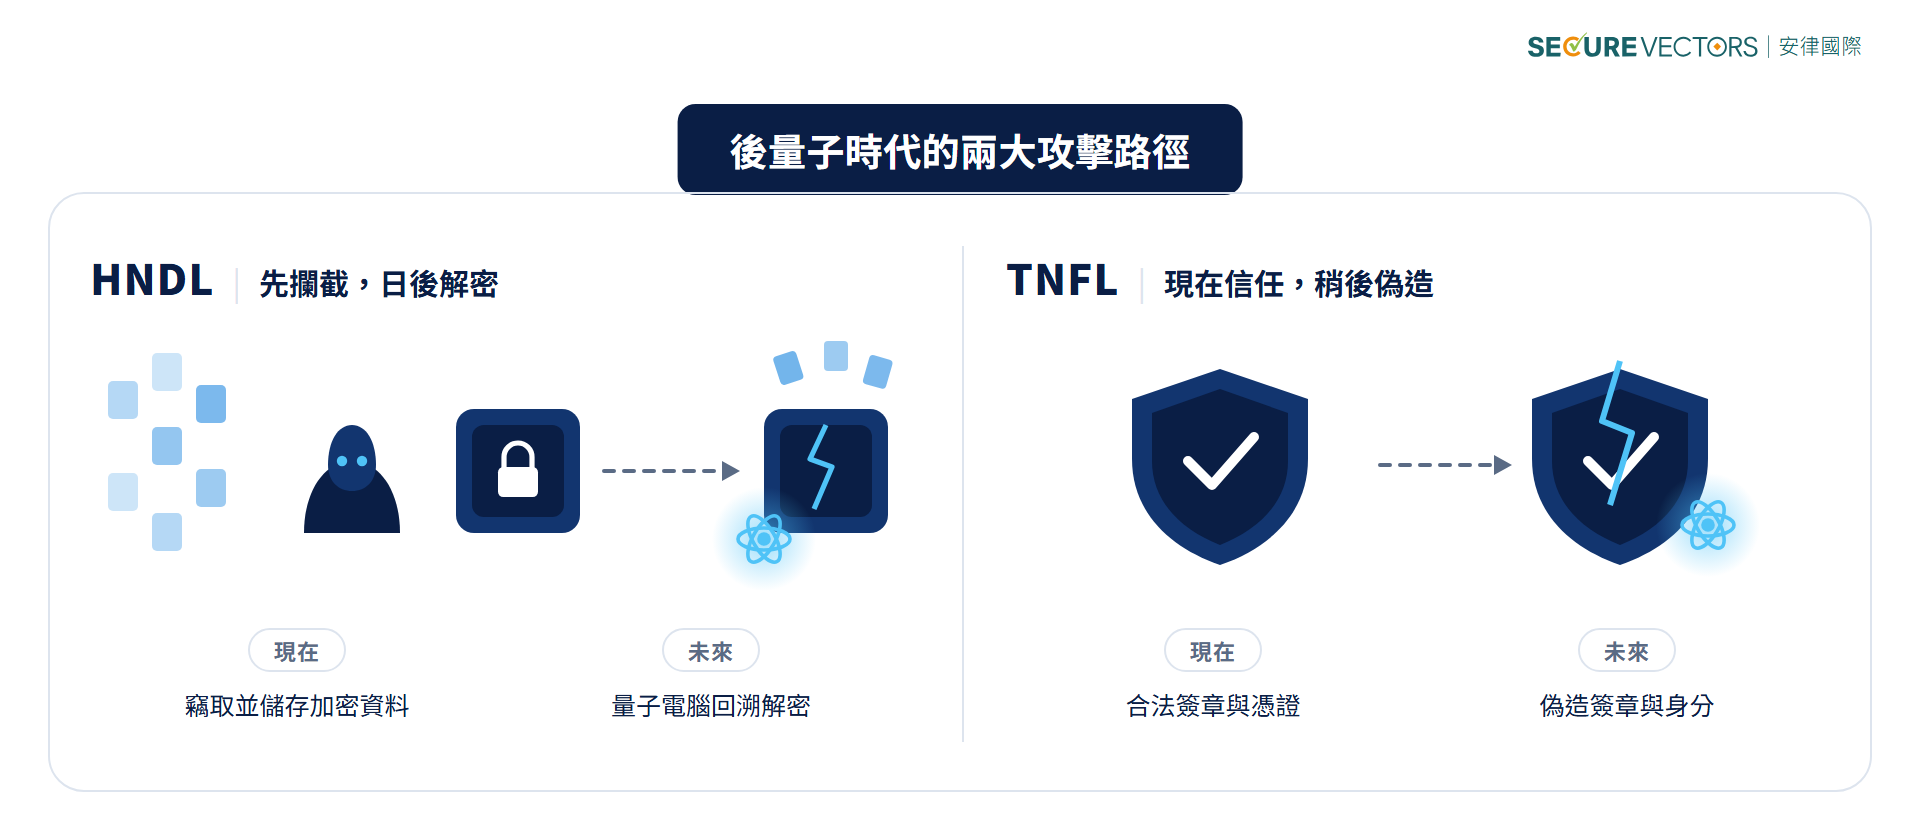
HNDL 與 TNFL 風險比較
- HNDL(先攔截、日後解密)
攻擊時機:現在竊取、未來解密
衝擊對象:長效期機敏資料的機密性
因應方向:優先遷移金鑰交換(如 ML-KEM)與通道加密 - TNFL(現在信任、稍後偽造)
攻擊時機:現在信任、未來偽造
衝擊對象:數位簽章與憑證的不可否認性
因應方向:優先遷移簽章演算法(如 ML-DSA)與 PKI 信任鏈
遵循金管會指引:PQC 轉型的四大前置作業
要成功迎戰量子時代,建議企業將 PQC 轉型視為一個戰略級專案來規劃。以下是官方指引建議的四個前置步驟:
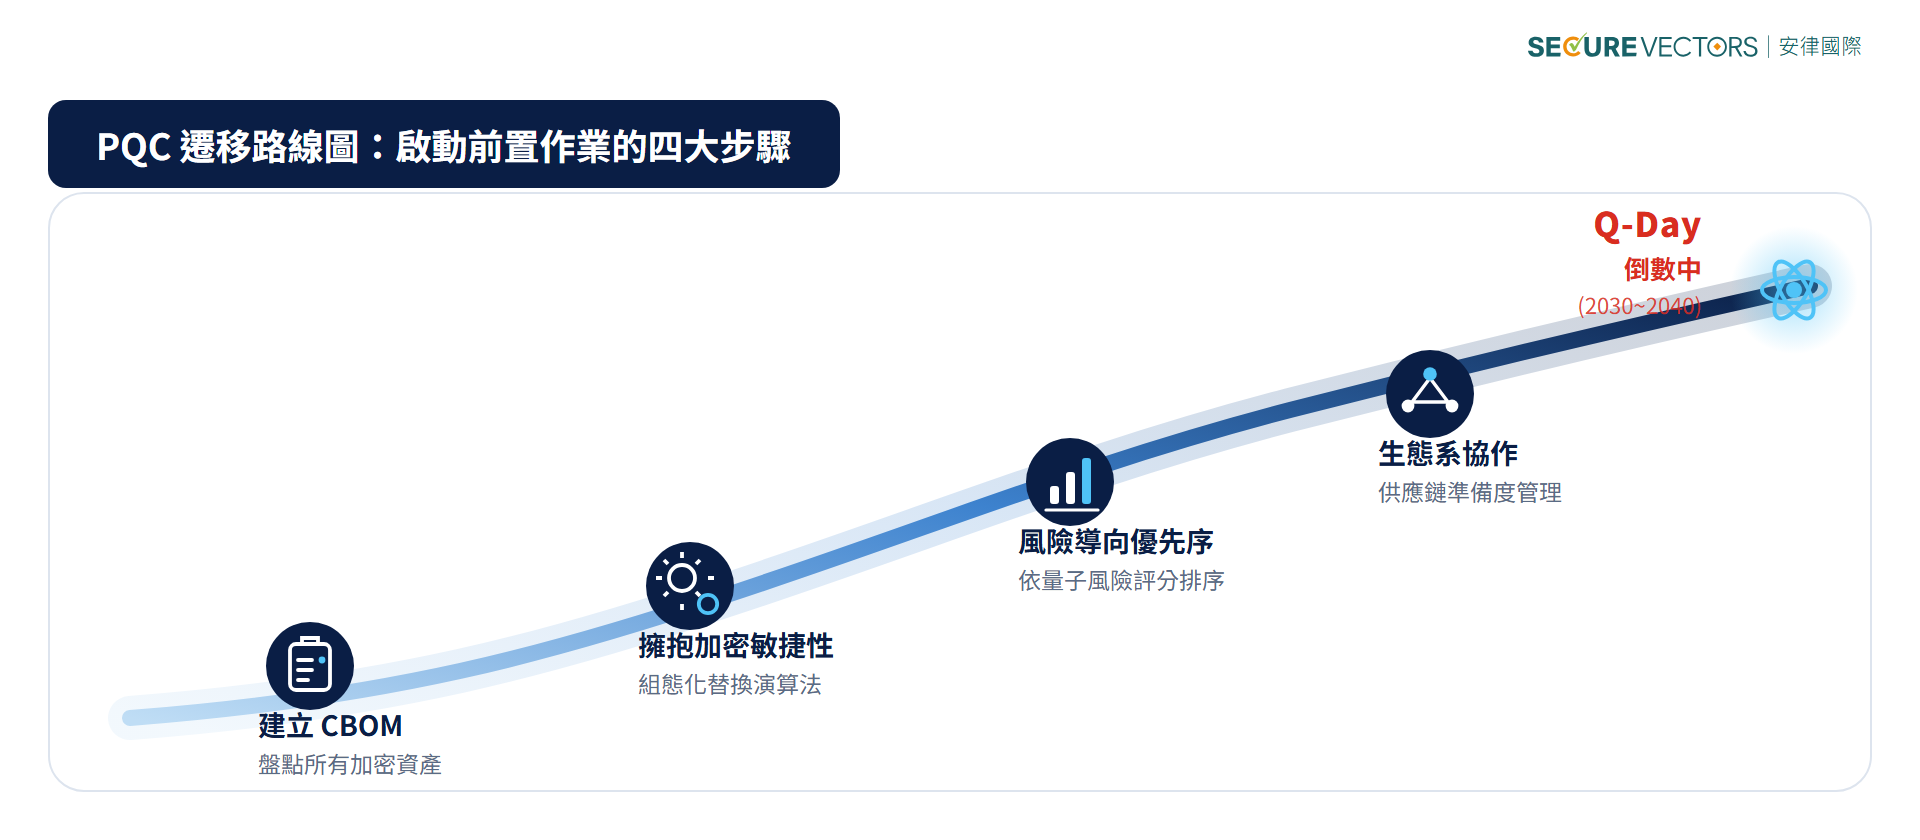
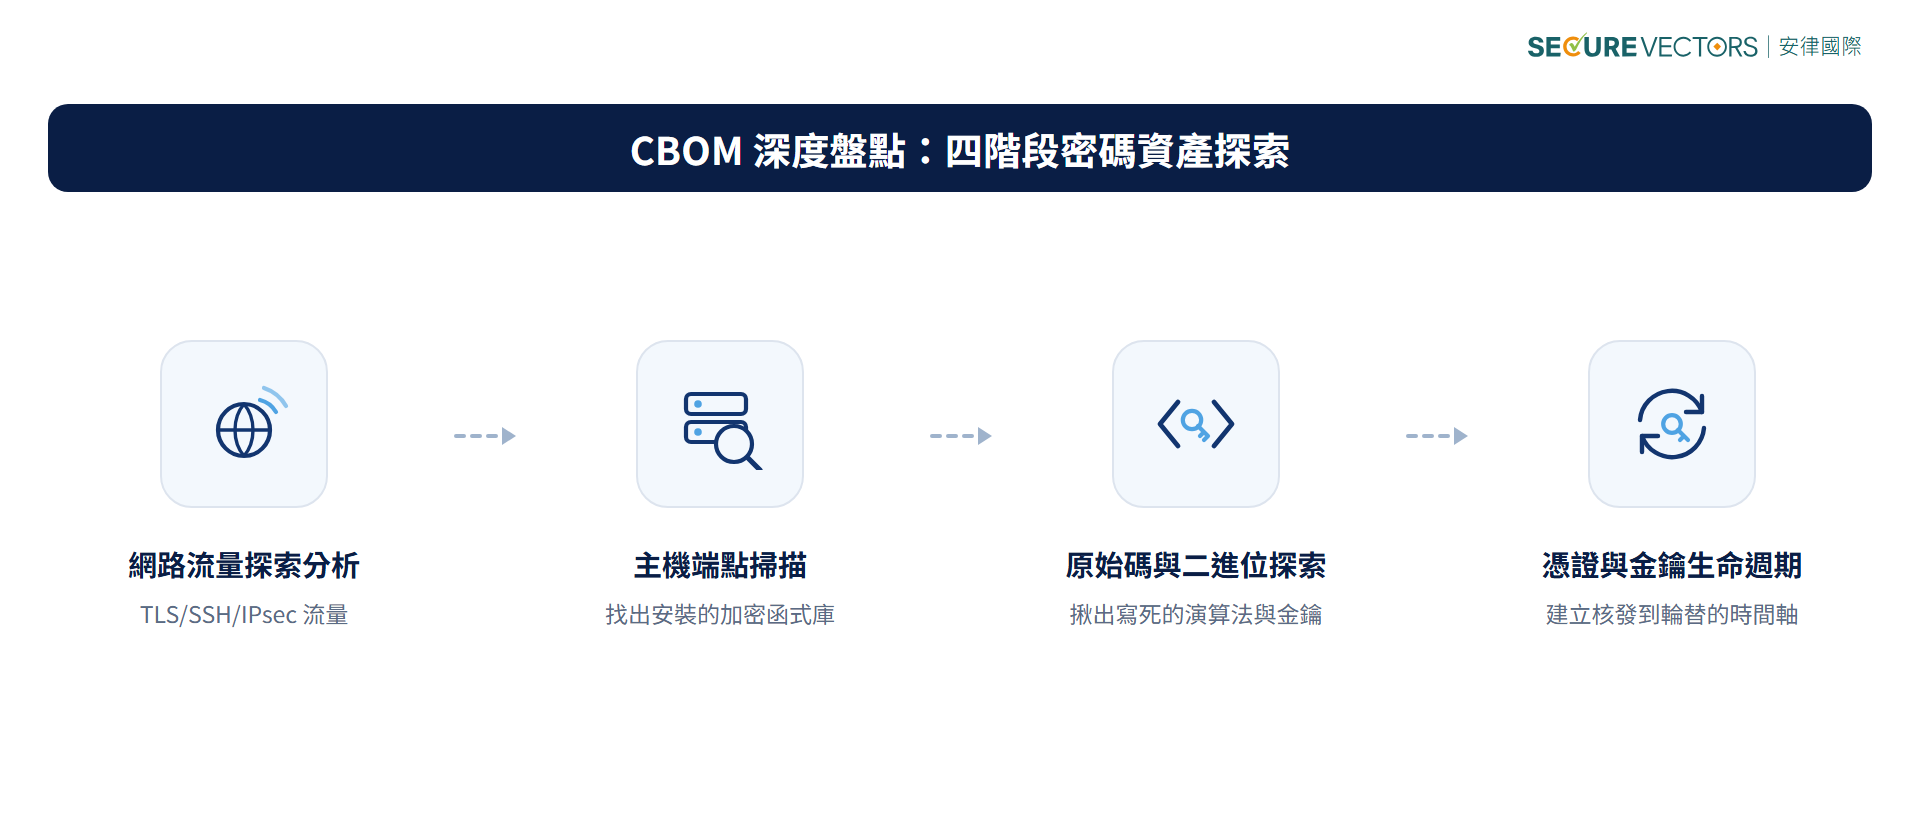
1. 建立您的「密碼技術資產清單(CBOM)」
您無法保護您看不見的東西。金管會建議企業盤點密碼技術應用,建立密碼技術資產清單(CBOM, Cryptography Bill of Materials)。
- 盤點範圍:不能僅限於伺服器,更要涵蓋網路設備、硬體安全模組(HSM)、第三方應用程式,甚至對外連線的 TLS 端點。
- 與國際接軌:PCI 安全標準委員會(PCI SSC)也已經開始關注量子威脅對支付產業的影響——呼籲企業及早盤點加密系統、建立加密敏捷性;另外,PCI DSS v4.0.1 本身也新增了 Requirement 12.3.3(加密套件與協定清單,至少每年檢視一次)與 Requirement 4.2.1.1(PAN 傳輸信任金鑰與憑證清單)等要求,方向與 CBOM 高度一致。建立 CBOM 不僅是因應 PQC,更有助於同步滿足國際支付安全規範。這些盤點結果也會是 QSA 日後稽核時檢視的項目之一。
2. 擁抱「加密敏捷性(Crypto-Agility)」,清除密碼反模式
PQC 的標準仍在持續演進。金管會指出,目前的準備重點不只是「換上新的演算法」,而是要提升系統的加密敏捷性。
- 什麼是敏捷性?確保系統架構能夠快速靈活地替換加密演算法與參數,而不必大幅重寫應用程式。
- 優先清除「密碼反模式」:找出並修正系統中將加密演算法或金鑰「寫死(Hardcode)」在程式碼中的不良設計,並導入憑證自動化生命週期管理。
3. 以風險導向建立遷移優先序
資源有限,轉型必須分批進行。評估系統的「資料敏感年限」與「業務衝擊嚴重性」,找出需要優先處理的標的。例如,涉及跨行清算、高敏感受權資訊,或是需要長期驗證的交易存證系統,都應該被列為第一階段 PQC 遷移的高優先目標。
4. 生態系協作與供應鏈風險管理
金管會特別強調,PQC 遷移牽涉眾多商用產品與委外服務,企業「無法獨力完成」。這在高度互聯的支付卡產業尤其明顯。
- 您的 PQC 準備工作必須向外延伸,主動聯繫雲端服務提供商(CSP)、支付閘道、POS/ATM 終端製造商與軟體供應商。
- 在未來的採購合約中,將「PQC 準備度」與「加密敏捷性」列為必要驗收條件,避免因為單一供應商未跟上進度,導致整條交易信任鏈斷裂。
準備 PQC 是一場馬拉松,您不需要獨自奔跑
PQC 的轉型過程複雜且充滿挑戰,不僅考驗企業的 IT 執行力,更牽動合規性與整體的營運持續性。金管會指引的發布,已經為這場轉型鳴槍起跑。
面對龐雜的加密資產與嚴格的支付安全規範,不知道從何開始建立您的 CBOM 嗎?安律國際的專業資安顧問團隊具備深厚的合規輔導與支付安全防護經驗。從 CBOM 盤點、加密敏捷性評估,到符合 PCI 標準的 PQC 轉型藍圖設計,現在與我們討論,找出最適合您的企業現況的 PQC 遷移步驟。
常見問題 FAQ
Q:金管會的指引是強制規定嗎?沒有立即導入 PQC 會有罰則嗎?
A:目前《金融業後量子密碼遷移參考指引》屬於建議性質的參考指引,並非強制性法規,暫無明訂罰則。但指引反映主管機關對量子風險的關注方向,及早準備有助於降低未來稽核與轉換的壓力。
Q:量子電腦還沒有真正普及,為什麼現在就要開始準備?
A:因為「先攔截、日後解密(HNDL)」的攻擊模式,代表資料可能現在就被竊取,等量子電腦成熟後再回溯解密。若您的資料需要保密 5 年以上,現在就已經處於風險之中。
Q:只有金融業需要關注這份指引嗎?
A:指引直接規範對象是金融業,但 PCI SSC 也已經開始關注量子威脅對支付產業的影響,任何涉及支付、個資或跨機構連線的企業都建議提早了解因應方向。
Q:建立 CBOM(密碼技術資產清單)需要從何開始?
A:建議先盤點對外連線的 TLS 端點、伺服器與第三方應用程式所使用的加密演算法、金鑰與憑證,逐步擴大到內部系統,並持續更新,而不是做一次就結束。
Q:企業資源有限,要如何排優先順序?
A:可以從資料敏感年限與業務衝擊嚴重性兩個角度切入,優先處理涉及跨行清算、高敏感個資或需長期驗證的系統,其餘再依序規劃。
參考資料來源
- 金管會新聞稿《金管會發布「金融業後量子密碼遷移參考指引」引導金融機構強化量子風險整備》,發布日期 2026 年 6 月 18 日
- PCI Security Standards Council 官方部落格《The Quantum Leap: Preparing for Post-Quantum Cryptography》,發布日期 2026 年 9 月 9 日
- PCI Security Standards Council:PCI DSS v4.0.1 標準文件下載(Document Library)
名詞解釋
- Q-Day:量子電腦運算能力足以破解現行公鑰加密系統的時間點
- PQC(Post-Quantum Cryptography):後量子密碼,能抵抗量子電腦破解能力的新一代加密演算法
- HNDL(Harvest Now, Decrypt Later):先攔截、日後解密——現在竊取加密資料,等量子電腦成熟後回溯解密
- TNFL(Trust Now, Forge Later):現在信任、稍後偽造——利用量子電腦偽造數位簽章與憑證
- CBOM(Cryptography Bill of Materials):密碼技術資產清單,記錄企業所有加密演算法、金鑰、憑證
- 加密敏捷性(Crypto-Agility):系統能快速替換加密演算法與參數,而不需大幅重寫應用程式的能力
- PCI DSS:支付卡產業資料安全標準,由 PCI SSC(PCI 安全標準委員會)制定,適用於處理持卡人資料的企業