
量子危機のカウントダウン|金管会ガイドライン公表、PCI DSS も注視 — 企業はいかに PQC 移行を先取りするか
台湾金管会が『金融業向けポスト量子暗号移行参考ガイドライン』を公表し、PCI SSC も暗号技術資産の棚卸しに注目し始めました。HNDL と TNFL という二つの量子脅威、CBOM 整備の進め方、そして四つの事前準備を解説します。
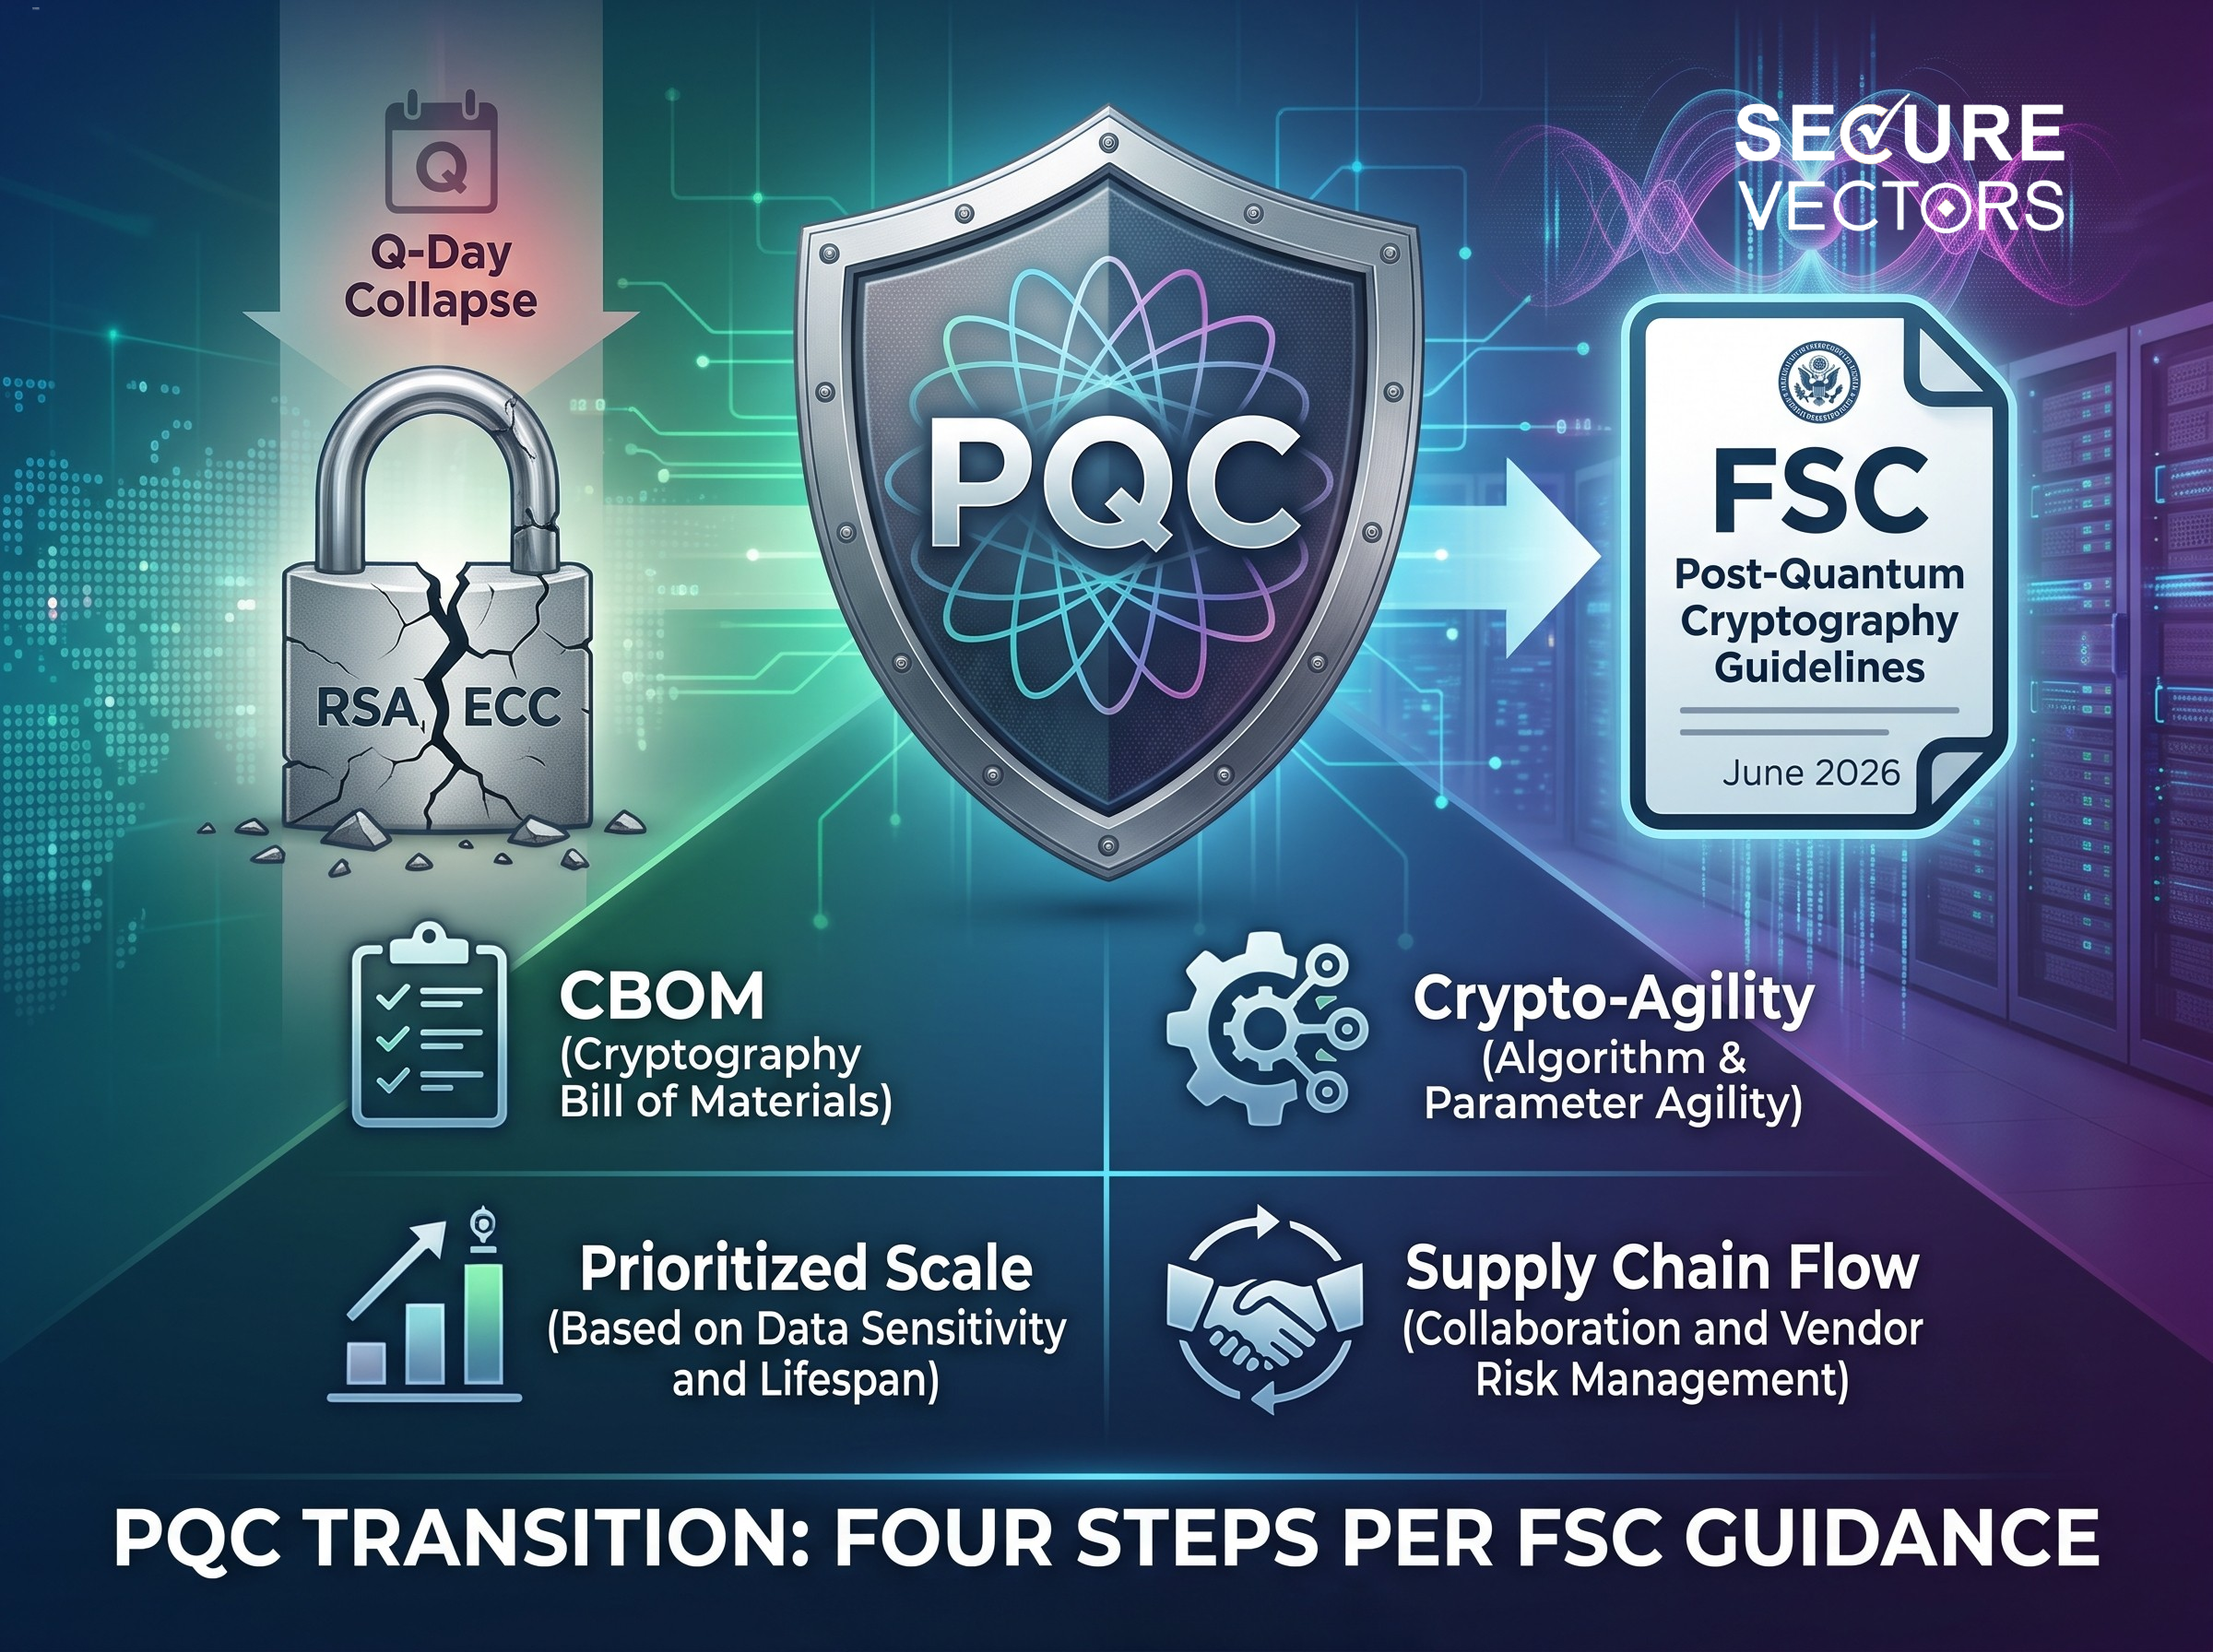
近年、「量子コンピューティング」はSF映画の題材から、各国政府と企業の取締役会が注目する最重要の技術課題へと本格的に移行しました。量子計算能力が臨界点(いわゆる Q-Day)を超えたとき、私たちが現在信頼している従来の公開鍵暗号方式(RSA、ECC など)は一瞬で崩壊します。
これを欧米のテクノロジー大手だけの戦いだとお考えであれば、認識を改める必要があるかもしれません。台湾の金融監督管理委員会(金管会)は 2026 年 6 月、『金融業向けポスト量子暗号移行参考ガイドライン』を正式に公表し、金融機関に対して PQC 移行の早期計画を推奨しました。同時期に、PCI セキュリティ標準協議会(PCI SSC)もこの潮流に注目し始めています(下記「国際標準との整合」を参照)。このガイドラインが示すメッセージは明確です。「様子見の期間」は終わり、「行動の期間」が始まりました。金融業に限らず、機微な個人データ、決済資金フロー、機関間接続に関わるすべての企業が、このサイバーセキュリティのパラダイム転換に早期に向き合うことが望まれます。
とはいえ、従来の暗号技術からポスト量子暗号(PQC)への移行は、「ソフトウェアパッケージを更新する」ような単純な作業ではありません。PQC を正式に導入する前に、企業は公式ガイドラインに沿ってどのような準備を整えるべきでしょうか。
なぜ今から準備するのか — HNDL と TNFL という二重の脅威
多くの企業からこうした質問が寄せられます。「量子コンピュータはまだ普及していないのに、今すぐ動く必要があるのですか」
金管会はガイドラインの中で、差し迫った二つのリスクを明確に指摘しています。
- 先に窃取し、後に復号する(HNDL, Harvest Now, Decrypt Later):攻撃者は現時点で、企業の価値の高い暗号化データ(企業秘密、取引記録など)を大量に傍受・保存し、将来量子コンピュータが成熟した後に遡って復号することを狙っています。データを 5 年から 10 年以上機密に保つ必要があるならば、そのデータは今この瞬間すでに高いリスクにさらされています。
- 今は信頼し、後に偽造する(TNFL, Trust Now, Forge Later):攻撃者は量子計算を用いて電子署名を破り、正当な証明書や本人確認情報を偽造する可能性があります。これが現実になれば、金融取引が依拠する「否認防止」が根底から崩れます。
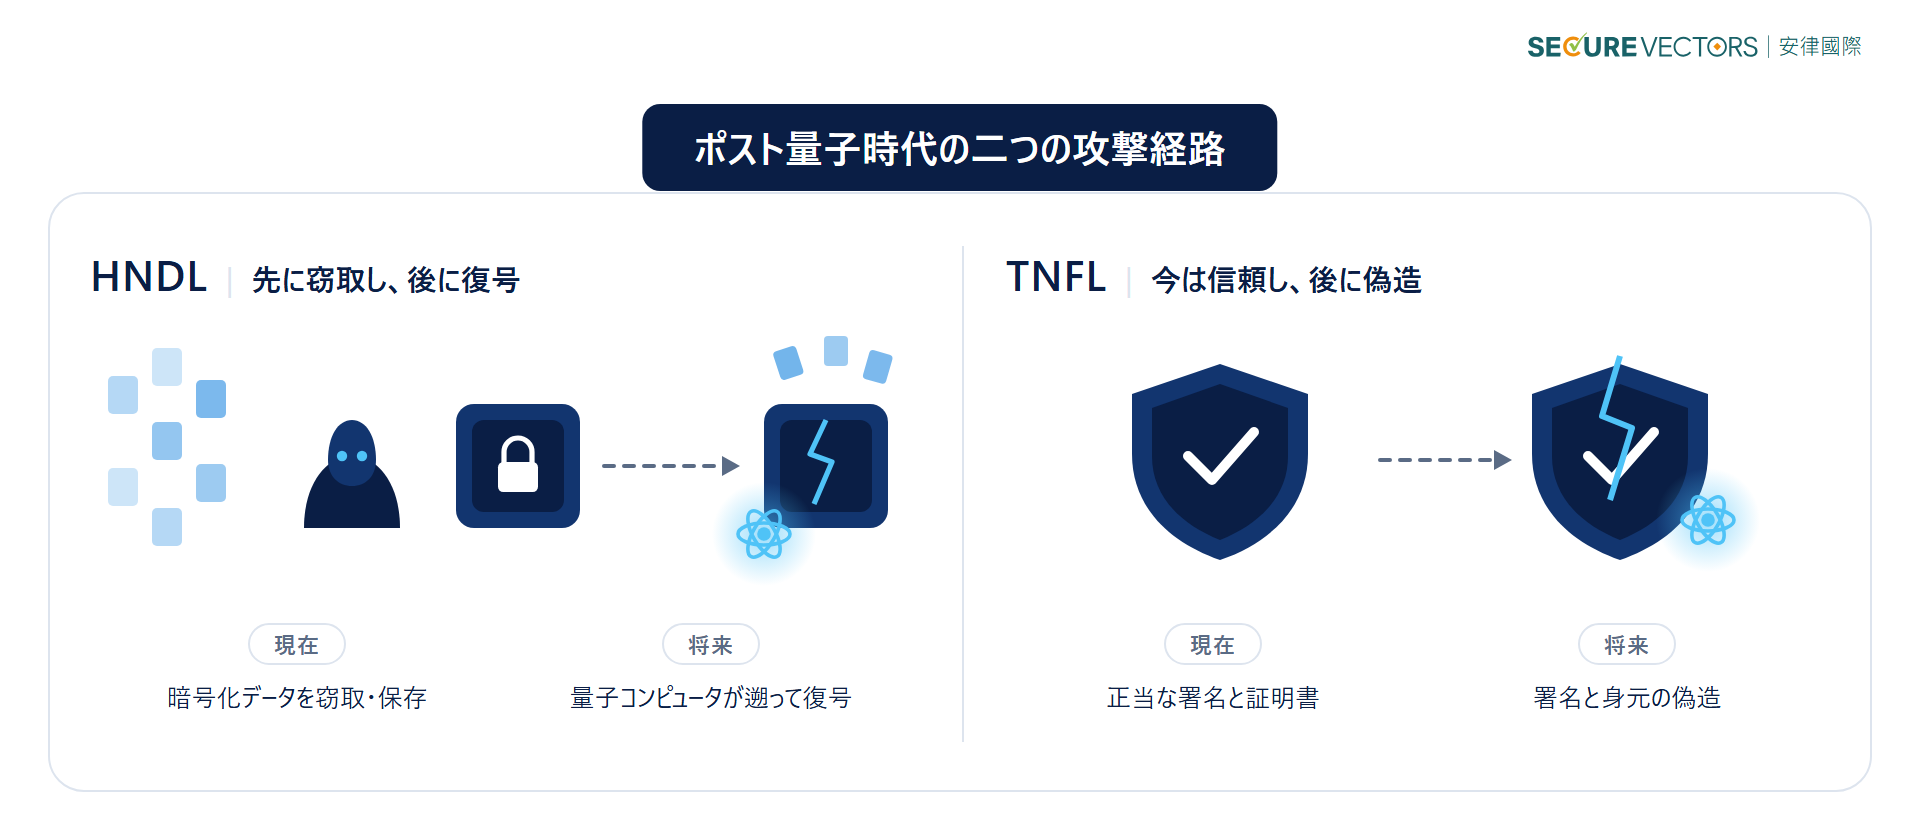
HNDL と TNFL のリスク比較
- HNDL(先に窃取し、後に復号)
攻撃のタイミング:現在窃取し、将来復号する
影響を受ける対象:長期保護が必要な機微データの機密性
対応の方向性:鍵交換(ML-KEM など)と通信路暗号化の移行を優先する - TNFL(今は信頼し、後に偽造)
攻撃のタイミング:現在信頼し、将来偽造する
影響を受ける対象:電子署名と証明書の否認防止性
対応の方向性:署名アルゴリズム(ML-DSA など)と PKI 信頼チェーンの移行を優先する
金管会ガイドラインに沿って — PQC 移行に向けた四つの事前準備
量子時代を迎え撃つには、PQC 移行を保守作業ではなく戦略レベルのプロジェクトとして計画することが推奨されます。公式ガイドラインが示す四つの事前ステップは次のとおりです。
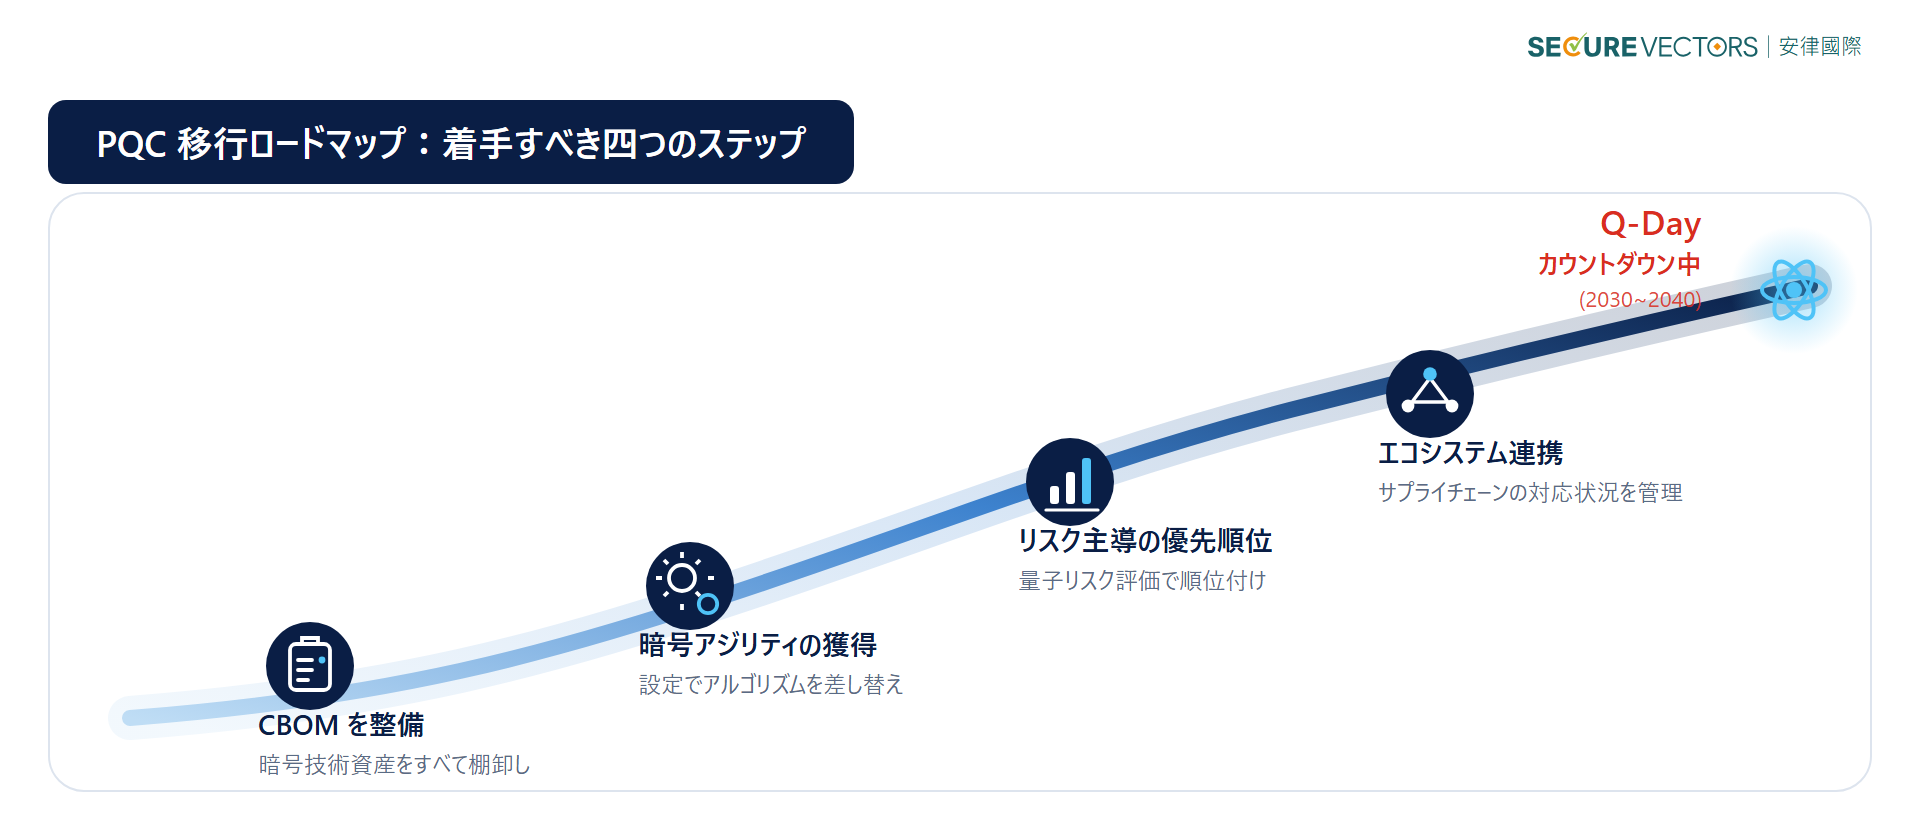
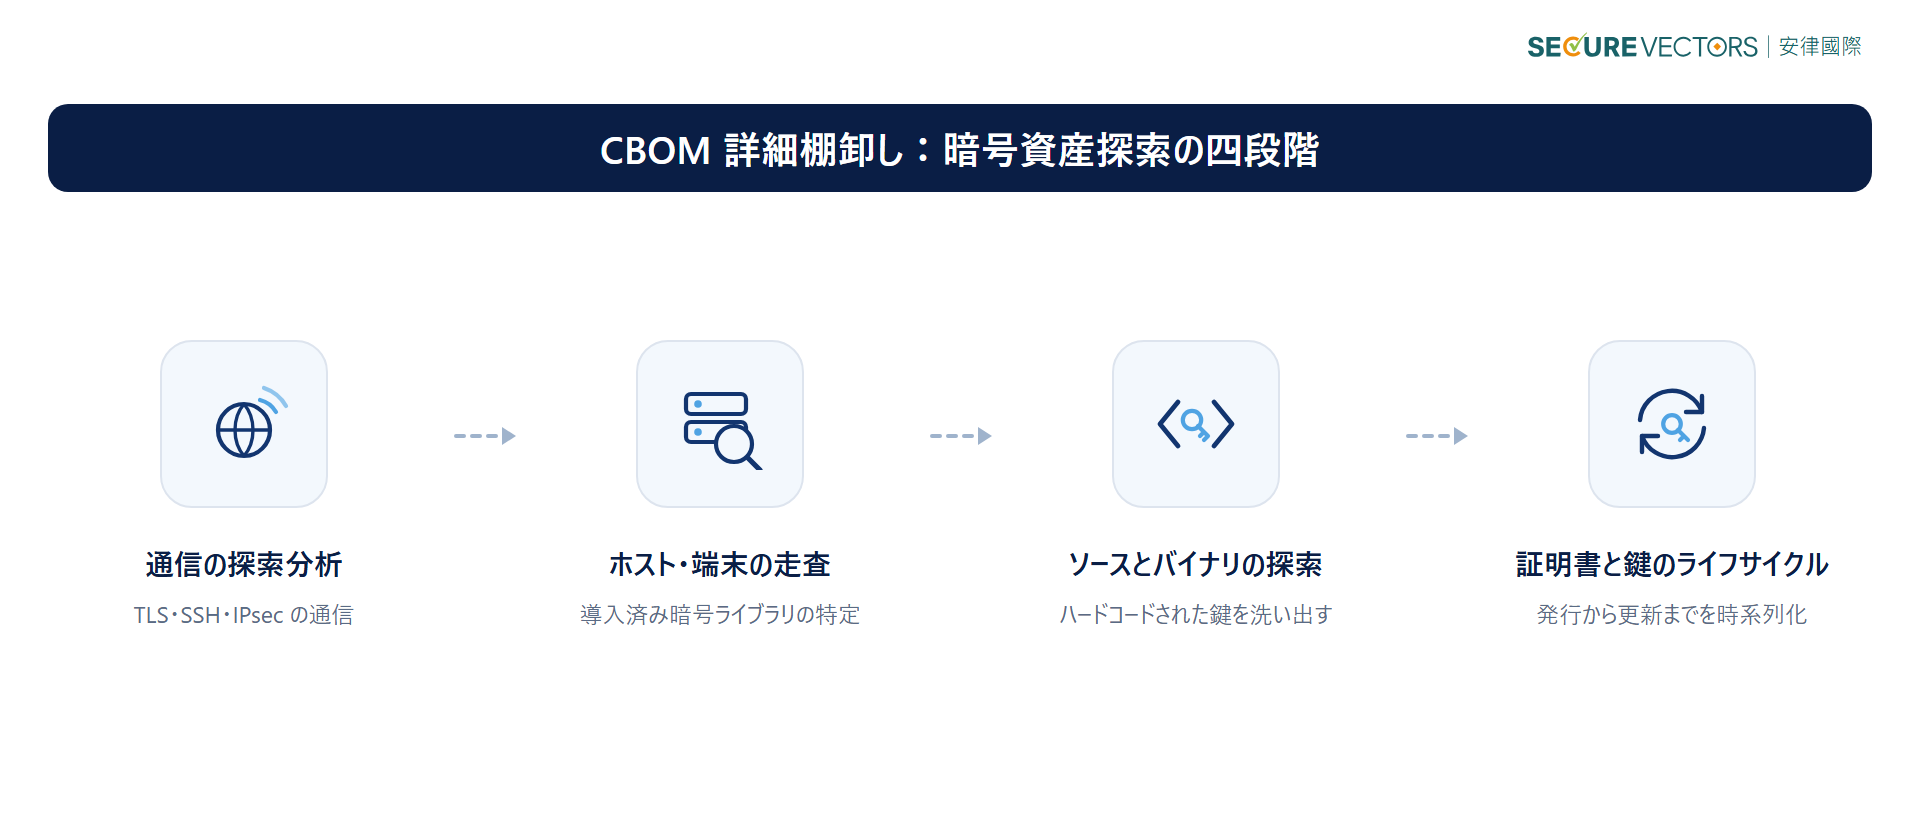
1.「暗号技術資産一覧(CBOM)」を整備する
見えないものは守れません。金管会は、企業が暗号技術の利用状況を棚卸しし、暗号技術資産一覧(CBOM, Cryptography Bill of Materials)を整備することを推奨しています。
- 棚卸しの範囲:サーバだけにとどまらず、ネットワーク機器、ハードウェアセキュリティモジュール(HSM)、サードパーティ製アプリケーション、さらには外部接続の TLS エンドポイントまで網羅する必要があります。
- 国際標準との整合:PCI セキュリティ標準協議会(PCI SSC)も、量子の脅威が決済業界に与える影響に注目し始めており、暗号システムの早期棚卸しと暗号アジリティの確立を呼びかけています。加えて PCI DSS v4.0.1 自体にも、Requirement 12.3.3(暗号スイートとプロトコルの一覧、少なくとも年 1 回の見直し)や Requirement 4.2.1.1(PAN 伝送に用いる信頼された鍵と証明書の一覧)が新設されており、その方向性は CBOM と高度に一致しています。CBOM の整備は PQC 対応にとどまらず、国際的な決済セキュリティ要件を同時に満たすうえでも有効です。これらの棚卸し結果は、将来 QSA が審査時に確認する項目の一つにもなります。
2.「暗号アジリティ(Crypto-Agility)」を獲得し、暗号アンチパターンを排除する
PQC の標準は今も進化を続けています。金管会は、現時点の準備の要点は「新しいアルゴリズムに入れ替える」ことだけではなく、システムの暗号アジリティを高めることにあると指摘しています。
- アジリティとは何か:アプリケーションを大幅に書き直すことなく、暗号アルゴリズムとパラメータを迅速かつ柔軟に差し替えられるアーキテクチャを確保することです。
- 「暗号アンチパターン」の排除を優先する:暗号アルゴリズムや鍵をコード内に「ハードコード」している不適切な設計を洗い出して是正し、証明書ライフサイクル管理の自動化を導入します。
3. リスク主導で移行の優先順位を定める
リソースは有限であり、移行は段階的に進めざるを得ません。システムごとの「データ機密保持年限」と「業務影響の深刻度」を評価し、優先的に対処すべき対象を特定します。たとえば、銀行間清算に関わるもの、機微性の高い認可情報を扱うもの、長期的な検証が必要な取引証跡システムなどは、PQC 移行の第一段階における優先度の高い対象に位置づけるべきです。
4. エコシステム連携とサプライチェーンリスク管理
金管会は、PQC 移行が多数の商用製品と外部委託サービスに関わるため、企業が「単独では完遂できない」点をとくに強調しています。これは相互接続性の高い決済カード業界において、いっそう顕著です。
- PQC の準備は社外へ広げる必要があります。クラウドサービス事業者(CSP)、決済ゲートウェイ、POS/ATM 端末メーカー、ソフトウェアベンダーに能動的に働きかけてください。
- 今後の調達契約では、「PQC 対応状況」と「暗号アジリティ」を必須の検収条件として明記し、単一のベンダーの遅れによって取引の信頼チェーン全体が断絶する事態を防ぎます。
PQC への備えはマラソン — 単独で走る必要はありません
PQC 移行の過程は複雑で困難を伴い、企業の IT 実行力だけでなく、コンプライアンスと事業継続性の全体に関わります。金管会によるガイドラインの公表は、この転換のスタートの合図でした。
膨大な暗号技術資産と厳格な決済セキュリティ要件を前に、CBOM をどこから整備すればよいか分からないとお考えでしょうか。Secure Vectors の専門コンサルティングチームは、コンプライアンス支援と決済セキュリティ防御の両面で深い実績を有しています。CBOM の棚卸し、暗号アジリティの評価から、PCI 標準に適合した PQC 移行ロードマップの設計まで、御社の現状にもっとも適した PQC 移行の進め方を、ぜひ一度ご相談ください。
よくあるご質問(FAQ)
Q:金管会のガイドラインは強制規定ですか。PQC をただちに導入しない場合、罰則はありますか。
A:現時点で『金融業向けポスト量子暗号移行参考ガイドライン』は推奨的性格の参考指針であり、強制力のある法規ではないため、明示的な罰則は定められていません。ただし本ガイドラインは量子リスクに対する当局の関心の方向性を示すものであり、早期に準備を進めることで、将来の審査や移行に伴う負担を軽減できます。
Q:量子コンピュータはまだ普及していないのに、なぜ今から準備するのですか。
A:「先に窃取し、後に復号する(HNDL)」という攻撃手法があるためです。データは現時点で窃取され、量子コンピュータの成熟後に遡って復号される可能性があります。5 年以上の機密保持が必要なデータであれば、すでにリスクにさらされています。
Q:このガイドラインに注目すべきなのは金融業だけですか。
A:直接の規律対象は金融業ですが、PCI SSC も量子の脅威が決済業界に与える影響に注目し始めています。決済、個人データ、機関間接続に関わる企業であれば、対応の方向性を早期に把握しておくことが望まれます。
Q:CBOM(暗号技術資産一覧)の整備は何から着手すべきですか。
A:まず外部接続の TLS エンドポイント、サーバ、サードパーティ製アプリケーションが使用する暗号アルゴリズム、鍵、証明書を棚卸しし、そこから内部システムへ段階的に範囲を広げることをおすすめします。一度で終わらせるのではなく、継続的に更新していく性質のものです。
Q:リソースが限られる中で、どのように優先順位を付ければよいですか。
A:データ機密保持年限と業務影響の深刻度という二つの観点から検討し、銀行間清算、機微性の高い個人データ、長期的な検証を要するシステムを優先的に処理して、それ以外を順次計画に組み込む方法が有効です。
参考資料
- 金管会報道発表『金管会は「金融業向けポスト量子暗号移行参考ガイドライン」を公表し、金融機関の量子リスク対応強化を促す』、公表日 2026 年 6 月 18 日
- PCI Security Standards Council 公式ブログ『The Quantum Leap: Preparing for Post-Quantum Cryptography』、公表日 2026 年 9 月 9 日
- PCI Security Standards Council:PCI DSS v4.0.1 標準文書のダウンロード(Document Library)
用語解説
- Q-Day:量子コンピュータの計算能力が、現行の公開鍵暗号方式を破るのに十分な水準に達する時点
- PQC(Post-Quantum Cryptography):ポスト量子暗号。量子コンピュータによる解読に耐えうる次世代の暗号アルゴリズム
- HNDL(Harvest Now, Decrypt Later):先に窃取し、後に復号する。暗号化データを現時点で窃取し、量子コンピュータの成熟後に遡って復号する手法
- TNFL(Trust Now, Forge Later):今は信頼し、後に偽造する。量子コンピュータを用いて電子署名や証明書を偽造する手法
- CBOM(Cryptography Bill of Materials):暗号技術資産一覧。企業が使用するすべての暗号アルゴリズム、鍵、証明書を記録したもの
- 暗号アジリティ(Crypto-Agility):アプリケーションを大幅に書き直すことなく、暗号アルゴリズムとパラメータを迅速に差し替えられる能力
- PCI DSS:PCI SSC(PCI セキュリティ標準協議会)が策定した決済カード業界データセキュリティ基準。カード会員データを取り扱う企業に適用される