
量子危机倒计时|金管会指引出台、PCI DSS 同步关注,企业如何超前部署 PQC?
金管会发布《金融业后量子密码迁移参考指引》,PCI SSC 也开始关注加密资产盘点。掌握 HNDL/TNFL 两大量子威胁、CBOM 盘点方法与四项前置工作建议,助力企业超前部署 PQC 迁移。
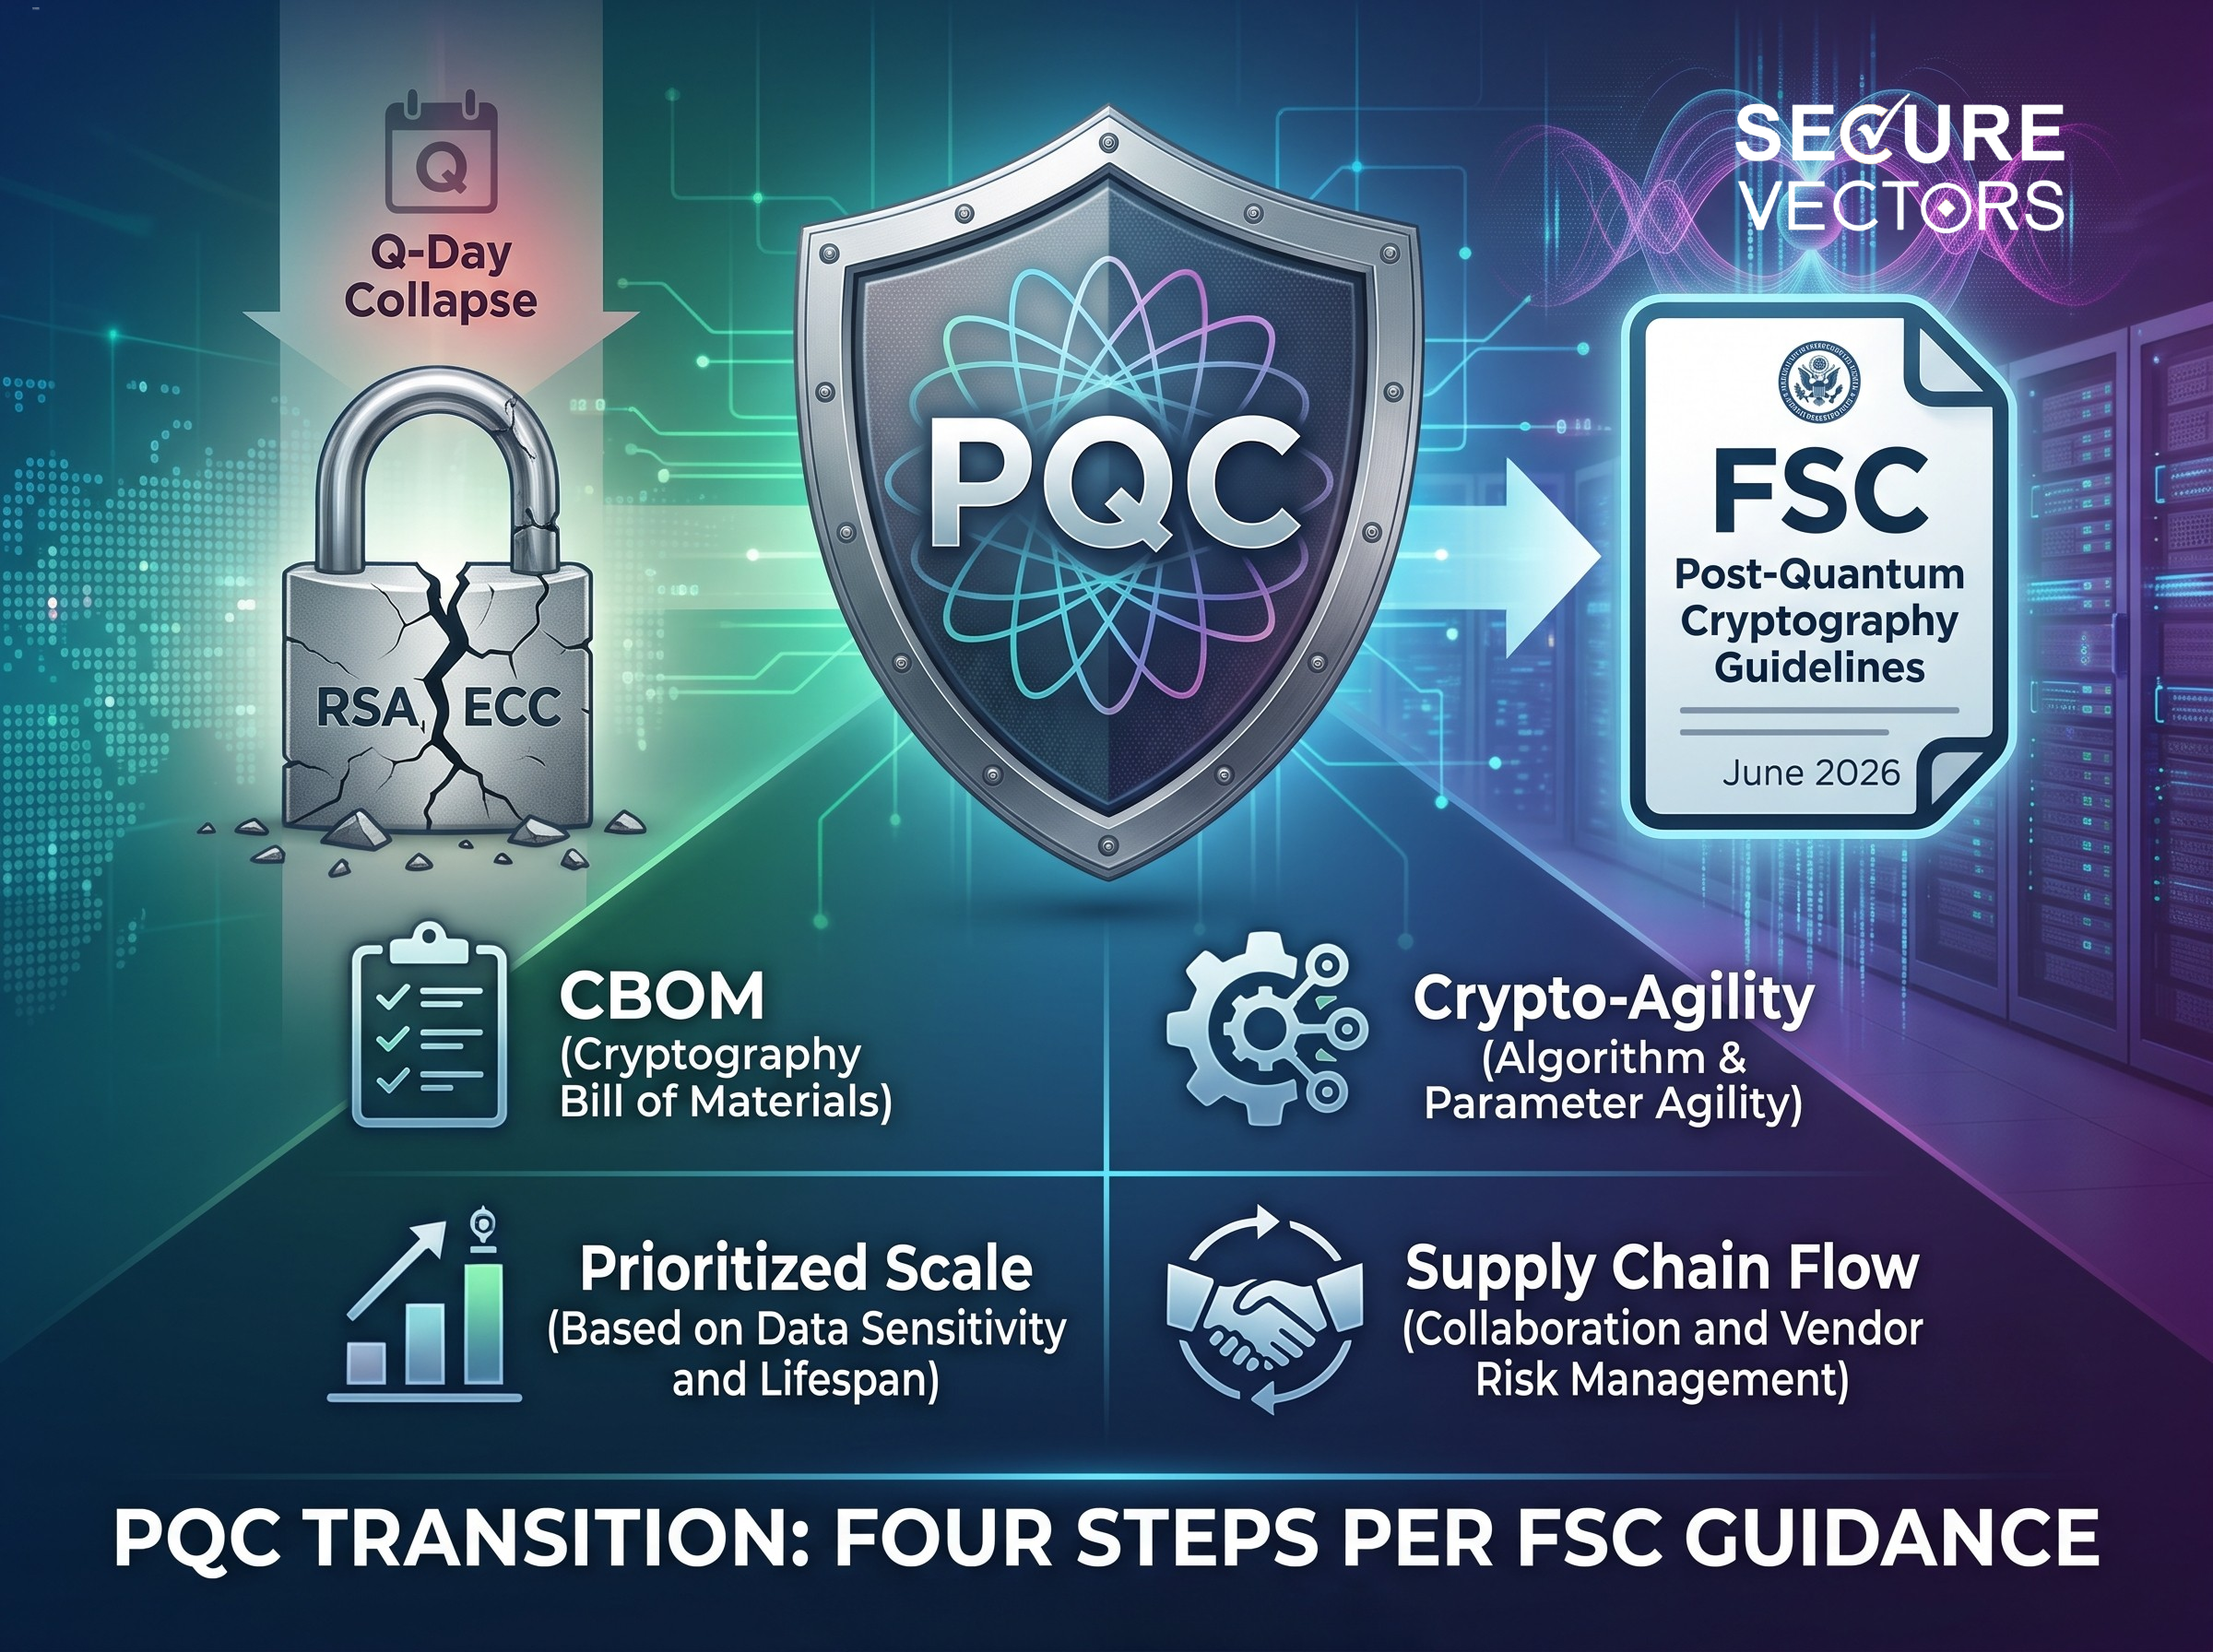
近年来,「量子计算」已经从科幻电影的剧本,正式跃升为各国政府与企业董事会关注的头号科技议题。当量子运算的算力突破临界点(也就是所谓的 Q-Day),我们目前所信赖的传统公钥加密体系(如 RSA、ECC)将在瞬间瓦解。
如果您认为这只是欧美科技巨头的战场,那可能要重新评估了。台湾金融监督管理机构(金管会)已于 2026 年 6 月正式发布《金融业后量子密码迁移参考指引》,建议金融机构提早规划 PQC 迁移;与此同时,PCI 安全标准委员会(PCI SSC)也开始关注这一趋势(详见下方「与国际接轨」说明)。这份指引明确宣示:「观望期」已经结束,「行动期」正式展开。不只是金融业,任何涉及敏感个人信息、支付资金流与跨机构互联的企业,都建议提早正视这场网络安全范式的转移。
然而,从传统密码学过渡到后量子密码学(PQC),绝不是单纯「更新一个软件包」这么简单。在正式导入 PQC 之前,企业应该如何根据官方指引做好万全的前置准备?
为什么现在就要准备?防范 HNDL 与 TNFL 双重威胁
许多企业会问:「量子计算机还没真正普及,我们需要现在就行动吗?」
金管会在指引中明确点出了两大迫在眉睫的风险:
- 先截获、日后解密(HNDL, Harvest Now, Decrypt Later):攻击者目前正大量截获并存储企业的高价值加密数据(如商业机密、交易记录),等待未来量子计算机成熟后再进行回溯解密。如果您的数据需要保密 5 到 10 年以上,现在就已经处于极高风险之中。
- 现在信任、稍后伪造(TNFL, Trust Now, Forge Later):攻击者可能利用量子计算破解数字签名,伪造合法的证书与身份凭证。一旦发生,将从根本上瓦解金融交易的「不可否认性」。
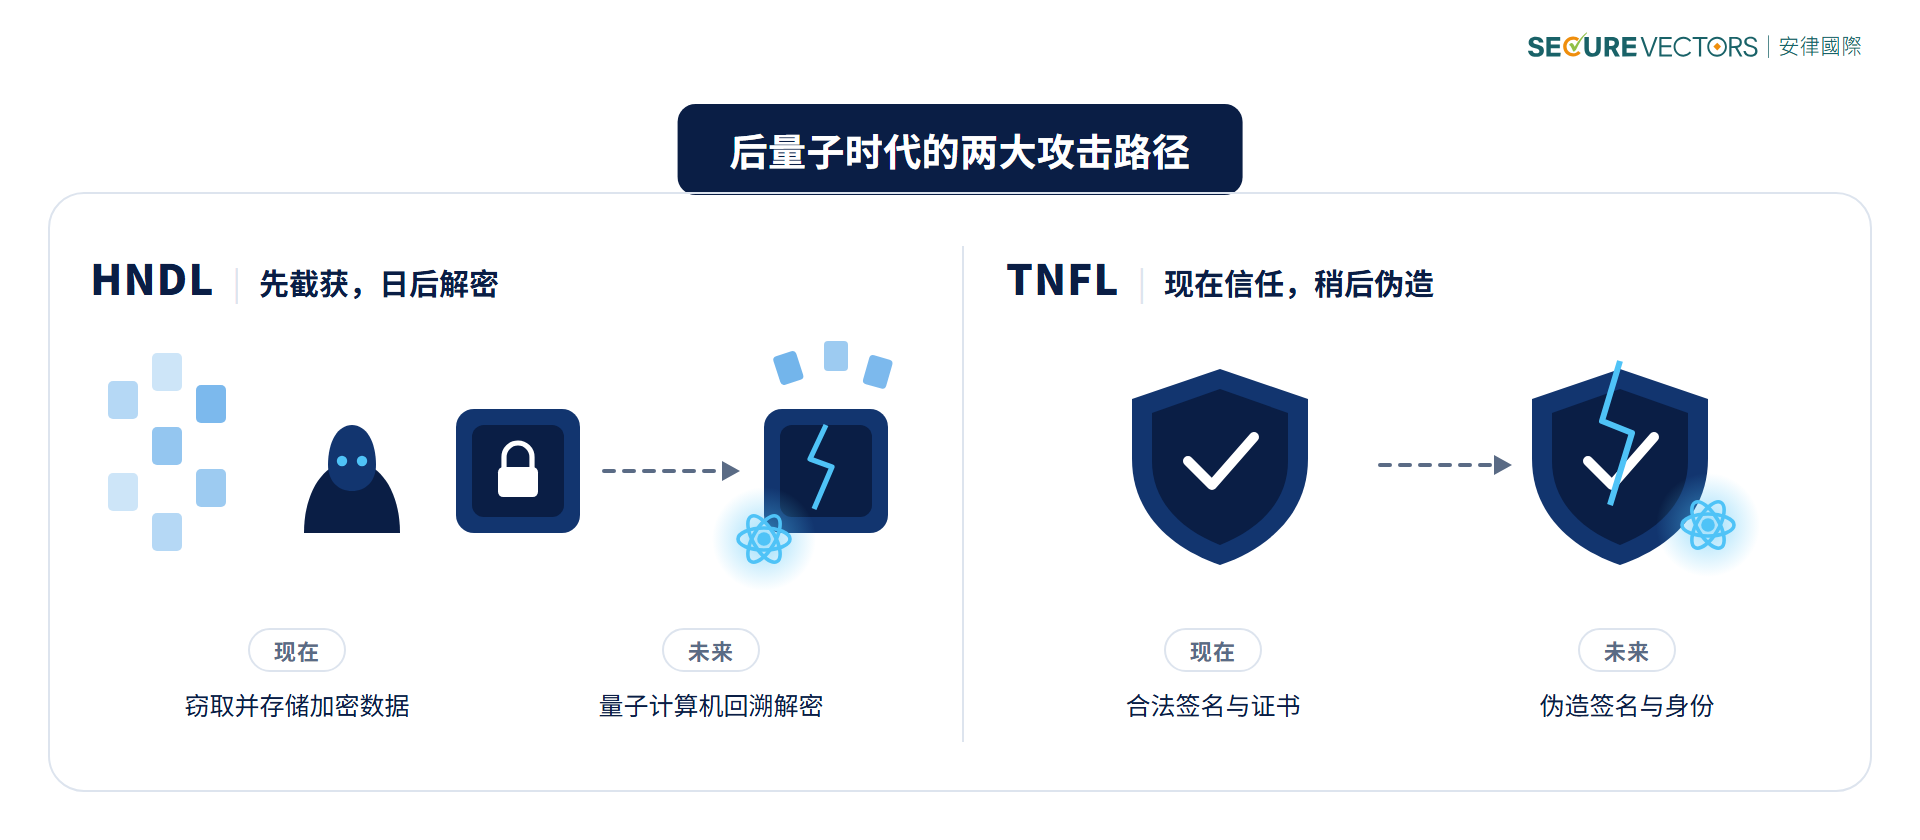
HNDL 与 TNFL 风险比较
- HNDL(先截获、日后解密)
攻击时机:现在窃取、未来解密
冲击对象:长期有效敏感数据的机密性
应对方向:优先迁移密钥交换(如 ML-KEM)与通道加密 - TNFL(现在信任、稍后伪造)
攻击时机:现在信任、未来伪造
冲击对象:数字签名与证书的不可否认性
应对方向:优先迁移签名算法(如 ML-DSA)与 PKI 信任链
遵循金管会指引:PQC 转型的四大前置工作
要成功迎战量子时代,建议企业将 PQC 转型视为一个战略级项目来规划。以下是官方指引建议的四个前置步骤:
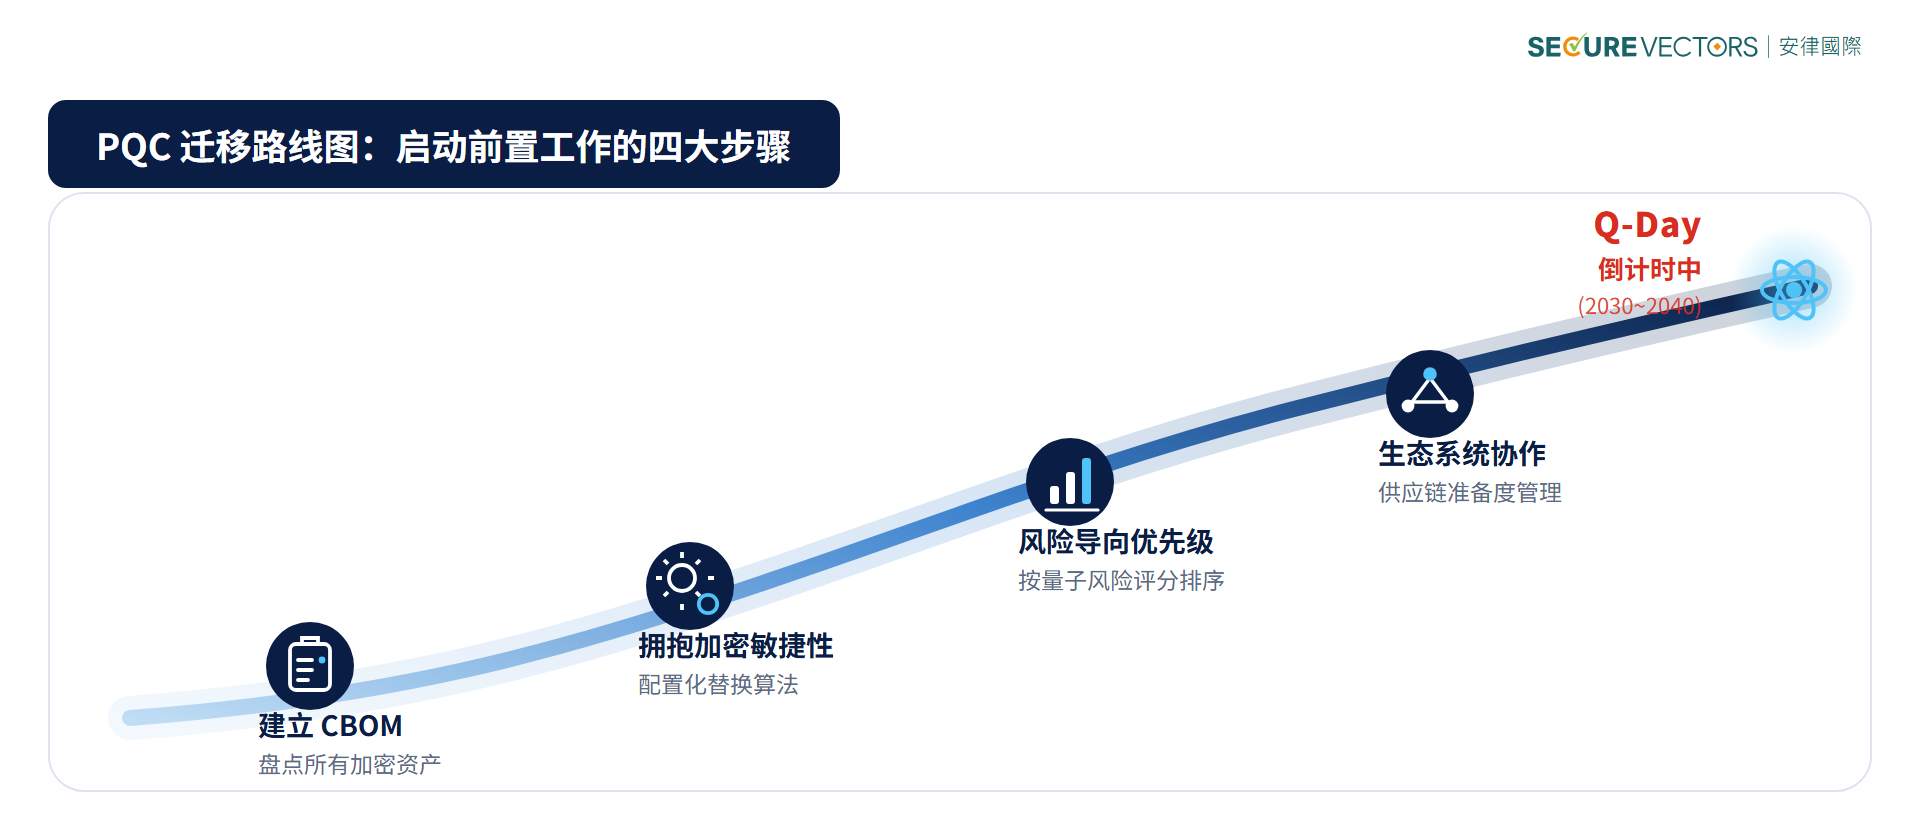
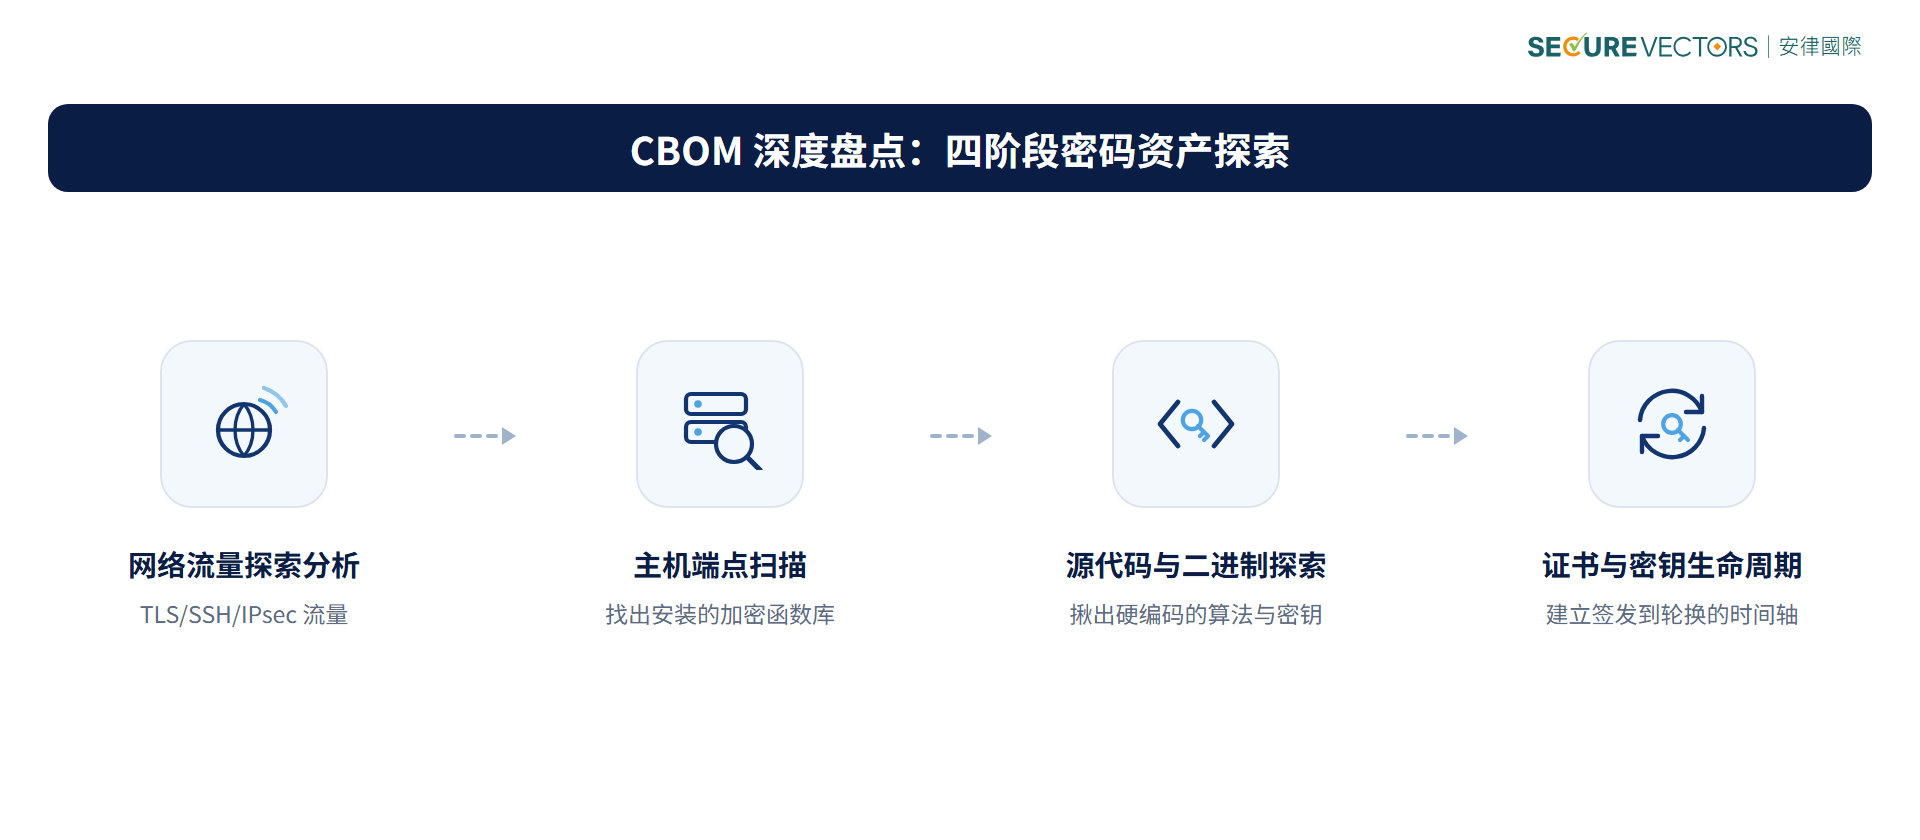
1. 建立您的「密码技术资产清单(CBOM)」
您无法保护您看不见的东西。金管会建议企业盘点密码技术应用,建立密码技术资产清单(CBOM, Cryptography Bill of Materials)。
- 盘点范围:不能仅限于服务器,更要涵盖网络设备、硬件安全模块(HSM)、第三方应用程序,甚至对外连接的 TLS 端点。
- 与国际接轨:PCI 安全标准委员会(PCI SSC)也已经开始关注量子威胁对支付产业的影响——呼吁企业尽早盘点加密体系、建立加密敏捷性;此外,PCI DSS v4.0.1 本身也新增了 Requirement 12.3.3(加密套件与协议清单,至少每年复核一次)与 Requirement 4.2.1.1(PAN 传输所用受信任密钥与证书清单)等要求,方向与 CBOM 高度一致。建立 CBOM 不仅是为了应对 PQC,更有助于同步满足国际支付安全规范。这些盘点结果也会是 QSA 日后审计时检视的项目之一。
2. 拥抱「加密敏捷性(Crypto-Agility)」,清除密码反模式
PQC 的标准仍在持续演进。金管会指出,目前的准备重点不只是「换上新的算法」,而是要提升系统的加密敏捷性。
- 什么是敏捷性?确保系统架构能够快速灵活地替换加密算法与参数,而不必大幅重写应用程序。
- 优先清除「密码反模式」:找出并修正系统中将加密算法或密钥「硬编码(Hardcode)」在代码中的不良设计,并导入证书自动化生命周期管理。
3. 以风险为导向建立迁移优先级
资源有限,转型必须分批进行。评估系统的「数据敏感年限」与「业务冲击严重性」,找出需要优先处理的目标。例如,涉及跨行清算、高敏感授权信息,或是需要长期验证的交易存证系统,都应该被列为第一阶段 PQC 迁移的高优先目标。
4. 生态系统协作与供应链风险管理
金管会特别强调,PQC 迁移牵涉众多商用产品与外包服务,企业「无法独力完成」。这在高度互联的支付卡产业尤其明显。
- 您的 PQC 准备工作必须向外延伸,主动联系云服务提供商(CSP)、支付网关、POS/ATM 终端制造商与软件供应商。
- 在未来的采购合同中,将「PQC 准备度」与「加密敏捷性」列为必要验收条件,避免因为单一供应商未跟上进度,导致整条交易信任链断裂。
准备 PQC 是一场马拉松,您不需要独自奔跑
PQC 的转型过程复杂且充满挑战,不仅考验企业的 IT 执行力,更牵动合规性与整体的运营连续性。金管会指引的发布,已经为这场转型鸣枪起跑。
面对庞杂的加密资产与严格的支付安全规范,不知道从何开始建立您的 CBOM 吗?安律国际的专业网络安全顾问团队具备深厚的合规辅导与支付安全防护经验。从 CBOM 盘点、加密敏捷性评估,到符合 PCI 标准的 PQC 转型蓝图设计,现在与我们讨论,找出最适合您的企业现况的 PQC 迁移步骤。
常见问题 FAQ
Q:金管会的指引是强制规定吗?没有立即导入 PQC 会有罚则吗?
A:目前《金融业后量子密码迁移参考指引》属于建议性质的参考指引,并非强制性法规,暂无明订罚则。但指引反映主管机关对量子风险的关注方向,尽早准备有助于降低未来审计与转换的压力。
Q:量子计算机还没有真正普及,为什么现在就要开始准备?
A:因为「先截获、日后解密(HNDL)」的攻击模式,代表数据可能现在就被窃取,等量子计算机成熟后再回溯解密。若您的数据需要保密 5 年以上,现在就已经处于风险之中。
Q:只有金融业需要关注这份指引吗?
A:指引直接规范对象是金融业,但 PCI SSC 也已经开始关注量子威胁对支付产业的影响,任何涉及支付、个人信息或跨机构互联的企业都建议提早了解应对方向。
Q:建立 CBOM(密码技术资产清单)需要从何开始?
A:建议先盘点对外连接的 TLS 端点、服务器与第三方应用程序所使用的加密算法、密钥与证书,逐步扩大到内部系统,并持续更新,而不是做一次就结束。
Q:企业资源有限,要如何排优先顺序?
A:可以从数据敏感年限与业务冲击严重性两个角度切入,优先处理涉及跨行清算、高敏感个人信息或需长期验证的系统,其余再依序规划。
参考资料来源
- 金管会新闻稿《金管会发布「金融业后量子密码迁移参考指引」引导金融机构强化量子风险整备》,发布日期 2026 年 6 月 18 日
- PCI Security Standards Council 官方博客《The Quantum Leap: Preparing for Post-Quantum Cryptography》,发布日期 2026 年 9 月 9 日
- PCI Security Standards Council:PCI DSS v4.0.1 标准文件下载(Document Library)
名词解释
- Q-Day:量子计算机运算能力足以破解现行公钥加密体系的时间点
- PQC(Post-Quantum Cryptography):后量子密码,能抵抗量子计算机破解能力的新一代加密算法
- HNDL(Harvest Now, Decrypt Later):先截获、日后解密——现在窃取加密数据,等量子计算机成熟后回溯解密
- TNFL(Trust Now, Forge Later):现在信任、稍后伪造——利用量子计算机伪造数字签名与证书
- CBOM(Cryptography Bill of Materials):密码技术资产清单,记录企业所有加密算法、密钥、证书
- 加密敏捷性(Crypto-Agility):系统能快速替换加密算法与参数,而不需大幅重写应用程序的能力
- PCI DSS:支付卡产业数据安全标准,由 PCI SSC(PCI 安全标准委员会)制定,适用于处理持卡人数据的企业