
PCI DSS 6.4.3 與 11.6.1:支付頁面腳本管理與變更偵測合規指南
說明 PCI DSS v4.0.1 Requirement 6.4.3 與 11.6.1 對電商支付頁面腳本的要求、電子側錄(e-skimming)風險,以及特店與支付服務商的責任分界。
本文說明這兩項電商腳本安全要求對特約商店(特店)結帳頁面的具體規範,並釐清特店與支付服務商之間的責任邊界。
快速回答:Requirement 6.4.3 要求特店管理支付頁面上的每一支腳本:確認已授權、確保完整性,並維護附有業務或技術理由的清單。Requirement 11.6.1 要求建立機制,偵測瀏覽器收到的支付頁面腳本與影響安全的 HTTP 標頭是否遭未經授權變更並告警,頻率至少每週一次,或依目標式風險分析訂定。兩項要求看起來類似,但實際上 6.4.3 為預防性措施(防止腳本竄改後能繼續執行),11.6.1 為偵測性措施(偵測到腳本內容或 HTTP 標頭被竄改後發出告警)。
結帳頁面做的不只是收集卡號。它會同時載入分析工具、線上客服、標籤管理系統、商品評論,以及來自支付服務商的程式碼。這些內容全都會以腳本(script)形式傳送至使用者的瀏覽器,並被一一執行。
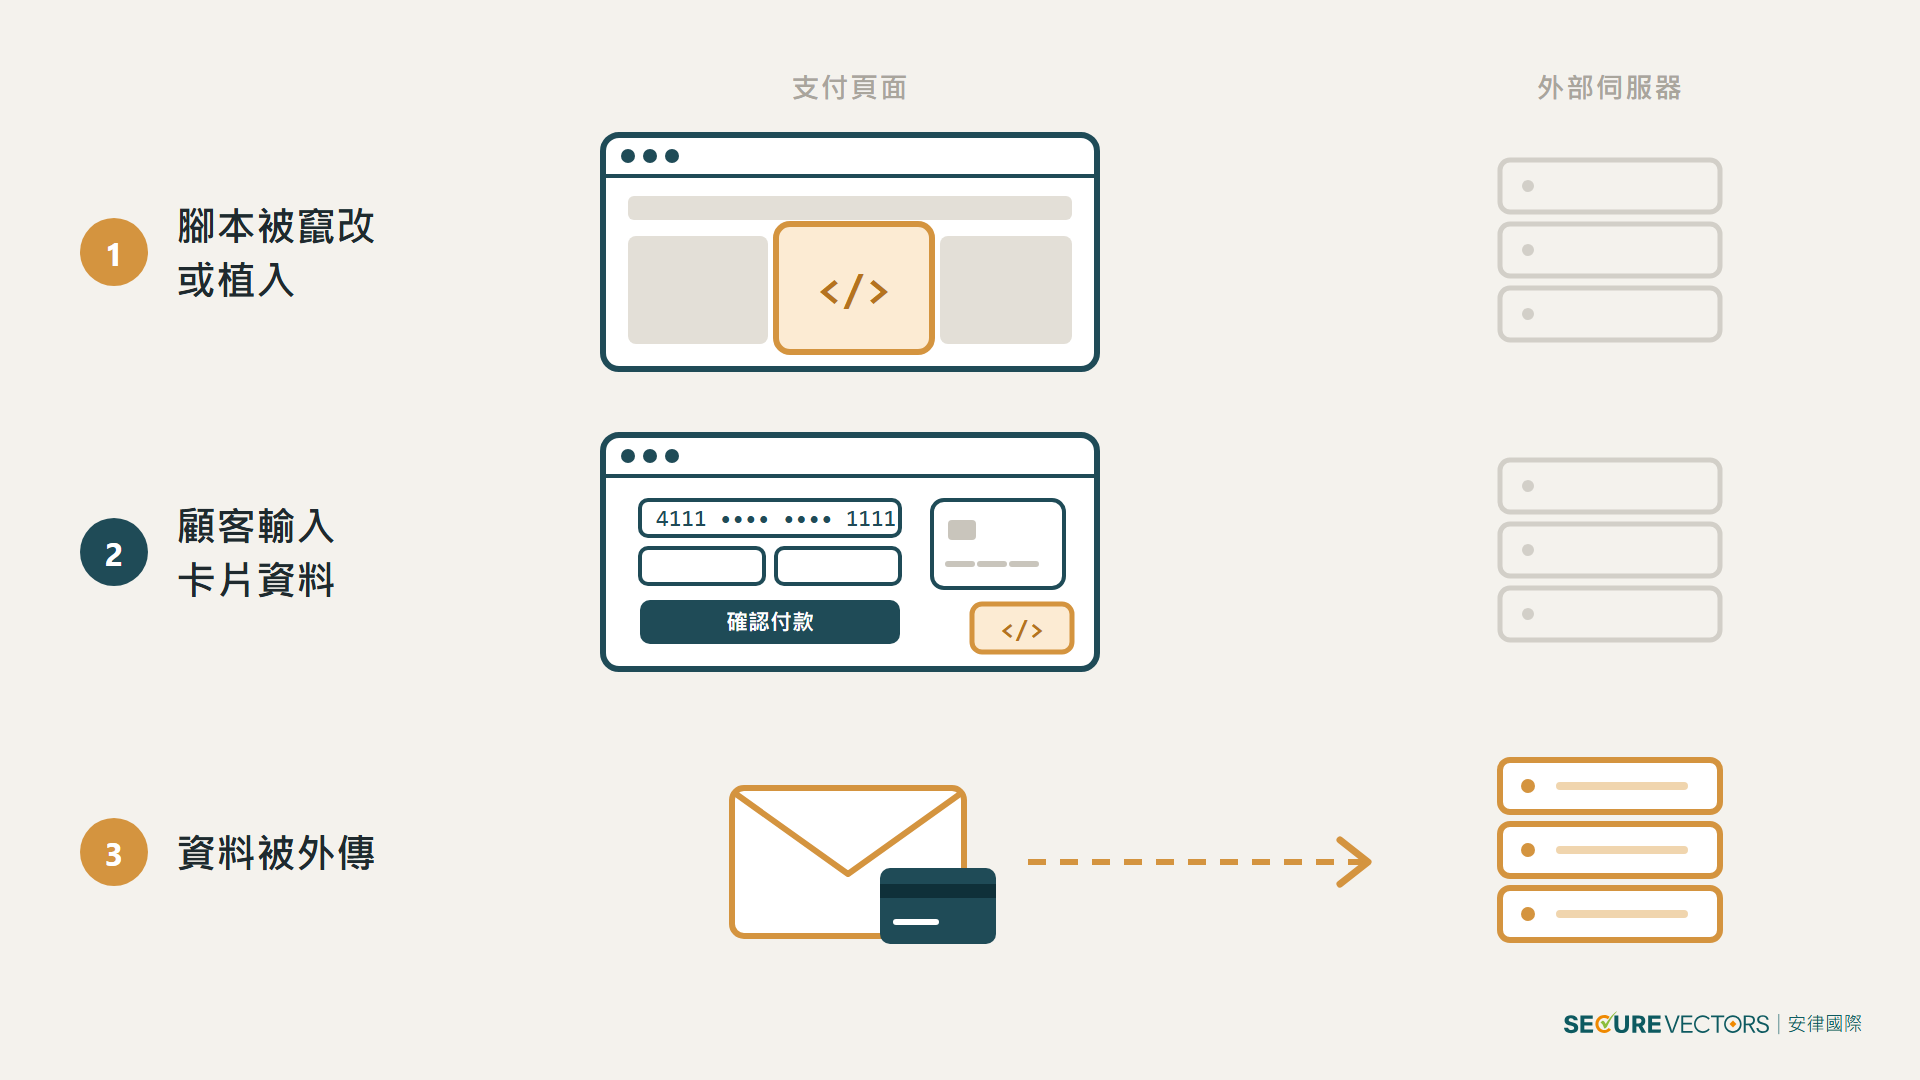
這種彈性伴隨著風險。PCI SSC 的指引稱之為「電子側錄」(e-skimming):支付頁面上的某個腳本被竄改,或被偷偷塞入一個新腳本,在顧客輸入卡片資料的同時讀取並外傳。PCI DSS v4.0.1 以兩條要求來因應。
你的商店是否適用 Requirement 6.4.3 與 11.6.1?
Requirement 6.4.3 與 11.6.1 於 PCI DSS v4.0 新增,並自 2025 年 3 月 31 日起成為強制要求。
要求內容與評估檢查項目
- 6.4.3:管理支付頁面腳本
要求內容:對支付頁面在消費者瀏覽器中執行的每一個腳本:有方法確認其已獲授權、有方法確保其完整性,並維護一份附有書面業務或技術理由的清單。
測試程序檢查的項目:政策與程序、腳本清單、系統組態。 - 11.6.1:偵測變更
要求內容:建立一套機制,能在瀏覽器收到的支付頁面腳本或會影響安全的 HTTP 標頭出現未經授權的變更時,向人員發出告警。至少每週執行一次,或依目標式風險分析(Requirement 12.3.1)訂定的頻率執行。
測試程序檢查的項目:機制設定、受監控的頁面、監控結果。
Requirement 12.10.5 則把此機制發出的告警納入事件應變計畫。
SAQ A 特店的適用資格條件
這兩條要求都列在 SAQ A-EP、SAQ D 與合規報告(ROC)中。2025 年 1 月修訂的 SAQ A 已不再列出它們,改為要求完成 SAQ A 的電子商務特店確認下列兩項適用資格條件(其中第二項為新增):
- 送達顧客瀏覽器的支付頁面/表單的所有元素,皆僅且直接來自符合 PCI DSS 的第三方服務供應商(TPSP)/支付處理商。
- 特店已確認其網站不易受到可能影響特店電子商務系統的腳本攻擊。
由於第二項條件屬於特店自行聲明,特店應備有具體說明的依據。至於適用哪一份 SAQ(或是否適用),仍需由收單機構來判定。
依 PCI SSC FAQ 1588,上述第二項條件僅適用於網頁嵌入第三方服務供應商(TPSP)支付表單(例如 iframe)的特店;以重新導向方式將顧客帶往 TPSP,或完全外包付款流程(例如以電子郵件寄送付款連結)的特店,則不適用。
FAQ 1588 指出,特店可採用 Requirement 6.4.3 與 11.6.1 所述的技術,保護其網頁免受針對帳戶資料的腳本攻擊;這些技術可由特店或第三方部署。
哪些腳本算支付頁面腳本?責任如何劃分?
什麼是支付頁面腳本?
PCI DSS 詞彙表定義「支付頁面腳本」:在支付頁面上由消費者瀏覽器處理或直譯的程式語言指令。JavaScript 是一例;HTML 與 CSS 則不算。Requirement 6.4.3 涵蓋來自特店自身環境的腳本,以及來自第三方的腳本,例如分析標籤再拉進來的廠商程式碼。
依 PCI SSC FAQ 1592,第三方腳本供應商若僅提供與付款處理無關的腳本,且其腳本不影響持卡人資料與敏感驗證資料的安全,則不視為 Requirement 12.8、12.9 所指的 TPSP。
嵌入表單(iframe)的責任分界
若支付表單以 iframe 等方式嵌入特店網頁,依該要求的適用性說明,責任劃分如下:
- 特店包含嵌入表單的網頁上的腳本,由特店負責管理與監控。
- 服務商嵌入表單內部的腳本,由服務商負責。
PCI SSC 的指引將同樣的邏輯延伸到「把顧客重新導向到服務商」的腳本,以及單頁應用程式(SPA)的每一個畫面——在 SPA 中,顧客切換畫面時腳本仍持續載入。
預防與偵測:Requirement 6.4.3 與 11.6.1 的分工
Requirement 6.4.3 是預防:知道有什麼在執行、核准它、並確保它未被竄改。Requirement 11.6.1 屬於偵測性控管:察覺傳送至瀏覽器的內容遭到變更,並向負責處理的人員發出告警;但並不代表需要在顧客的瀏覽器上安裝軟體。

PCI DSS 並未指定工具。官方指引列舉了子資源完整性(SRI)、內容安全政策(CSP),以及載入並分析頁面的外部監控等做法,並提醒任何單一機制未必足以獨立滿足要求。
別把嵌入表單誤當成豁免
嵌入式支付表單能減少特店要管理的範圍,但特店自己的頁面仍在範圍內。PCI SSC 針對這兩條要求的資訊補充文件指出,嵌入第三方支付表單並不會讓特店的嵌入頁面(父頁面)完全脫離範圍,也不會使 Requirement 6.4.3 與 11.6.1 變得不適用(適用 SAQ A 者,改以資格條件確認)。父頁面上的腳本仍可能改變表單周圍的內容,或改變載入的是哪一個表單。Requirement 6.4.3 的指引建議利用父頁面的 CSP 限制支付表單可從何處載入。
支付頁面腳本管理的核心,在於特店能否清楚掌握頁面上所執行的每一支腳本、為什麼需要這腳本?誰核准?以及在腳本遭到變更時多快會收到告警並啟動應變?嵌入式表單能縮小範圍,但無法取代對自身頁面的管理。若不確定適用哪份 SAQ、腳本清單是否完整,或現有監控是否符合 Requirement 11.6.1,建議在評估前先與熟悉 PCI DSS 的顧問討論。
名詞解釋
- 特約商店(Merchant,文內簡稱特店):與收單機構簽約、接受卡片付款的商店,即 PCI DSS 所稱的 merchant。
- TPSP(Third-Party Service Provider,第三方服務供應商):為特店提供支付處理等服務的外部業者。
- SAQ(Self-Assessment Questionnaire,自我評估問卷):特店依自身支付環境,向收單機構證明合規的問卷。
- ROC(Report on Compliance,合規報告):由合格評估人員出具的 PCI DSS 評估報告。
- 支付頁面腳本:在支付頁面上由消費者瀏覽器處理或直譯的程式語言指令,例如 JavaScript。
- 電子側錄(e-skimming):在支付頁面植入或竄改腳本,於顧客輸入卡片資料時讀取並外傳的攻擊手法。
- SRI(Subresource Integrity,子資源完整性):瀏覽器以預先宣告的雜湊值,驗證外部腳本檔案未被改動的機制。
- CSP(Content Security Policy,內容安全政策):網站宣告瀏覽器可從哪些來源載入腳本等資源的機制。
- iframe:在網頁中嵌入另一個獨立網頁內容的元素,常用於嵌入支付服務商的表單。
- 父頁面(Parent Page):嵌入 iframe 的外層特店頁面。
- SPA(Single-Page Application,單頁應用程式):切換畫面時不重新載入整個網頁、由腳本動態更新畫面的網站架構。
- 目標式風險分析:依 Requirement 12.3.1,由實體自行分析並訂定特定要求的執行頻率。
常見問題 FAQ
Q1:用 iframe 嵌入支付服務商的表單,還需要管理腳本嗎?
表單內部的腳本由支付服務商負責;特店頁面上的腳本,仍須由特店管理與監控。嵌入表單不會讓特店的父頁面完全脫離範圍。採用 SAQ A 的特店則改以適用資格條件確認,詳見下一題。
Q2:採用 SAQ A 的特店還需要做嗎?
SAQ A 已不列出這兩項要求,但特店須確認適用資格條件。其中「網站不易受腳本攻擊」一項,依 FAQ 1588 僅適用於嵌入 TPSP 表單(如 iframe)的特店;以重新導向或完全外包付款的特店不適用。此確認屬特店自行聲明,需有依據;適用哪份 SAQ 由收單機構決定。
Q3:Requirement 11.6.1 多久要執行一次?可以自己訂頻率嗎?
預設是至少每週一次。特店也可以依自行進行的目標式風險分析(Requirement 12.3.1)訂定其他頻率,但需要有書面的風險分析作為依據,評估時會檢視該分析與實際執行是否一致。
Q4:一定要用 CSP 或 SRI 嗎?
不一定。PCI DSS 未指定工具,PCI SSC 指引僅列舉 SRI、CSP、外部監控等例子,並提醒單一機制不一定足夠。
Q5:分析工具的供應商算 TPSP 嗎?
依 FAQ 1592,第三方腳本供應商若僅提供與付款處理無關的腳本,且其腳本不影響持卡人資料與敏感驗證資料的安全,則不視為 Requirement 12.8、12.9 所指的 TPSP;這兩項條件由特店自行確認。
參考資料來源
資料來源:PCI DSS v4.0.1(Requirement 6.4.3、11.6.1、12.8、12.9 與 12.10.5,以及詞彙表);PCI SSC 資訊補充文件《Payment Page Security and Preventing E-Skimming – Guidance for PCI DSS Requirements 6.4.3 and 11.6.1》(2025 年發布);PCI DSS v4.0.1 適用之 SAQ A(2025 年 1 月修訂版)。以上文件皆可於 PCI SSC 文件庫取得。要求原文以規則陳述;標明為指引的內容屬建議性質。