
PCI DSS 6.4.3 与 11.6.1:支付页面脚本管理与变更检测合规指南
说明 PCI DSS v4.0.1 Requirement 6.4.3 与 11.6.1 对电商支付页面脚本的要求、电子侧录(e-skimming)风险,以及商户与支付服务商的责任划分。
本文说明这两项电商脚本安全要求对特约商户(商户)结账页面的具体规范,并厘清商户与支付服务商之间的责任边界。
快速回答:Requirement 6.4.3 要求商户管理支付页面上的每一个脚本:确认已获授权、确保完整性,并维护附有业务或技术理由的清单。Requirement 11.6.1 要求建立机制,检测浏览器收到的支付页面脚本与影响安全的 HTTP 头是否遭未经授权的变更并发出告警,频率至少每周一次,或依目标风险分析确定。两项要求看起来类似,但实际上 6.4.3 为预防性措施(防止脚本被篡改后仍能继续执行),11.6.1 为检测性措施(检测到脚本内容或 HTTP 头被篡改后发出告警)。
结账页面做的不只是收集卡号。它会同时加载分析工具、在线客服、标签管理系统、商品评论,以及来自支付服务商的代码。这些内容全都会以脚本(script)形式传送至用户的浏览器,并被逐一执行。
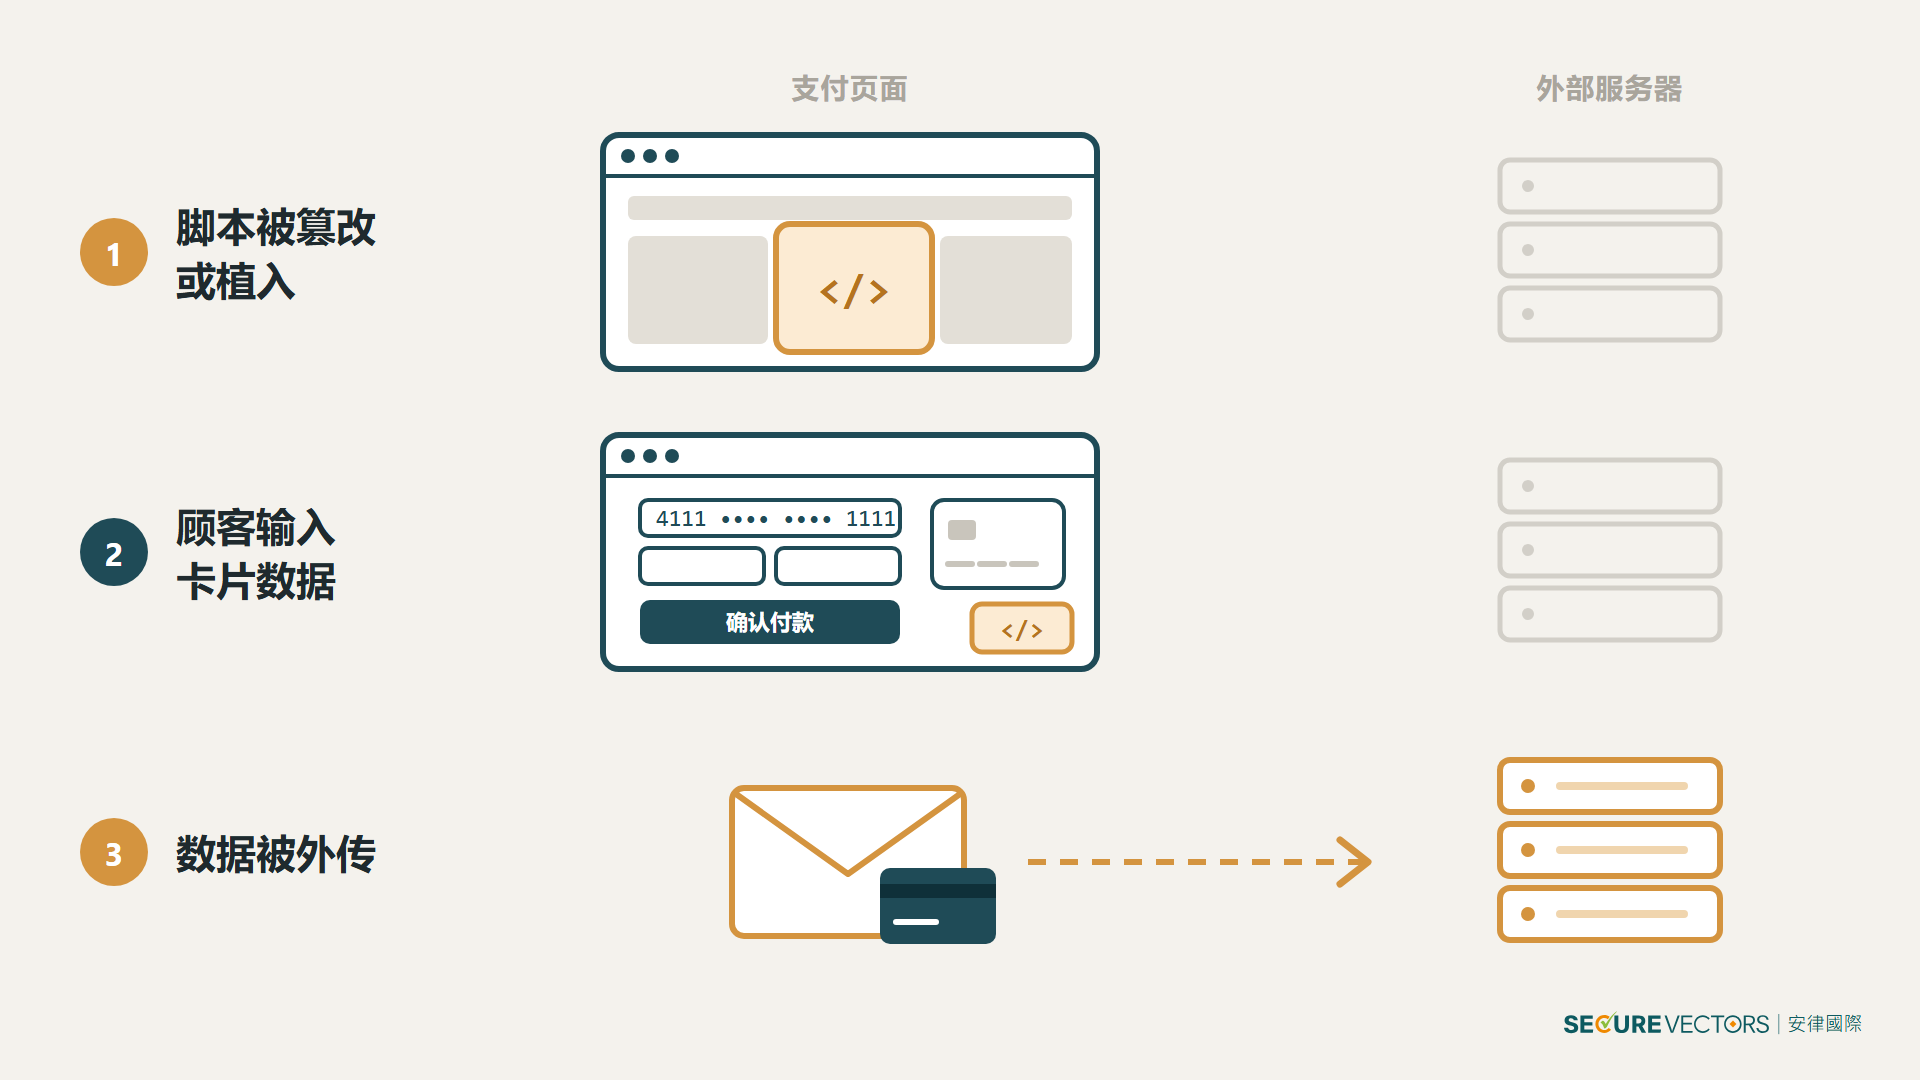
这种灵活性伴随着风险。PCI SSC 的指引称之为“电子侧录”(e-skimming):支付页面上的某个脚本被篡改,或被悄悄植入一个新脚本,在顾客输入卡片数据的同时读取并外传。PCI DSS v4.0.1 以两条要求来应对。
你的商户是否适用 Requirement 6.4.3 与 11.6.1?
Requirement 6.4.3 与 11.6.1 于 PCI DSS v4.0 新增,并自 2025 年 3 月 31 日起成为强制要求。
要求内容与评估检查项目
- 6.4.3:管理支付页面脚本
要求内容:对支付页面在消费者浏览器中执行的每一个脚本:有方法确认其已获授权、有方法确保其完整性,并维护一份附有书面业务或技术理由的清单。
测试程序检查的项目:政策与程序、脚本清单、系统配置。 - 11.6.1:检测变更
要求内容:建立一套机制,能在浏览器收到的支付页面脚本或会影响安全的 HTTP 头出现未经授权的变更时,向相关人员发出告警。至少每周执行一次,或依目标风险分析(Requirement 12.3.1)确定的频率执行。
测试程序检查的项目:机制设置、受监控的页面、监控结果。
Requirement 12.10.5 则把此机制发出的告警纳入事件响应计划。
SAQ A 商户的适用资格条件
这两条要求都列在 SAQ A-EP、SAQ D 与合规报告(ROC)中。2025 年 1 月修订的 SAQ A 已不再列出它们,改为要求完成 SAQ A 的电子商务商户确认以下两项适用资格条件(其中第二项为新增):
- 送达顾客浏览器的支付页面/表单的所有元素,均仅且直接来自符合 PCI DSS 的第三方服务提供商(TPSP)/支付处理商。
- 商户已确认其网站不易受到可能影响商户电子商务系统的脚本攻击。
由于第二项条件属于商户自行声明,商户应备有具体说明的依据。至于适用哪一份 SAQ(或是否适用),仍需由收单机构来判定。
依 PCI SSC FAQ 1588,上述第二项条件仅适用于网页嵌入第三方服务提供商(TPSP)支付表单(例如 iframe)的商户;以重定向方式将顾客引导至 TPSP,或完全外包付款流程(例如以电子邮件发送付款链接)的商户,则不适用。
FAQ 1588 指出,商户可采用 Requirement 6.4.3 与 11.6.1 所述的技术,保护其网页免受针对账户数据的脚本攻击;这些技术可由商户或第三方部署。
哪些脚本算支付页面脚本?责任如何划分?
什么是支付页面脚本?
PCI DSS 术语表对“支付页面脚本”的定义是:在支付页面上由消费者浏览器处理或解释的编程语言指令。JavaScript 是一例;HTML 与 CSS 则不算。Requirement 6.4.3 涵盖来自商户自身环境的脚本,以及来自第三方的脚本,例如分析标签再引入的厂商代码。
依 PCI SSC FAQ 1592,第三方脚本提供商若仅提供与付款处理无关的脚本,且其脚本不影响持卡人数据与敏感验证数据的安全,则不视为 Requirement 12.8、12.9 所指的 TPSP。
嵌入表单(iframe)的责任划分
若支付表单以 iframe 等方式嵌入商户网页,依该要求的适用性说明,责任划分如下:
- 商户包含嵌入表单的网页上的脚本,由商户负责管理与监控。
- 服务商嵌入表单内部的脚本,由服务商负责。
PCI SSC 的指引将同样的逻辑延伸到“把顾客重定向至服务商”的脚本,以及单页应用(SPA)的每一个视图——在 SPA 中,顾客切换视图时脚本仍持续加载。
预防与检测:Requirement 6.4.3 与 11.6.1 的分工
Requirement 6.4.3 是预防:知道有什么在执行、核准它,并确保它未被篡改。Requirement 11.6.1 属于检测性控制:察觉传送至浏览器的内容遭到变更,并向负责处理的人员发出告警;但这并不意味着需要在顾客的浏览器上安装软件。

PCI DSS 并未指定工具。官方指引列举了子资源完整性(SRI)、内容安全策略(CSP),以及加载并分析页面的外部监控等做法,并提醒任何单一机制未必足以独立满足要求。
不要把嵌入表单误当成豁免
嵌入式支付表单能缩小商户需要管理的范围,但商户自己的页面仍在范围内。PCI SSC 针对这两条要求的信息补充文件指出,嵌入第三方支付表单并不会让商户的嵌入页面(父页面)完全脱离范围,也不会使 Requirement 6.4.3 与 11.6.1 变得不适用(适用 SAQ A 的商户,改以资格条件确认)。父页面上的脚本仍可能改变表单周围的内容,或改变所加载的表单。Requirement 6.4.3 的指引建议利用父页面的 CSP 限制支付表单可从何处加载。
支付页面脚本管理的核心,在于商户能否清楚掌握页面上所执行的每一个脚本、为什么需要这个脚本?由谁核准?以及在脚本遭到变更时多快会收到告警并启动应对?嵌入式表单能缩小范围,但无法取代对自身页面的管理。若不确定适用哪份 SAQ、脚本清单是否完整,或现有监控是否符合 Requirement 11.6.1,建议在评估前先与熟悉 PCI DSS 的顾问讨论。
名词解释
- 特约商户(Merchant,文内简称商户):与收单机构签约、接受卡片付款的商户,即 PCI DSS 所称的 merchant。
- TPSP(Third-Party Service Provider,第三方服务提供商):为商户提供支付处理等服务的外部企业。
- SAQ(Self-Assessment Questionnaire,自我评估问卷):商户依自身支付环境,向收单机构证明合规的问卷。
- ROC(Report on Compliance,合规报告):由合格评估人员出具的 PCI DSS 评估报告。
- 支付页面脚本:在支付页面上由消费者浏览器处理或解释的编程语言指令,例如 JavaScript。
- 电子侧录(e-skimming):在支付页面植入或篡改脚本,于顾客输入卡片数据时读取并外传的攻击手法。
- SRI(Subresource Integrity,子资源完整性):浏览器以预先声明的哈希值,验证外部脚本文件未被改动的机制。
- CSP(Content Security Policy,内容安全策略):网站声明浏览器可从哪些来源加载脚本等资源的机制。
- iframe:在网页中嵌入另一个独立网页内容的元素,常用于嵌入支付服务商的表单。
- 父页面(Parent Page):嵌入 iframe 的外层商户页面。
- SPA(Single-Page Application,单页应用):切换视图时不重新加载整个网页、由脚本动态更新视图的网站架构。
- 目标风险分析:依 Requirement 12.3.1,由实体自行分析并确定特定要求的执行频率。
常见问题 FAQ
Q1:用 iframe 嵌入支付服务商的表单,还需要管理脚本吗?
表单内部的脚本由支付服务商负责;商户页面上的脚本,仍须由商户管理与监控。嵌入表单不会让商户的父页面完全脱离范围。采用 SAQ A 的商户则改以适用资格条件确认,详见下一题。
Q2:采用 SAQ A 的商户还需要做吗?
SAQ A 已不再列出这两项要求,但商户须确认适用资格条件。其中“网站不易受脚本攻击”一项,依 FAQ 1588 仅适用于嵌入 TPSP 表单(如 iframe)的商户;以重定向或完全外包付款的商户不适用。此确认属商户自行声明,需有依据;适用哪份 SAQ 由收单机构决定。
Q3:Requirement 11.6.1 多久要执行一次?可以自行确定频率吗?
默认是至少每周一次。商户也可以依自行进行的目标风险分析(Requirement 12.3.1)确定其他频率,但需要有书面的风险分析作为依据,评估时会检查该分析与实际执行是否一致。
Q4:一定要用 CSP 或 SRI 吗?
不一定。PCI DSS 未指定工具,PCI SSC 指引仅列举 SRI、CSP、外部监控等例子,并提醒单一机制不一定足够。
Q5:分析工具的供应商算 TPSP 吗?
依 FAQ 1592,第三方脚本提供商若仅提供与付款处理无关的脚本,且其脚本不影响持卡人数据与敏感验证数据的安全,则不视为 Requirement 12.8、12.9 所指的 TPSP;这两项条件由商户自行确认。
参考资料来源
资料来源:PCI DSS v4.0.1(Requirement 6.4.3、11.6.1、12.8、12.9 与 12.10.5,以及术语表);PCI SSC 信息补充文件《Payment Page Security and Preventing E-Skimming – Guidance for PCI DSS Requirements 6.4.3 and 11.6.1》(2025 年发布);PCI DSS v4.0.1 适用的 SAQ A(2025 年 1 月修订版)。以上文件均可于 PCI SSC 文件库获取。要求原文以规则陈述;标明为指引的内容属建议性质。