
FIM 檔案完整性監控合規解讀:開源 HIDS 工具的適用性與限制
深入解析 PCI DSS v4.0.1 Requirement 11.5.2 檔案完整性監控(FIM)合規要求,比較 OSSEC 與 WAZUH 開源 HIDS 工具的適用場景與限制,並提供 QSA 顧問觀點的實務審查建議。

在 PCI DSS v4.0.1 的技術要求中,檔案完整性監控(File Integrity Monitoring,FIM)對應的是 Requirement 11.5.2,用意在於確保企業能即時掌握伺服器、終端與系統關鍵目錄的異常變動。標準明文要求企業針對系統核心檔案、組態檔案與內容檔案建立變更偵測機制,並至少每週執行一次比對;業界普遍建議以持續性監控機制取代單純的排程比對,以便及時發現檔案遭竄改、刪除、新增等異常行為。除偵測本身外,審查過程中同樣重視是否留存完整的稽核軌跡,以利事後追溯惡意竄改、後門植入或違規操作等風險。
顧問提醒:Requirement 10.3.4 規範的是稽核日誌(audit log)本身的完整性監控,範疇與 11.5.2 所規範的系統檔案、組態檔案不相同,但核心精神都是要確保留存下來的紀錄一旦遭到竄改,能被即時偵測,而不是等事後才發現資料已不可信。
企業要滿足 FIM 合規要求,並不僅限於採購商業資安設備或軟體授權。對於預算有限、需要控制導入與維運成本的中小企業、公部門標案廠商或新創團隊而言,開源 HIDS(Host-based Intrusion Detection System,主機型入侵偵測系統)工具,例如 OSSEC 與 WAZUH,同樣是可列入審查的選項,能夠支援 FIM 合規的基本能力;惟其導入後的實際合規覆蓋程度,仍須依企業環境架構、規則設定與後續維運能力逐案審查。
FIM 合規的核心要求是什麼?
以我們協助客戶準備審查的經驗,許多企業在導入 FIM 時容易停留在「表面監控」——僅安裝工具、開啟預設規則便誤以為已經合規,最終在審查階段才發現缺口。真正符合 11.5.2 精神的 FIM 機制,應同時具備以下三項核心能力:
- 監測:針對系統關鍵檔案、組態檔案與業務核心目錄進行主動監控,掌握新增、修改、刪除、權限變更等異動。
- 告警:異常行為觸發後,即時產生告警紀錄,並明確記載操作主體、操作時間與變更內容。
- 日誌留存:完整保存所有檔案變更紀錄,支援事後溯源稽核,滿足合規追溯要求。
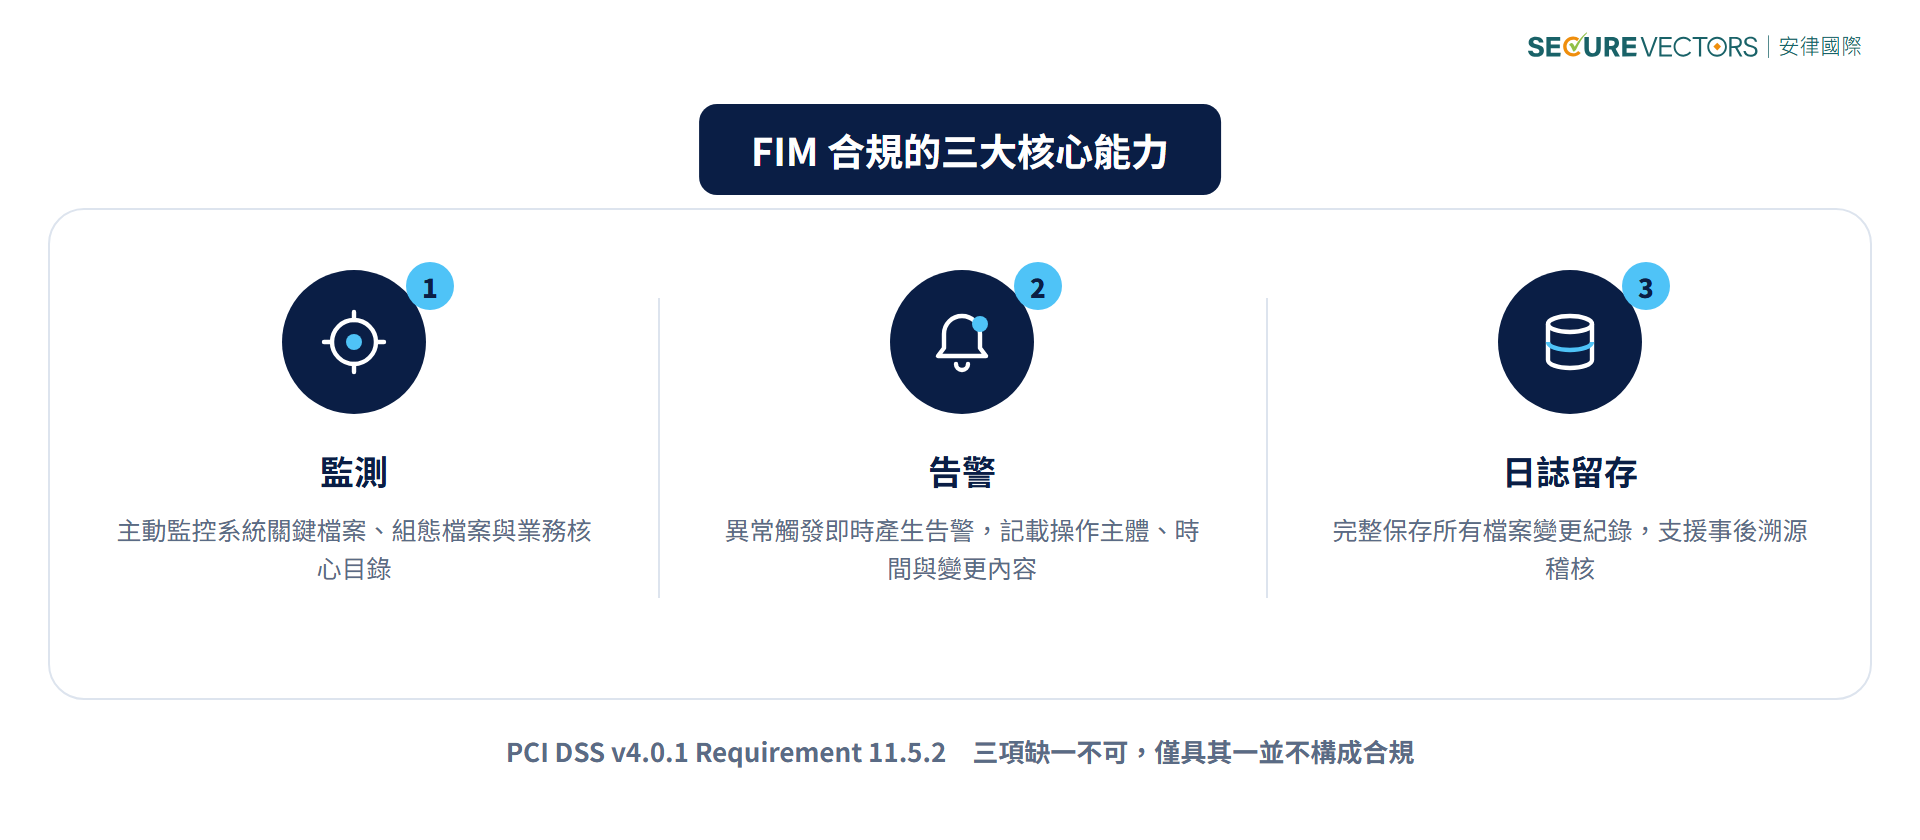
開源 HIDS 工具在架構設計上原本就涵蓋終端安全監測與檔案完整性偵測功能,能夠支援上述能力的部分實作;但實際能否完整覆蓋合規要求,仍取決於部署方式與規則配置是否到位。
PCI DSS Requirement 11.5.2 條文重點
根據 PCI DSS v4.0.1 標準文件,Requirement 11.5.2 規範企業應部署變更偵測機制(例如檔案完整性監控工具),用以在系統關鍵檔案、組態檔案或內容檔案遭遇未經授權之新增、修改或刪除時,即時通知相關人員,並將關鍵檔案比對頻率設定為至少每週一次。相關的稽核日誌保護要求,則另外規範於 Requirement 10.3.4,要求檔案完整性監控或變更偵測機制須確保既有日誌資料無法在未產生告警的情況下遭到竄改。
資料來源:PCI DSS v4.0.1 標準文件,Requirement 11.5.2 及 10.3.4。正式條文內容請以 PCI Security Standards Council 官方發布版本為準,本文為顧問團隊之整理說明,非條文逐字翻譯。
OSSEC 與 WAZUH:常見的開源 FIM 工具
市場上可用於落實 FIM 的開源方案不少,以下僅列舉常見的兩款來做說明。OSSEC 是於 2004 年建立的開源主機型入侵偵測系統(HIDS),具備檔案完整性監控能力,可免費取得並支援 Linux、Windows 等主流平台。WAZUH 則是 2015 年基於 OSSEC 原始碼另立分支(fork)後獨立開發維護的專案,在原有 FIM 核心能力之上,新增了視覺化管理介面、告警機制、日誌分析與合規報表匯出等功能。
兩款工具的適配場景比較
- OSSEC:部署較輕量、資源占用較低,常見於老舊伺服器、低規格終端等精簡維運場景,應可滿足基礎 FIM 合規需求。
- WAZUH:具備視覺化介面、告警機制與合規報表匯出,較常用於需要常態化稽核、配合外部審查,或管理大量伺服器的場景。
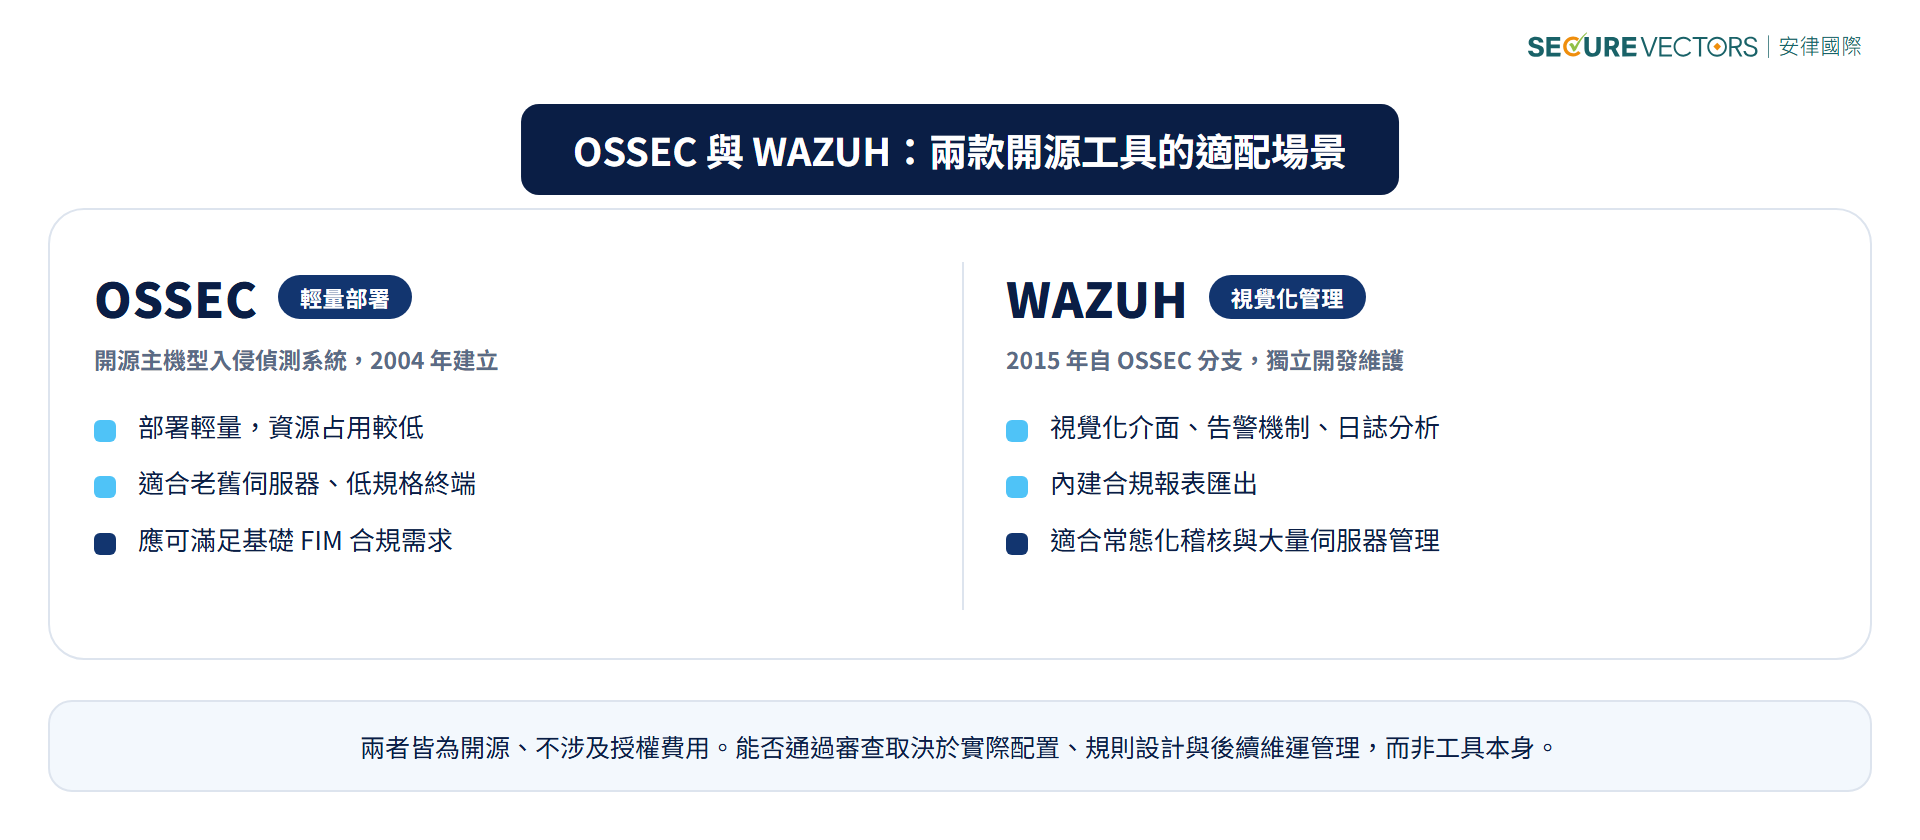
共同特性:兩者皆為開源專案,不涉及授權費用。是否納入 FIM 合規方案以及能否通過審查,取決於企業實際配置、規則設計與後續維運管理,最終仍須符合 PCI DSS 標準之要求;企業應依自身需求審查是否採用,或搭配商業方案共同使用。
開源 FIM 工具的設定概念(原則性參考,非逐步導入指南)
以下僅說明 OSSEC/WAZUH 在 FIM 功能上的設定邏輯,協助企業理解導入時應留意的技術要點;實際上線前的規則設計、監控範圍界定與例外處理,仍建議由具備 PCI DSS 實務經驗的顧問團隊協助審查,避免因規則設定不當導致告警噪音過多,或監控範圍未涵蓋合規要求的關鍵路徑。
- 啟用 FIM 核心監控模組:修改 agent 端的
ossec.conf設定檔,啟用 syscheck 檔案偵測模組(此模組預設為關閉狀態,須手動開啟),並開啟完整性校驗功能。系統會為受監控檔案產生校驗指紋,後續透過比對指紋變化判斷檔案是否遭到竄改。 - 配置合規必監控目錄:針對審查重點項目,設定核心監控路徑,涵蓋系統關鍵檔案與業務核心檔案。
Linux 系統:/etc系統組態目錄、開機啟動目錄、服務組態目錄、業務程式目錄。
Windows 系統:系統核心組態目錄、登錄檔(Registry)、業務部署目錄、關鍵組態檔案。
設定時建議開啟realtime="yes"即時監控、check_all="yes"全屬性偵測,確保檔案內容、權限、擁有者、修改時間等異動皆可被完整記錄。 - 開啟溯源與告警功能:若審查範圍要求更完整的溯源能力,可考慮開啟 whodata 模式,透過作業系統的稽核機制記錄檔案變更的操作者、操作程序與操作時間,有助於滿足 PCI DSS 等標準對稽核追溯的要求。
- 日誌留存與報表匯出:WAZUH 內建視覺化後台,可自動彙整所有 FIM 異常紀錄,支援告警統計、變更紀錄查詢與合規報表匯出;OSSEC 則需另外對接日誌平台(如 SIEM)留存日誌,以符合合規要求的日誌保存週期。
開源工具在 FIM 合規中的定位與限制
透過導入 OSSEC 或 WAZUH 等工具落實 FIM 監控,企業可望在一定程度上支援以下合規面向:
- 呼應 PCI DSS 檔案變更偵測、安全管控相關規範。
- 符合 ISO 27001 關於資訊安全、變更追溯的管控要求。
- 有助於及早發現惡意竄改、後門植入、內部違規操作或病毒竄改檔案等風險。
不過,開源工具並非「裝上就過關」的萬靈丹。實務上我們看過不少企業導入後,因規則未依環境調整、告警未落實派工處理,或監控範圍遺漏關鍵目錄,最終在審查階段仍被列為缺失項目。FIM 是主機安全合規的基礎項目,也是審查中常見的扣分來源;除商業資安產品外,企業確實可將 OSSEC、WAZUH 等開源 HIDS 工具納入審查選項,但建議在正式導入前,先由具備實務審查經驗的顧問,協助確認監控範圍、規則邏輯與留存週期是否切合企業自身的合規範疇與稽核需求。
結語:安律國際顧問觀點
FIM 看似只是一項技術控制措施,但在審查現場,它經常是揭露企業整體資安管理成熟度的指標之一——規則設定得再細緻,若沒有對應的告警處理流程與人員配置,仍然無法達到條文「即時通知」的精神。如果貴公司正在審查 FIM 工具選型,或需要釐清現行監控機制與 PCI DSS v4.0.1 條文要求之間的落差,歡迎與安律國際顧問團隊進一步討論。
名詞解釋
- FIM(File Integrity Monitoring,檔案完整性監控):透過比對檔案指紋(雜湊值)變化,偵測系統關鍵檔案是否遭到未經授權之新增、修改或刪除的機制。
- HIDS(Host-based Intrusion Detection System,主機型入侵偵測系統):安裝於單一主機或終端上,監控系統活動、檔案變化與異常行為的偵測系統。
- syscheck:OSSEC/WAZUH 內建的 FIM 功能模組,負責檔案完整性比對與異動偵測。
- whodata:一種進階監控模式,結合作業系統稽核機制,記錄檔案變更的操作者、程序與時間,強化溯源能力。
- 變更偵測機制(Change-detection mechanism):PCI DSS 條文用語,泛指任何能偵測並告警未授權檔案異動的技術手段,FIM 工具即為其中一種實作方式。
常見問題 FAQ
Q1:中小企業可以只用開源 FIM 工具通過 PCI DSS 審查嗎?
開源工具本身具備 FIM 合規所需的基本能力,理論上可作為審查依據之一;但能否實際通過審查,取決於規則設定、監控範圍與留存紀錄是否完整,而非工具本身的授權型態。建議在正式審查前,先由顧問協助檢視設定是否切合條文要求。
Q2:FIM 的比對頻率一定要每週一次嗎?
每週一次是 PCI DSS v4.0.1 Requirement 11.5.2 規範的最低頻率;業界普遍建議以即時監控(real-time)作為更佳實務,尤其是暴露在網際網路或處理持卡人資料的關鍵系統,以縮短異常發生到被發現之間的時間差。
Q3:OSSEC 和 WAZUH 該選哪一個?
兩者在功能定位上確實有差異。資源有限、伺服器數量少、技術團隊精簡的企業,可優先考慮 OSSEC;需要常態化稽核報表、視覺化管理介面,或管理大量伺服器的企業,WAZUH 會更貼近實務需求。企業應依自身伺服器規模、技術維運能力與稽核報表需求決定。
Q4:FIM 只需要監控伺服器嗎?
不僅限於伺服器。凡屬於持卡人資料環境(CDE)範圍內的系統元件,包括終端設備與網路設備的組態檔案,只要涉及系統關鍵檔案或組態檔案,都應納入 FIM 監控範圍審查。