
FIM 文件完整性监控合规解读:开源 HIDS 工具的适用性与限制
深入解析 PCI DSS v4.0.1 Requirement 11.5.2 文件完整性监控(FIM)合规要求,比较 OSSEC 与 WAZUH 开源 HIDS 工具的适用场景与限制,并提供 QSA 顾问观点的实务测评建议。

在 PCI DSS v4.0.1 的技术要求中,文件完整性监控(File Integrity Monitoring,FIM)对应的是 Requirement 11.5.2,用意在于确保企业能实时掌握服务器、终端与系统关键目录的异常变动。标准明文要求企业针对系统核心文件、配置文件与内容文件建立变更检测机制,并至少每周执行一次比对;业界普遍建议以持续性监控机制取代单纯的计划比对,以便及时发现文件遭篡改、删除、新增等异常行为。除检测本身外,测评过程中同样重视是否留存完整的审计轨迹,以利事后追溯恶意篡改、后门植入或违规操作等风险。
顾问提醒:Requirement 10.3.4 规范的是审计日志(audit log)本身的完整性监控,范畴与 11.5.2 所规范的系统文件、配置文件不相同,但核心精神都是要确保留存下来的记录一旦遭到篡改,能被实时检测,而不是等事后才发现数据已不可信。
企业要满足 FIM 合规要求,并不仅限于采购商业安全设备或软件授权。对于预算有限、需要控制导入与运维成本的中小企业、公共部门招标供应商或初创团队而言,开源 HIDS(Host-based Intrusion Detection System,主机型入侵检测系统)工具,例如 OSSEC 与 WAZUH,同样是可列入测评的选项,能够支持 FIM 合规的基本能力;惟其导入后的实际合规覆盖程度,仍须依企业环境架构、规则设置与后续运维能力逐案评估。
FIM 合规的核心要求是什么?
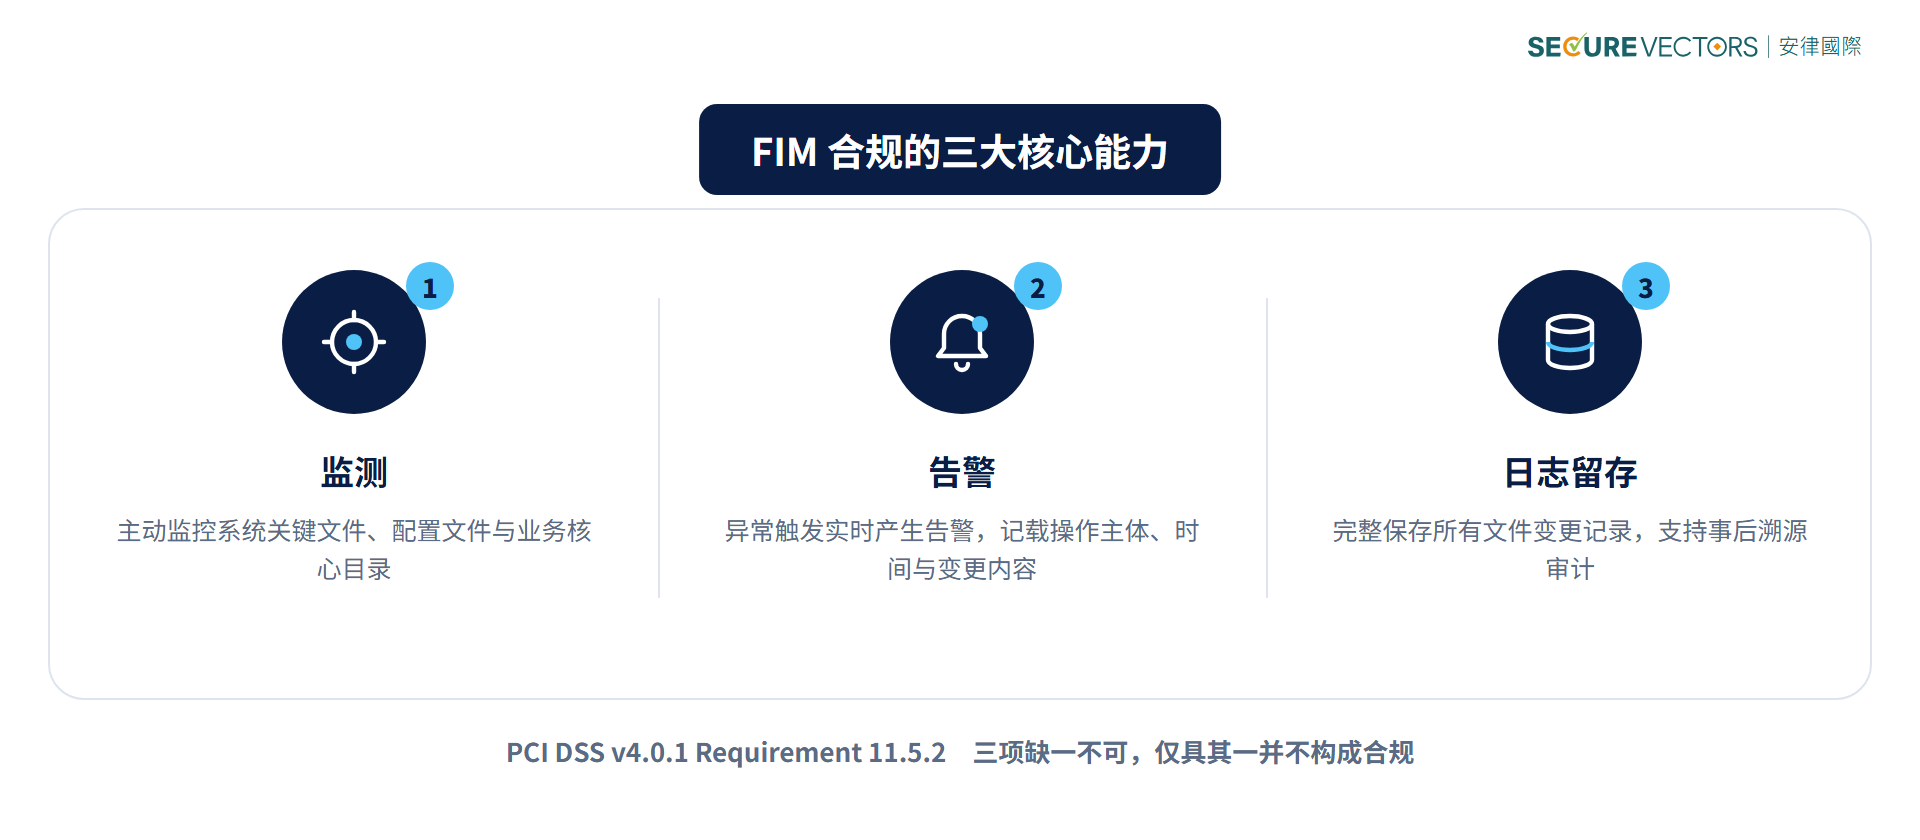
以我们协助客户准备测评的经验,许多企业在导入 FIM 时容易停留在「表面监控」——仅安装工具、开启默认规则便误以为已经合规,最终在测评阶段才发现缺口。真正符合 11.5.2 精神的 FIM 机制,应同时具备以下三项核心能力:
- 监测:针对系统关键文件、配置文件与业务核心目录进行主动监控,掌握新增、修改、删除、权限变更等异动。
- 告警:异常行为触发后,实时产生告警记录,并明确记载操作主体、操作时间与变更内容。
- 日志留存:完整保存所有文件变更记录,支持事后溯源审计,满足合规追溯要求。
开源 HIDS 工具在架构设计上原本就涵盖终端安全监测与文件完整性检测功能,能够支持上述能力的部分实现;但实际能否完整覆盖合规要求,仍取决于部署方式与规则配置是否到位。
PCI DSS Requirement 11.5.2 条文重点
根据 PCI DSS v4.0.1 标准文件,Requirement 11.5.2 规范企业应部署变更检测机制(例如文件完整性监控工具),用以在系统关键文件、配置文件或内容文件遭遇未经授权之新增、修改或删除时,实时通知相关人员,并将关键文件比对频率设置为至少每周一次。相关的审计日志保护要求,则另外规范于 Requirement 10.3.4,要求文件完整性监控或变更检测机制须确保既有日志数据无法在未产生告警的情况下遭到篡改。
资料来源:PCI DSS v4.0.1 标准文件,Requirement 11.5.2 及 10.3.4。正式条文内容请以 PCI Security Standards Council 官方发布版本为准,本文为顾问团队之整理说明,非条文逐字翻译。
OSSEC 与 WAZUH:常见的开源 FIM 工具
市场上可用于落实 FIM 的开源方案不少,以下仅列举常见的两款来做说明。OSSEC 是于 2004 年建立的开源主机型入侵检测系统(HIDS),具备文件完整性监控能力,可免费获取并支持 Linux、Windows 等主流平台。WAZUH 则是 2015 年基于 OSSEC 源代码另立分支(fork)后独立开发维护的项目,在原有 FIM 核心能力之上,新增了可视化管理界面、告警机制、日志分析与合规报表导出等功能。
两款工具的适配场景比较
- OSSEC:部署较轻量、资源占用较低,常见于老旧服务器、低规格终端等精简运维场景,应可满足基础 FIM 合规需求。
- WAZUH:具备可视化界面、告警机制与合规报表导出,较常用于需要常态化审计、配合外部测评,或管理大量服务器的场景。
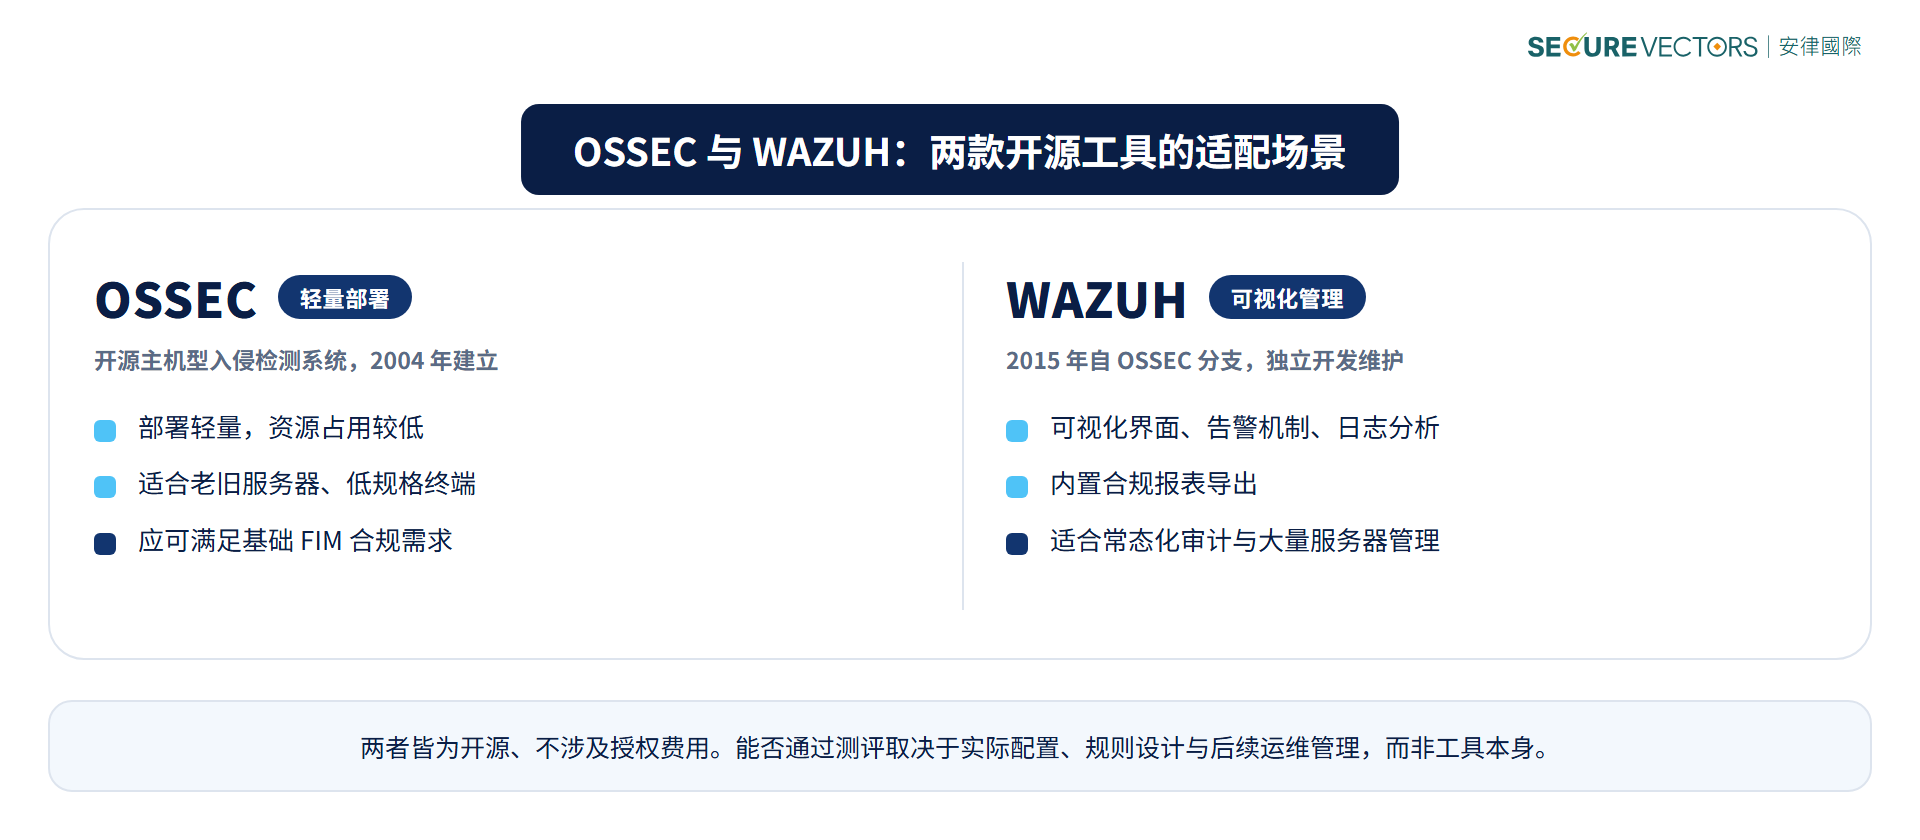
共同特性:两者皆为开源项目,不涉及授权费用。是否纳入 FIM 合规方案以及能否通过测评,取决于企业实际配置、规则设计与后续运维管理,最终仍须符合 PCI DSS 标准之要求;企业应依自身需求评估是否采用,或搭配商业方案共同使用。
开源 FIM 工具的配置概念(原则性参考,非逐步导入指南)
以下仅说明 OSSEC/WAZUH 在 FIM 功能上的配置逻辑,协助企业理解导入时应留意的技术要点;实际上线前的规则设计、监控范围界定与例外处理,仍建议由具备 PCI DSS 实务经验的顾问团队协助检视,避免因规则设置不当导致告警噪音过多,或监控范围未涵盖合规要求的关键路径。
- 启用 FIM 核心监控模块:修改 agent 端的
ossec.conf配置文件,启用 syscheck 文件检测模块(此模块默认为关闭状态,须手动开启),并开启完整性校验功能。系统会为受监控文件产生校验指纹,后续通过比对指纹变化判断文件是否遭到篡改。 - 配置合规必监控目录:针对测评重点项目,设置核心监控路径,涵盖系统关键文件与业务核心文件。
Linux 系统:/etc系统配置目录、开机启动目录、服务配置目录、业务程序目录。
Windows 系统:系统核心配置目录、注册表(Registry)、业务部署目录、关键配置文件。
配置时建议开启realtime="yes"实时监控、check_all="yes"全属性检测,确保文件内容、权限、拥有者、修改时间等异动皆可被完整记录。 - 开启溯源与告警功能:若测评范围要求更完整的溯源能力,可考虑开启 whodata 模式,通过操作系统的审计机制记录文件变更的操作者、操作进程与操作时间,有助于满足 PCI DSS 等标准对审计追溯的要求。
- 日志留存与报表导出:WAZUH 内置可视化后台,可自动汇整所有 FIM 异常记录,支持告警统计、变更记录查询与合规报表导出;OSSEC 则需另外对接日志平台(如 SIEM)留存日志,以符合合规要求的日志保存周期。
开源工具在 FIM 合规中的定位与限制
通过导入 OSSEC 或 WAZUH 等工具落实 FIM 监控,企业可望在一定程度上支持以下合规面向:
- 呼应 PCI DSS 文件变更检测、安全管控相关规范。
- 符合 ISO 27001 关于信息安全、变更追溯的管控要求。
- 有助于及早发现恶意篡改、后门植入、内部违规操作或病毒篡改文件等风险。
不过,开源工具并非「装上就过关」的万灵丹。实务上我们看过不少企业导入后,因规则未依环境调整、告警未落实派工处理,或监控范围遗漏关键目录,最终在测评阶段仍被列为缺失项目。FIM 是主机安全合规的基础项目,也是测评中常见的扣分来源;除商业安全产品外,企业确实可将 OSSEC、WAZUH 等开源 HIDS 工具纳入测评选项,但建议在正式导入前,先由具备实务测评经验的顾问,协助确认监控范围、规则逻辑与留存周期是否切合企业自身的合规范畴与审计需求。
结语:安律国际顾问观点
FIM 看似只是一项技术控制措施,但在测评现场,它经常是揭露企业整体安全管理成熟度的指标之一——规则设置得再细致,若没有对应的告警处理流程与人员配置,仍然无法达到条文「实时通知」的精神。如果贵公司正在评估 FIM 工具选型,或需要厘清现行监控机制与 PCI DSS v4.0.1 条文要求之间的落差,欢迎与安律国际顾问团队进一步讨论。
名词解释
- FIM(File Integrity Monitoring,文件完整性监控):通过比对文件指纹(哈希值)变化,检测系统关键文件是否遭到未经授权之新增、修改或删除的机制。
- HIDS(Host-based Intrusion Detection System,主机型入侵检测系统):安装于单一主机或终端上,监控系统活动、文件变化与异常行为的检测系统。
- syscheck:OSSEC/WAZUH 内置的 FIM 功能模块,负责文件完整性比对与异动检测。
- whodata:一种进阶监控模式,结合操作系统审计机制,记录文件变更的操作者、进程与时间,强化溯源能力。
- 变更检测机制(Change-detection mechanism):PCI DSS 条文用语,泛指任何能检测并告警未授权文件异动的技术手段,FIM 工具即为其中一种实现方式。
常见问题 FAQ
Q1:中小企业可以只用开源 FIM 工具通过 PCI DSS 测评吗?
开源工具本身具备 FIM 合规所需的基本能力,理论上可作为测评依据之一;但能否实际通过测评,取决于规则设置、监控范围与留存记录是否完整,而非工具本身的授权形态。建议在正式测评前,先由顾问协助检视配置是否切合条文要求。
Q2:FIM 的比对频率一定要每周一次吗?
每周一次是 PCI DSS v4.0.1 Requirement 11.5.2 规范的最低频率;业界普遍建议以实时监控(real-time)作为更佳实践,尤其是暴露在互联网或处理持卡人数据的关键系统,以缩短异常发生到被发现之间的时间差。
Q3:OSSEC 和 WAZUH 该选哪一个?
两者在功能定位上确实有差异。资源有限、服务器数量少、技术团队精简的企业,可优先考虑 OSSEC;需要常态化审计报表、可视化管理界面,或管理大量服务器的企业,WAZUH 会更贴近实务需求。企业应依自身服务器规模、技术运维能力与审计报表需求决定。
Q4:FIM 只需要监控服务器吗?
不仅限于服务器。凡属于持卡人数据环境(CDE)范围内的系统组件,包括终端设备与网络设备的配置文件,只要涉及系统关键文件或配置文件,都应纳入 FIM 监控范围评估。